

Si has dedicado tiempo a desarrollar o mantener software, probablemente hayas oído hablar de Snyk y SonarQube. Ambas herramientas son ampliamente utilizadas por los equipos de DevOps y AppSec, y aunque ambas buscan ayudar a los desarrolladores a entregar software mejor y más seguro, cada una se centra en aspectos diferentes.
Por ello, elegir entre ellas no siempre es sencillo. Parecen similares desde fuera, pero sus enfoques y capacidades difieren, especialmente al implementarlas en los flujos de trabajo de desarrollo.
Snyk y SonarQube resuelven distintas mitades del mismo problema. Snyk es una plataforma de seguridad de aplicaciones nativa de IA, con mayor solidez en riesgos de código abierto, contenedores y escaneo IaC, mientras que SonarQube es una plataforma de seguridad y calidad de código, más sólida en análisis de código propio y, con SonarQube Advanced Security, que ahora también incluye análisis de dependencias. Muchos equipos usan ambas o las reemplazan por una plataforma como Aikido, que cubre la calidad del código y la seguridad full-stack de forma conjunta.
TL;DR
Aikido Security une las fortalezas de Snyk y SonarQube al ofrecer una plataforma con análisis nativo de calidad de código y seguridad de pila completa. Combina la cobertura de Snyk de riesgos de dependencias, contenedores y código abierto con el análisis estático de código y los insights de calidad de código de SonarQube, mientras resuelve los puntos débiles que dejan atrás, como los falsos positivos, la proliferación de herramientas y la configuración compleja.
¿El resultado? seguridad de aplicaciones de extremo a extremo, insights robustos sobre la calidad del código, menos falsos positivos y triajes más rápidos.
Tanto para startups como para empresas, Aikido Security destaca constantemente gracias a su rápido onboarding, su priorización y autofix impulsados por IA, y su capacidad para reemplazar múltiples herramientas con un flujo de trabajo optimizado y amigable para desarrolladores.
Comparación rápida de características de Snyk vs SonarQube vs Aikido Security
¿Qué es Snyk?
Snyk es una plataforma de seguridad de aplicaciones nativa de IA. Comenzó con el análisis de dependencias de código abierto (SCA) y evolucionó hacia el SAST a través de Snyk Code, impulsado por su motor DeepCode AI, además de seguridad de contenedores e IaC, con Snyk AppRisk para la gestión de la postura de seguridad de las aplicaciones. Durante el último año, Snyk se ha reposicionado en torno a la IA, lanzando su plataforma de seguridad de IA y, en 2026, Agent Security para la gobernanza de agentes de IA (escaneo de MCP, barreras de protección en tiempo de ejecución y red-teaming de agentes), junto con la disponibilidad general de Evo AI-SPM. Es conocida por su fácil integración en los flujos de trabajo, así como por generar resultados ruidosos que requieren triaje.
¿Qué es SonarQube?
SonarQube, de Sonar, es una plataforma de seguridad y calidad de código. Los desarrolladores la utilizan para señalar defectos de código (code smells), aplicar puertas de calidad (quality gates) y detectar vulnerabilidades en su propio código. Desde 2024, Sonar ha apostado firmemente por la seguridad y la IA. SonarQube Advanced Security, basada en la adquisición de Tidelift, añade análisis de composición de software (SCA), SAST avanzado, generación de SBOM y detección de paquetes maliciosos, mientras que AI Code Assurance y AI CodeFix ayudan a verificar y corregir código generado por IA. Sigue centrándose en la capa de código, sin escaneo de contenedores, DAST, gestión de postura cloud ni protección en tiempo de ejecución.
Comparación de funcionalidades
Capacidades de seguridad
- Snyk: Ofrece una amplia cobertura de seguridad de aplicaciones. Incluye SAST para código, análisis de composición de software (SCA), escaneo de imágenes de contenedores y seguridad de Infraestructura como Código (IaC). Snyk se centra en la identificación de vulnerabilidades conocidas y la remediación rápida.
- SonarQube: Históricamente enfocado en el análisis estático de código y la calidad del código, ahora cubre una mayor parte de la superficie de seguridad. Además de SAST y análisis de flujo de datos (taint analysis), SonarQube Advanced Security añade SCA para dependencias de terceros, generación de SBOM, detección de paquetes maliciosos, detección de secretos y escaneo IaC. Todavía no cubre contenedores, DAST, postura cloud ni tiempo de ejecución.
Integración
- Snyk: Snyk está diseñado para integrarse sin problemas en los flujos de trabajo de desarrollo modernos. Su arquitectura basada en la nube le permite conectarse a pipelines de CI/CD, repositorios y entornos de desarrollo (IDEs) con una configuración mínima. Los desarrolladores pueden ver los problemas de seguridad directamente en las pull requests o dentro de su propio editor.
- SonarQube: SonarQube también se integra con CI/CD y herramientas de desarrollo, pero con más sobrecarga. Los equipos deben alojar un servidor dedicado y conectarlo a su proceso de compilación. Su configuración inicial y mantenimiento pueden ser desafiantes para los nuevos equipos de desarrollo.
Precisión
- Snyk: En cuanto a los escaneos, Snyk ofrece una sólida base de datos de vulnerabilidades, pero también es conocido por generar ruido. Los usuarios han reportado "falsos positivos excesivos" de los escaneos de Snyk, que requieren un esfuerzo adicional durante el triaje para filtrar. Esto es lo que algunos de sus usuarios tienen que decir sobre su precisión:..
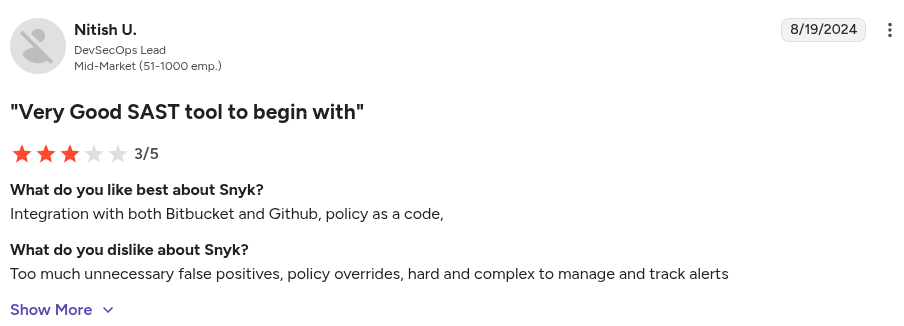
- SonarQube: SonarQube es conocido por señalar problemas que no son problemas reales, a menudo requiere que los equipos ajusten las reglas para filtrar el ruido. Dicho esto, sus hallazgos son generalmente de alta calidad. Esto es lo que algunos de sus usuarios tienen que decir al respecto:

Cobertura
- Snyk: Snyk cubre varias áreas de seguridad. Escanea dependencias de código abierto en ecosistemas populares, imágenes de contenedores y configuraciones IaC. Para el análisis estático de código (SAST), Snyk es compatible con los principales lenguajes de programación modernos como Java, JavaScript/TypeScript y Python. Sin embargo, su compatibilidad con lenguajes heredados es limitada.
- SonarQube: Ofrece análisis estático en más de 30 lenguajes, incluyendo pilas tecnológicas heredadas, y con Advanced Security ahora también escanea dependencias de terceros (SCA) e IaC. Todavía no escanea imágenes de contenedores, no ejecuta DAST ni gestiona la postura cloud, por lo que los equipos que necesitan estas funciones lo combinan con otras herramientas o cambian a una plataforma más amplia.
Experiencia del desarrollador
- Snyk: Snyk se integra en los flujos de trabajo de desarrollo existentes, mostrando los problemas directamente en las pull requests (PRs) y en los IDEs. Su interfaz es sencilla y también sugiere correcciones (como actualizaciones de dependencias recomendadas). Sin embargo, también es conocido por causar fatiga por alertas.
- SonarQube: SonarQube es a menudo percibido como un útil guardián de calidad que impulsa a los desarrolladores hacia un código mejor. Detecta errores y 'code smells', proporcionando ejemplos detallados que ayudan a los desarrolladores a aprender. Por otro lado, si no ajusta las reglas de SonarQube, puede abrumarle con alertas de problemas menores.
Precios
- Snyk: Muchos equipos consideran que Snyk es caro, ya que los costos aumentan rápidamente al escalar. El plan estándar de Snyk cobra 25 dólares al mes por desarrollador colaborador, con un mínimo de 5 desarrolladores. También ofrece una capa gratuita para proyectos pequeños, pero los costos aumentan considerablemente para equipos más grandes que requieren su conjunto completo de características.
- SonarQube: La Edición Community de SonarQube es gratuita para el escaneo básico de código. Las ediciones de pago desbloquean reglas de seguridad avanzadas y más soporte de lenguajes, y cobran por el número de líneas de código (LOC) analizadas. Su modelo de precios puede resultar caro para bases de código muy grandes.
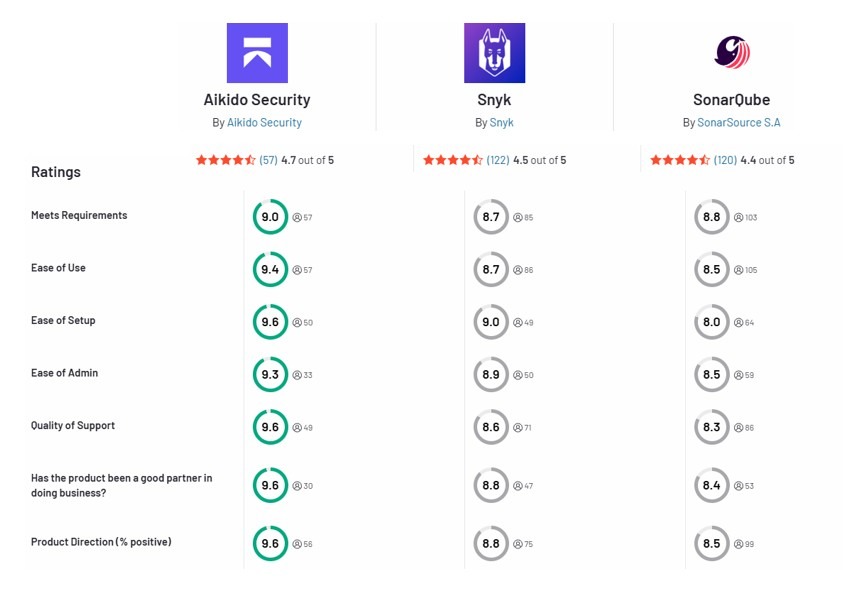
Aikido Security ofrece un modelo de precios más simple y transparente y es significativamente más asequible a escala que Snyk o SonarQube.
Para ayudarte a comparar las características de ambas herramientas, la siguiente tabla las resume.
Pros y contras de cada herramienta
Snyk
Ventajas:
- Cobertura de seguridad integral (código, código abierto, contenedores, IaC)..
- Se integra en los flujos de trabajo de los desarrolladores (CLI, repositorios Git, pipelines de CI, plugins de IDE).
- Remediación impulsada por IA y correcciones automatizadas.
- Nivel gratuito disponible para prueba y uso a pequeña escala.
Contras:
- Puede abrumar a los equipos con falsos positivos o alertas de baja prioridad.
- Precios elevados para el uso con todas las funciones en equipos más grandes; muchos sienten que el coste aumenta más rápido de lo esperado.
- Algunos usuarios informan que la experiencia de soporte es lenta o poco útil si se encuentran con problemas.
- Principalmente un servicio basado en la nube, lo que puede no ser adecuado para organizaciones con políticas de datos estrictas.
- La plataforma tiene una curva de aprendizaje pronunciada, especialmente para equipos nuevos en su ecosistema.
- Tiene un límite de tamaño de archivo de 1 MB para el análisis estático, lo que puede restringir el escaneo de ciertas bases de código.
- Los tiempos de escaneo pueden ser lentos en repositorios grandes
- Algunas recomendaciones de remediación pueden parecer genéricas o no adaptadas al problema específico.
- Puede tener dificultades con bases de código propietarias o altamente especializadas, omitiendo ocasionalmente problemas relevantes.
SonarQube
Ventajas:
- Conjuntos de reglas personalizables y puertas de calidad
- Soporta una amplia gama de lenguajes y pilas tecnológicas.
- Ofrece soporte para plataformas CI/CD comunes
- Versión gratuita, para que los equipos puedan empezar a usarla sin coste.
Contras:
- Es más una herramienta de calidad de código que una herramienta de seguridad
- No escanea dependencias de código abierto en busca de vulnerabilidades conocidas.
- La profundidad de sus reglas de seguridad varía según el lenguaje
- No proporciona seguridad en tiempo de ejecución ni del entorno.
- Requiere esfuerzo de infraestructura y mantenimiento (alojamiento del servidor, gestión de la base de datos y actualizaciones).
- Tiende a señalar problemas menores, lo que lleva a la "fatiga de alertas".
- Requiere herramientas de terceros para una cobertura completa de la seguridad de las aplicaciones
- Las reglas y características de seguridad avanzadas solo están disponibles en las ediciones de pago.
Aikido Security: La mejor alternativa
Aikido Security es una plataforma de seguridad de aplicaciones impulsada por IA que cubre desde el código fuente y las dependencias de código abierto hasta la infraestructura en la nube, contenedores, calidad del código, tiempo de ejecución y APIs, todo dentro de un flujo de trabajo amigable para desarrolladores.
Lo que distingue a Aikido Security es su enfoque en la precisión y los insights accionables. Utiliza su motor de inteligencia artificial para correlacionar problemas en su base de código, dependencias, configuraciones en la nube y rutas de tiempo de ejecución. Y realiza análisis de alcanzabilidad para sacar a la luz vulnerabilidades reales y explotables. Una vez identificados los problemas, ofrece remediación automatizada a través de pull requests, sugerencias en línea y correcciones con un clic impulsadas por IA.
Su motor de calidad de código también destaca errores, "code smells" y problemas de mantenibilidad, ayudando a los equipos a escribir código más limpio, seguro y mantenible.
Los equipos pueden empezar con cualquier módulo, SAST, SCA, escaneo IaC, DAST, escaneo de contenedores, detección de secretos o calidad del código, y habilitar módulos adicionales a medida que crecen.
Con su precio transparente y de tarifa plana (sin tarifas por asiento o basadas en líneas de código) y un nivel gratuito para siempre, Aikido Security es una alternativa atractiva para equipos que buscan una solución integral y escalable de seguridad y calidad de código sin el ruido, la complejidad o el coste de herramientas como Snyk y SonarQube.
¿Quieres mejorar la seguridad y la calidad del código de tu aplicación?
Inicia tu prueba gratuita o reserva una demostración con Aikido Security hoy mismo.
Preguntas frecuentes
¿Cuáles son las principales diferencias entre Snyk y SonarQube?
Snyk y SonarQube cumplen propósitos complementarios pero distintos. Snyk se centra principalmente en la seguridad tanto de tu propio código como de las dependencias de terceros, abarcando bibliotecas de código abierto, imágenes de contenedores e infraestructura como código. SonarQube, por otro lado, se centra en el análisis estático de código y la calidad del código. Está enfocado en la calidad del código y el análisis estático de código, y con Advanced Security ahora también escanea dependencias de terceros (SCA).
¿Pueden Snyk y SonarQube utilizarse juntos de forma efectiva, y en caso afirmativo, cómo?
Sí, pueden utilizarse juntos para proporcionar una visión más completa de tu aplicación. SonarQube puede asegurar que tu código cumpla con los estándares de calidad y esté libre de problemas de codificación comunes, mientras que Snyk escanea simultáneamente tus dependencias, contenedores e IaC en busca de vulnerabilidades. Sin embargo, la gestión de múltiples herramientas puede aumentar la complejidad. Plataformas como Aikido Security ofrecen una alternativa unificada, combinando información sobre seguridad y calidad del código.
¿Cómo se comparan Snyk y SonarQube en términos de capacidades de escaneo?
Snyk cubre un amplio espectro de áreas de seguridad, incluyendo SAST, SCA, escaneo de imágenes de contenedores y seguridad de IaC. Con SonarQube Advanced Security, ahora añade el análisis de dependencias (SCA), aunque todavía no cubre el escaneo de contenedores, DAST ni la postura en la nube. Plataformas como Aikido Security ofrecen tanto seguridad como escaneo de calidad de código en una sola plataforma.
¿En qué se diferencian las Pruebas de seguridad de aplicaciones estáticas (SAST) y el análisis de composición de software (SCA)?
SAST analiza tu propio código fuente para detectar vulnerabilidades, errores de codificación o patrones inseguros dentro del código que escribes. Se centra en la lógica interna y la estructura de tu aplicación. SCA, por otro lado, escanea las librerías y dependencias de terceros que utiliza tu aplicación, comparándolas con bases de datos de vulnerabilidades conocidas. Aikido Security combina ambos enfoques, proporcionando una visibilidad unificada sobre los problemas a nivel de código y las vulnerabilidades de dependencias en una única plataforma.
También te podría interesar:
- 5 Alternativas a Snyk y por qué son mejores
- Las mejores alternativas a SonarQube en 2026
- Las mejores herramientas de análisis estático de código como Semgrep
- Las 10 mejores herramientas SAST con IA en 2026
- Los 13 mejores escáneres de vulnerabilidades de código en 2026
- Las 7 mejores herramientas ASPM en 2026
- Los mejores escáneres de Infraestructura como Código (IaC)


