

En algún lugar de su historial de Git se esconde una credencial que no debería estar allí. Los propios datos de GitHub muestran que más de 39 millones de secretos se filtraron en la plataforma solo en 2024, y el desarrollo asistido por IA solo está aumentando esa cifra. Se escribe más código, más rápido, con menos revisión, y los desarrolladores ignoran rutinariamente las advertencias de IA sobre credenciales codificadas para mantener el ritmo. Una vez que una credencial llega a un repositorio público, los bots pueden encontrarla y explotarla en cuestión de minutos.
Existen herramientas de escaneo de secretos para encontrar lo que no debería estar allí, pero la categoría ha cambiado en el último año. El escaneo por eficiencia de tokens ha establecido un nuevo estándar de precisión que las herramientas basadas en entropía no han igualado, la validación en tiempo real ha pasado de ser rara a esperada, y hay un nuevo líder de código abierto. Esta guía cubre lo que funciona ahora y lo que se ha quedado atrás.
TL;DR
Aikido Security es la elección si desea la detección de secretos como parte de una plataforma de seguridad completa. Ejecuta el motor Betterleaks para la detección y lo incluye junto con SAST, SCA, pentesting de IA, escaneo de contenedores y seguridad en la nube de primera clase en una única consola. Betterleaks es la elección si desea el escáner de código abierto más potente que pueda ejecutar usted mismo. Construido por el autor original de Gitleaks, reemplaza la entropía con el escaneo por eficiencia de tokens (98,6% de recall frente al 70,4% en CredData) y añade una validación configurable que confirma si una credencial está realmente activa.
¿Qué son las herramientas de escaneo de secretos?
Las herramientas de escaneo de secretos buscan en el código, configuraciones, historial de Git y pipelines de CI contraseñas, claves API u otros datos sensibles que puedan haber sido expuestos accidentalmente. Combinan la coincidencia de patrones contra formatos de credenciales conocidos (por ejemplo, una clave de AWS tiene un prefijo reconocible) con el filtrado estadístico para detectar credenciales que no coinciden con un patrón conocido.
Cómo elegir la herramienta de escaneo de secretos adecuada
Algunos aspectos clave a considerar al elegir una son:
- Lógica de validación: ¿El escáner confirma si un secreto detectado está activo, o solo marca el patrón? Las mejores implementaciones le permiten configurar las reglas de validación usted mismo, en lugar de codificar qué tipos de credenciales se verifican.
- Filtrado: ¿Cómo decide el escáner qué cadenas candidatas son realmente secretos? El filtrado basado en entropía omite alrededor del 30% de los secretos reales y produce más falsos positivos. El escaneo por eficiencia de tokens, el triaje por IA y la lógica de patrones específica del proveedor reducen esa brecha de manera diferente.
- Licencia y coste: El código abierto MIT es el más flexible. AGPL tiene obligaciones de redistribución. Los precios comerciales varían desde por desarrollador, por committer hasta ventas empresariales.
Las mejores herramientas de detección de secretos para 2025
Aquí tiene una comparación rápida de las principales herramientas de detección de secretos por validación, filtrado y coste.
1. Aikido Security
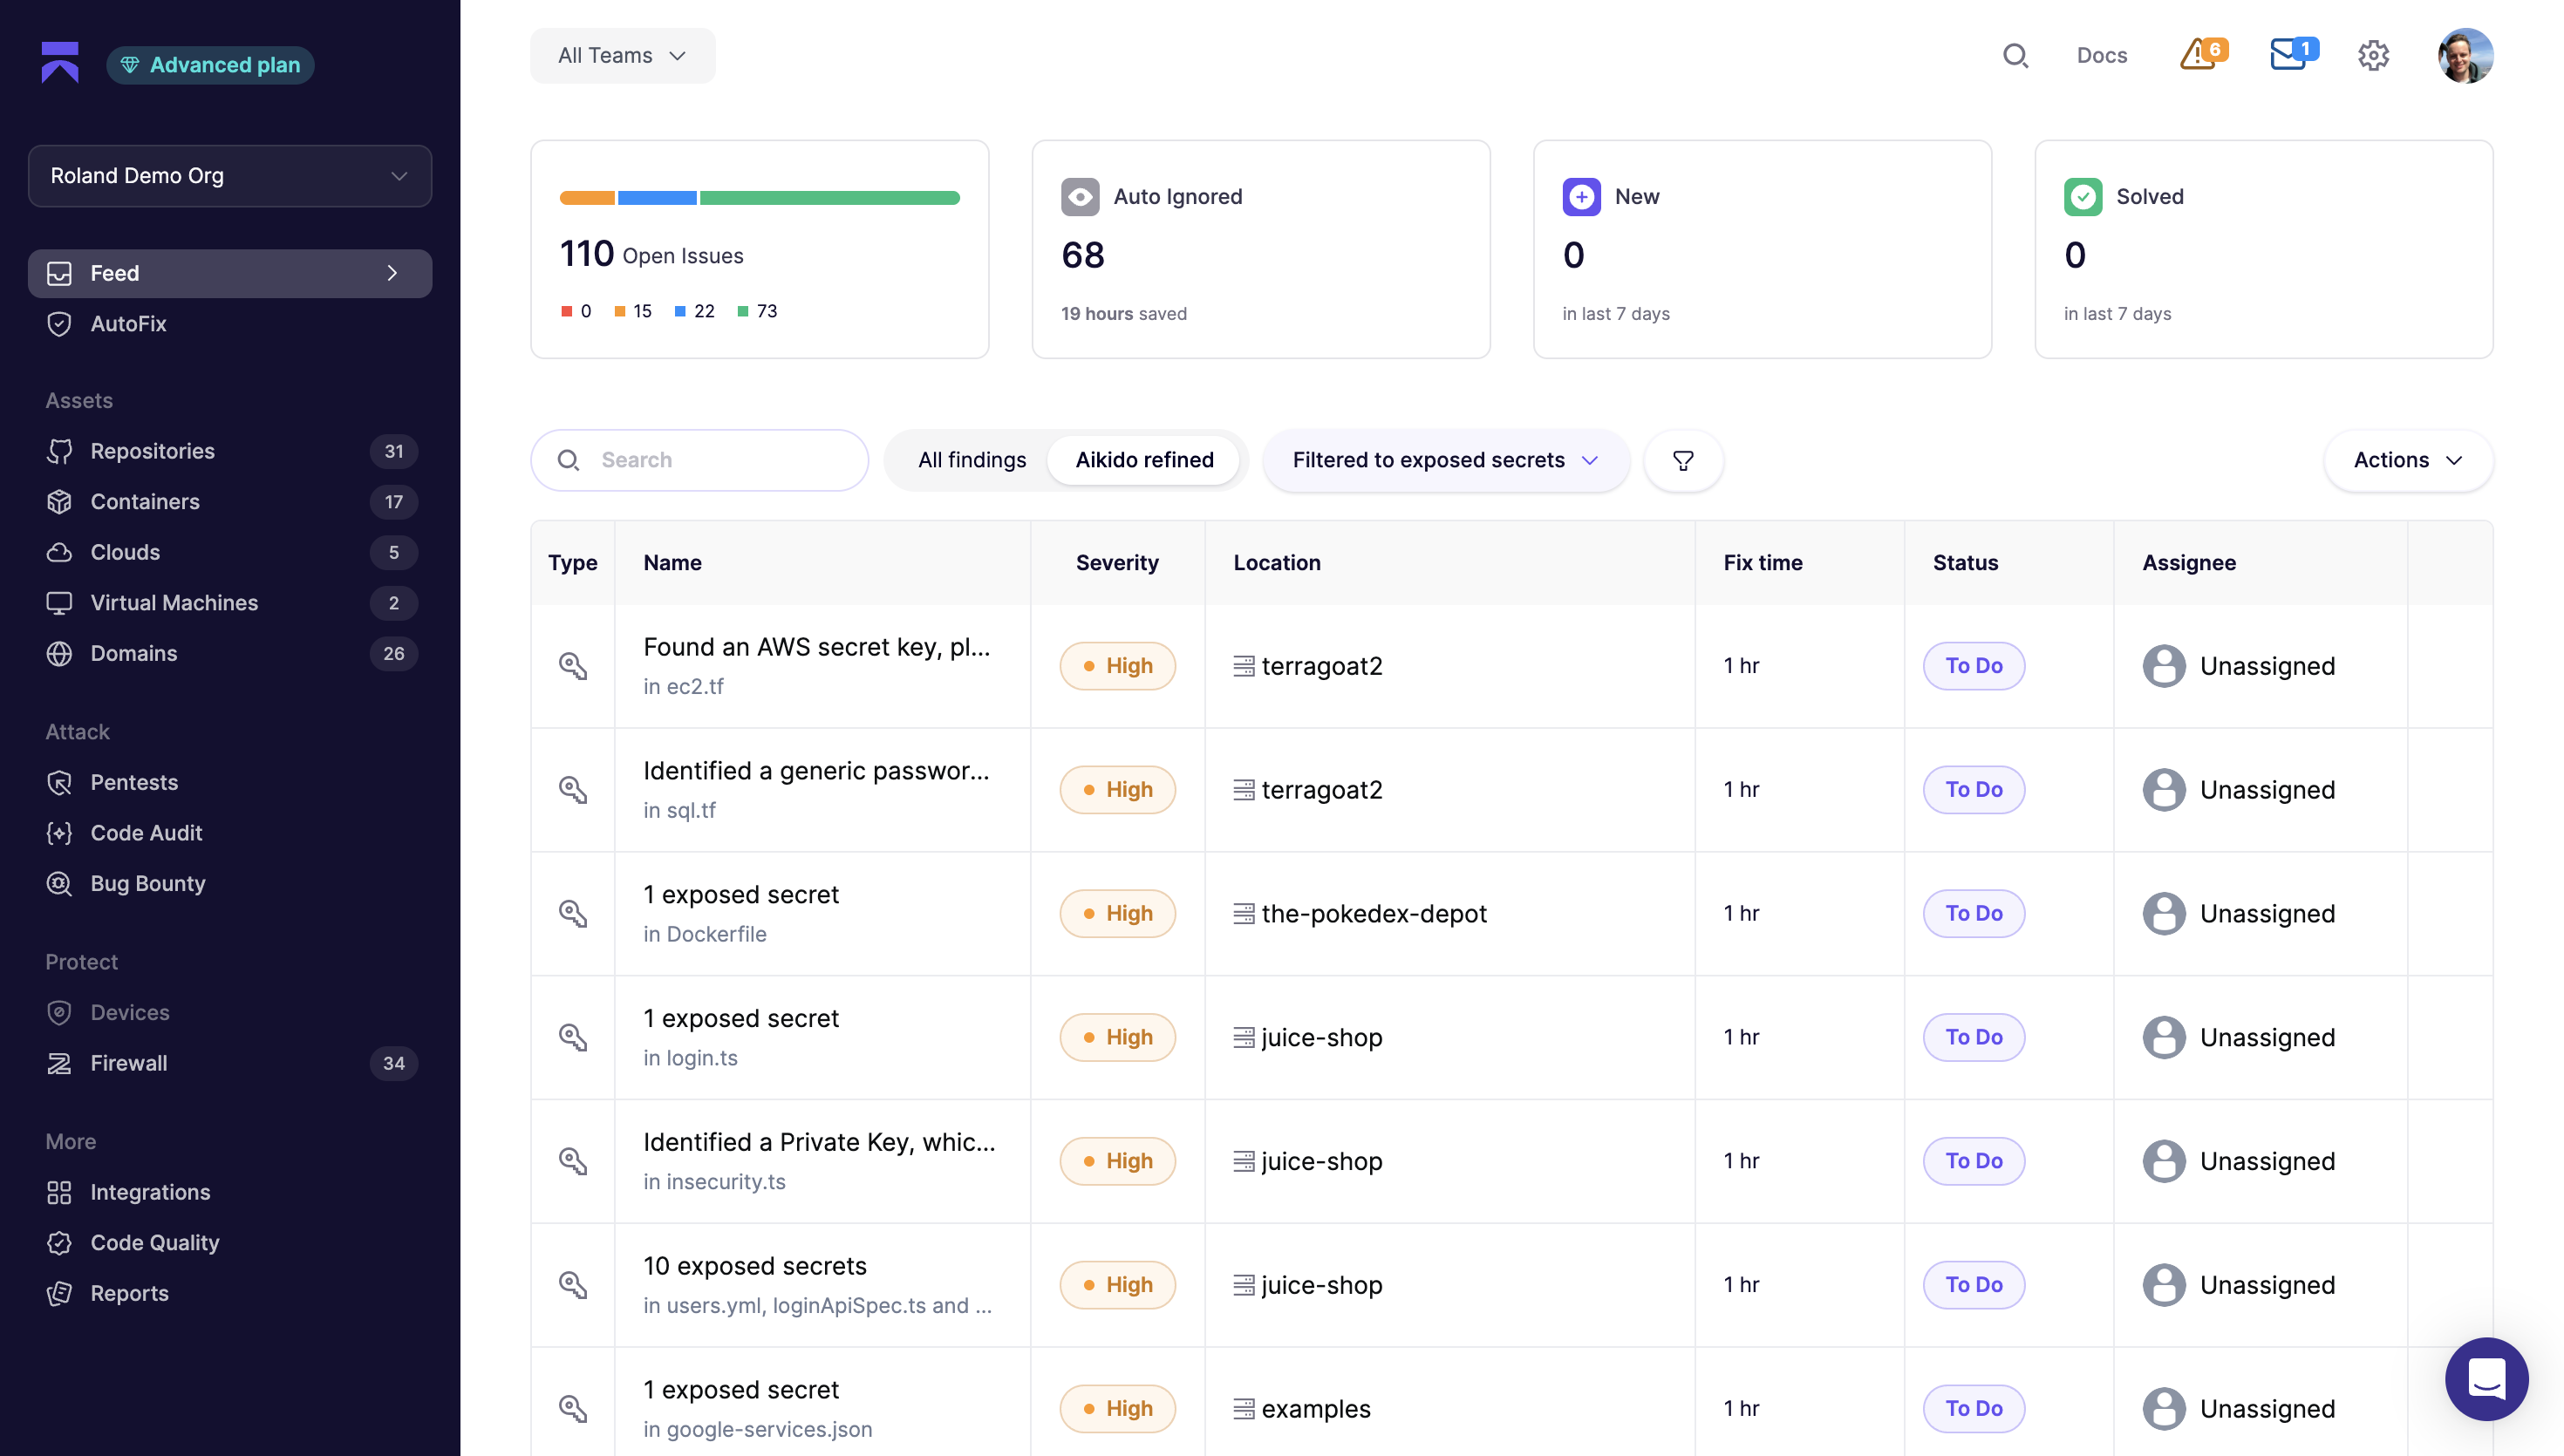
La detección de secretos de Aikido Security forma parte de una plataforma de seguridad más amplia en lugar de ser una herramienta independiente. Revisa los repositorios de código y el historial de Git en busca de credenciales expuestas, muestra los hallazgos directamente en el IDE y se integra en los pipelines de CI para detectar secretos antes de que el código se fusione o se despliegue. La detección de actividad verifica si una credencial marcada sigue activa antes de que llegue a un desarrollador. La plataforma utiliza el motor de detección Betterleaks, lo que significa que Aikido hereda el enfoque de eficiencia de tokens (98,6% de recall frente al 70,4% para la entropía en CredData) y la validación configurable en lugar de depender únicamente de la coincidencia de patrones.
Donde Aikido Security difiere de una herramienta independiente es en el alcance. La detección de secretos se sitúa junto a SAST, SCA, pentesting de IA, Protección de dispositivos, seguridad de IaC, seguridad de imágenes de contenedores y gestión de la postura de seguridad en la nube en una plataforma completa. La consolidación reduce el número de integraciones a gestionar y mantiene los hallazgos en un solo lugar. También significa que no dependes de un único mantenedor de código abierto para el tiempo de actividad o las actualizaciones.
Características clave:
- Motor Betterleaks para el escaneo de eficiencia de tokens y la validación configurable, gestionado para ti.
- La detección de actividad verifica si las credenciales expuestas siguen activas, para que los desarrolladores solo vean los hallazgos relevantes.
- Integración con IDE, CI y Git con bloqueo pre-commit, para que los secretos se detecten antes de ser fusionados.
- Escaneo opcional del historial de Git para encontrar credenciales en commits, ramas y etiquetas antiguos.
- AutoFix abre PRs para eliminar secretos hardcodeados y actualiza automáticamente las variables de CI/CD.
- Cobertura en SAST, SCA, IaC, escaneo de imágenes de contenedores, DAST, pentesting de IA, Protección de Dispositivos y postura de seguridad en la nube en la misma consola.
- Informes preparados para el cumplimiento para SOC 2, ISO 27001 y otros marcos, con la pista de auditoría establecida.
Ideal para: Equipos que buscan una seguridad integral con una sobrecarga mínima. Aikido es particularmente valioso para organizaciones que necesitan el escaneo de secretos como parte de un programa de seguridad más amplio, no como una herramienta aislada.
Precios: Nivel gratuito disponible con límites generosos, y luego precios transparentes por desarrollador que incluyen todas las características de seguridad, no solo el escaneo de secretos.
{{cta}}
2. Betterleaks
Betterleaks es el sucesor directo de Gitleaks, creado por el mismo autor. Zach Rice escribió las primeras líneas de Gitleaks en 2018, lo vio crecer hasta decenas de millones de descargas y convertirse en el escáner de secretos de código abierto predeterminado, para luego perder el control total sobre el repositorio y el nombre. Comenzó Betterleaks a principios de 2026 con la ambición de construir el mejor escáner de secretos de código abierto. Tiene licencia MIT, se rige de forma independiente, está patrocinado por Aikido sin depender de él, y es mantenido por Rice junto con otros tres ingenieros con experiencia en Red Hat, Amazon y RBC.
También es un reemplazo directo para Gitleaks. Las flags de CLI y los archivos de configuración existentes funcionan sin modificaciones, por lo que el cambio es un intercambio binario en lugar de un proyecto de migración. Lo que se obtiene con ese intercambio es una detección sustancialmente mejor, validación en vivo en la capa de código abierto y un proyecto que se mantiene activamente. El cambio no cuesta nada, y las configuraciones existentes de Gitleaks funcionan sin cambios.
Características clave:
- Escaneo de Eficiencia de Tokens utiliza la tokenización BPE para medir cuán "rara" o no humana es una cadena, lo que le permite filtrar secretos candidatos.
- Validación configurable. Las reglas escritas en Common Expression Language disparan solicitudes HTTP contra las credenciales detectadas para confirmar si siguen activas.
- Reemplazo directo de Gitleaks. Las flags de CLI y las configuraciones existentes funcionan sin cambios.
- Detección de secretos doble y triplemente codificados: una técnica de ofuscación común que la mayoría de los escáneres pasan por alto.
Ideal para: Desarrolladores y equipos pequeños que necesitan una prevención rápida y precisa en el momento del commit y en CI, y equipos que ya utilizan Gitleaks y desean una mejor detección sin cambiar su flujo de trabajo.
Precios: Gratuito, MIT.
3. Gitleaks
Zach Rice lanzó Gitleaks en 2018 como un proyecto paralelo, lo vio crecer hasta decenas de millones de descargas, convertirse en el escáner de secretos más destacado en GitHub y la opción predeterminada en programas de seguridad de empresas como GitLab y Red Hat. Durante mucho tiempo, fue simplemente lo que se utilizaba.
La actualización honesta para 2026 es que el desarrollo activo se ha trasladado en gran medida. Los parches de seguridad todavía se distribuyen para Gitleaks, pero las nuevas características y actualizaciones de detectores se han trasladado a Betterleaks. Rice se unió a Truffle Security en 2023, donde su enfoque se centró en TruffleHog, y ha sido transparente sobre ya no tener control total sobre el repositorio y el nombre de Gitleaks. Comenzó Betterleaks a principios de 2026 como el sucesor directo, y es la elección natural para quienes buscan migrar. Cuenta con el mismo autor, CLI y configuraciones retrocompatibles, una detección sustancialmente mejor y validación en vivo en la capa de código abierto.
Características clave:
- Escaneo de repositorios e historial de Git con reglas para cientos de tipos de credenciales.
- Detección basada en entropía para credenciales que no coinciden con patrones conocidos.
- Integración con CLI y CI incluyendo GitHub Actions, GitLab CI y hooks pre-commit.
- Reglas de detección configurables a través de archivos de configuración TOML.
- Amplia adopción en el ecosistema con decenas de millones de descargas y playbooks existentes en toda la industria.
Puntos débiles: El filtrado basado en entropía logra alrededor de un 70.4% de recall contra el benchmark CredData, lo que significa que aproximadamente un tercio de los secretos reales se escapan. No hay validación, por lo que cada hallazgo requiere un triaje manual para determinar si la credencial está realmente activa. El desarrollo del proyecto se ha ralentizado, y el autor original ahora mantiene Betterleaks como el sucesor activo.
Ideal para: Instalaciones existentes de Gitleaks que funcionan y aún no necesitan cambios.
Precios: Gratuito, MIT.
4. GitGuardian
GitGuardian es una plataforma dedicada a la seguridad de secretos con una gobernanza madura de identidades no humanas (NHI) asociada. La calidad de la detección es alta, los flujos de trabajo de NHI están bien desarrollados y los flujos de remediación están diseñados para equipos que gestionan los secretos como un programa de seguridad independiente, en lugar de como un tipo de hallazgo más entre muchos.
Características clave:
- El análisis profundo del historial de Git puede escanear todo el historial de su repositorio para encontrar secretos en commits antiguos.
- La clasificación avanzada de secretos va más allá de la detección simple para categorizar los secretos por tipo, nivel de sensibilidad e impacto potencial.
- Respuesta automatizada a incidentes: los flujos de trabajo pueden activar la rotación de secretos, enviar alertas a los equipos de seguridad y crear tickets con pasos de remediación detallados. Para ciertos servicios, GitGuardian puede revocar automáticamente credenciales expuestas.
- El panel de cumplimiento proporciona informes listos para auditorías que muestran la cobertura de detección de secretos, los tiempos de respuesta a incidentes y las métricas de cumplimiento de políticas. Esto es particularmente valioso para las empresas que necesitan demostrar controles de seguridad.
- Las funciones de educación para desarrolladores ayudan a los equipos a entender por qué ciertos patrones se marcan como secretos y proporcionan formación para prevenir futuras exposiciones.
Puntos débiles: GitGuardian no cubre SAST, SCA, IaC, escaneo de contenedores o la postura de seguridad en la nube en la misma plataforma, por lo que los equipos que necesitan esas capacidades terminan ejecutando múltiples herramientas junto a ella. El precio es gratuito para menos de 25 desarrolladores, pero pasa a un modelo por desarrollador por encima de esa cifra, lo que puede ser difícil de justificar además del resto de una pila de AppSec a medida que los equipos crecen. La detección sigue siendo impulsada por la entropía en lugar de basarse en la eficiencia de tokens, lo que significa más ajustes para mantener bajos los falsos positivos de lo que una herramienta como Betterleaks requiere de fábrica.
Ideal para: Equipos de seguridad que gestionan secretos y la gobernanza de NHI como un programa dedicado con sus propios responsables y presupuesto.
Precios: Modelo freemium con escaneo limitado, niveles de pago basados en el número de repositorios y características avanzadas.
5. GitHub Advanced Security
GitHub Advanced Security proporciona escaneo nativo de secretos para repositorios de GitHub, lo que la convierte en la elección natural para equipos fuertemente invertidos en el ecosistema de GitHub. La profundidad de la integración es un punto a favor, ya que está integrada directamente en la plataforma.
Características clave:
- La integración nativa de GitHub significa que los resultados del escaneo de secretos aparecen directamente en la pestaña de seguridad de tu repositorio, en las pull requests y pueden activar flujos de trabajo de GitHub Actions. No se requieren herramientas externas ni autenticación adicional.
- La protección de push bloquea los commits que contienen secretos conocidos antes de que se publiquen, incluyendo secretos codificados en base64 por defecto desde octubre de 2025.
- Las comprobaciones de validez para proveedores compatibles confirman si una credencial detectada sigue activa. Las integraciones con socios como AWS, Google Cloud, Microsoft Azure y docenas de otros significan que los proveedores son notificados automáticamente y pueden revocar las credenciales expuestas.
Puntos débiles: GitHub Secret Protection solo funciona en repositorios alojados en GitHub. Si aloja código en GitLab, Bitbucket, Azure DevOps o cualquier sistema que no sea GitHub, no se aplica. La remediación se basa en campañas sin corrección automática para los secretos. Una seguridad de código más amplia requiere GitHub Code Security como un complemento de pago separado, y desde abril de 2025, ambos se facturan como suscripciones por committer además de un plan de GitHub existente, lo que suma para los equipos que necesitan ambos.
Ideal para: Equipos que utilizan GitHub Enterprise y desean funciones de seguridad completas sin dependencias externas. Especialmente valioso para organizaciones que priorizan mantener sus herramientas de seguridad dentro de su ecosistema de plataforma existente.
Precios: Incluido con las suscripciones de GitHub Enterprise, pago por repositorio para funciones individuales en otros planes.
6. Spectral
Spectral comenzó como una startup independiente de seguridad para desarrolladores antes de que Check Point la adquiriera en 2022 y la integrara en la plataforma CloudGuard. Cubre el escaneo de secretos junto con IaC y SCA, e incluye SPEQL, un lenguaje de consulta basado en YAML para escribir y compartir detectores personalizados sin modificar el motor principal.
Características clave:
- Los detectores personalizados SPEQL permiten a los equipos definir sus propios patrones de secretos y reglas de detección en YAML, con más de 2.000 detectores integrados listos para usar.
- El escaneo multi-entorno cubre repositorios de código, pipelines CI/CD, registros de contenedores, configuraciones de la nube e incluso entornos de ejecución.
- Policy-as-Code permite a los equipos definir reglas personalizadas para el manejo de secretos, incluyendo excepciones para contextos específicos, niveles de severidad basados en el entorno y flujos de trabajo de remediación automatizada.
- Integración DevOps incluye plugins para herramientas populares como Jenkins, GitLab CI, Azure DevOps y Kubernetes. Spectral puede escanear imágenes de contenedores, Helm charts y plantillas de infraestructura como código.
- Las funciones de triaje colaborativo ayudan a los equipos de seguridad y desarrollo a trabajar juntos en la remediación de secretos, con una asignación clara de la propiedad y seguimiento del progreso.
Puntos débiles: Spectral se centra en la detección en lugar de la validación, por lo que confirmar si una credencial marcada sigue activa requiere un paso separado en el flujo de trabajo. El filtrado se basa en la coincidencia de patrones y reglas SPEQL personalizadas en lugar del tipo de enfoque estadístico que reduce significativamente el ruido. El precio y el soporte se gestionan a través del proceso de ventas empresariales de Check Point, lo que es una experiencia de compra diferente a los modelos de autoservicio ofrecidos por la mayoría de las otras herramientas de esta lista. Y desde la adquisición, el ritmo de innovación orientada al desarrollador ha reflejado el enfoque más amplio de Check Point en la seguridad de red, lo que plantea una pregunta razonable sobre si la hoja de ruta seguirá el ritmo del resto de la categoría.
Ideal para: Equipos DevOps que necesitan una gestión de políticas sofisticada y desean reducir la sobrecarga operativa de la gestión de secretos en despliegues complejos y multi-entorno.
Precios: Precios bajo consulta, enfocados en clientes empresariales con una complejidad de infraestructura significativa.
7. TruffleHog
TruffleHog es un escáner de secretos de código abierto que ofrece verificación de credenciales en vivo en más de 800 tipos de detectores. Llama a la API del proveedor para confirmar si un secreto marcado sigue funcionando, lo cual es importante porque la mayoría de las credenciales en commits antiguos ya han caducado. TruffleHog le indica cuáles no lo están, lo que reduce significativamente la cola de remediación.
Características clave:
- Verificación de credenciales en vivo en más de 800 tipos compatibles. Las llamadas a la API confirman si un secreto detectado sigue activo antes de que llegue a un desarrollador.
- Escaneo multi-fuente más allá de Git. TruffleHog cubre buckets S3, imágenes Docker, Slack, Jira, Confluence, y organizaciones de GitHub y GitLab, incluyendo comentarios de PR e incidencias.
- La detección basada en entropía detecta credenciales que no coinciden con patrones conocidos.
- El análisis del historial de Git puede escanear historiales completos de repositorios para encontrar secretos en commits, ramas y etiquetas antiguas.
- Las integraciones personalizadas son posibles ya que el código fuente está disponible. Las organizaciones pueden extender TruffleHog para manejar formatos de secretos propietarios o integrarse con sistemas internos.
Puntos débiles: El filtrado basado en entropía produce más ruido que los enfoques de eficiencia de tokens como Betterleaks, lo que significa más ajustes para mantener los falsos positivos bajo control. Los tipos de credenciales genéricas y personalizadas no se detectan por defecto, lo que es una carencia para equipos con servicios internos. No hay paneles, flujos de trabajo de supresión o pistas de auditoría sin TruffleHog Enterprise. Y la licencia AGPL-3.0 crea obligaciones de redistribución si modifica y distribuye la herramienta, lo cual vale la pena verificar con el departamento legal antes de pasar a producción.
Ideal para: Equipos que desean verificación de credenciales en vivo en fuentes más allá de Git, incluyendo herramientas de colaboración y almacenamiento en la nube, y se sienten cómodos con la licencia AGPL.
Precios: Gratuito y de código abierto bajo AGPL-3.0. TruffleHog Enterprise se basa en presupuesto.
Mejores herramientas de escaneo de secretos para desarrolladores
Los desarrolladores necesitan herramientas de escaneo de secretos que se integren de forma natural en su flujo de trabajo de codificación sin generar fricción ni ralentizar el desarrollo. Las mejores herramientas centradas en el desarrollador proporcionan retroalimentación inmediata, orientación clara y pueden integrarse fácilmente en las prácticas de desarrollo diarias.
Qué deben buscar los desarrolladores:
- Integración con IDE para obtener retroalimentación en tiempo real mientras codificas
- Hooks pre-commit para detectar secretos antes de que se hagan commit
- Mensajes de error claros y accionables que explican qué se encontró y cómo solucionarlo
- Bajas tasas de falsos positivos para evitar la fatiga de alertas
- Configuración sencilla que no requiere una configuración exhaustiva
Las mejores opciones para desarrolladores:
Aikido Security es la mejor opción si desea detección de secretos en el IDE y en el pipeline de CI sin gestionarla por separado del resto de su cobertura de seguridad. El motor Betterleaks se encarga de la detección, AutoTriage filtra el ruido antes de que llegue a un desarrollador, y cada alerta incluye contexto que explica por qué un hallazgo es relevante.
Betterleaks es la mejor opción como reemplazo directo de Gitleaks. Obtenga una detección sustancialmente mejor y ejecútelo en directorios, archivos, repositorios y archivos sin configuración adicional. Un único binario Go, sin dependencias, sin complicaciones de configuración.
Las mejores herramientas de escaneo de secretos para empresas
Los entornos empresariales añaden una capa de requisitos que las herramientas para equipos pequeños no siempre gestionan, como miles de repositorios, control de acceso basado en roles, registros de auditoría para el cumplimiento, aplicación de políticas a nivel de organización e integraciones con sistemas SIEM y de tickets. La precisión de la detección sigue siendo importante, pero la gobernanza es donde se toma la decisión de compra.
Requisitos empresariales:
- Escalabilidad para manejar miles de repositorios y millones de commits
- Control de acceso basado en roles para gestionar quién puede ver y responder a diferentes tipos de secretos
- Registro de auditoría para demostraciones de cumplimiento e investigación de incidentes
- Aplicación de políticas para bloquear o remediar automáticamente ciertos tipos de exposiciones de secretos
- Integración con herramientas de seguridad existentes, sistemas SIEM y plataformas de ticketing
Opciones empresariales destacadas:
Aikido Security para una visibilidad completa en todos los repositorios, con los equipos de desarrollo asumiendo la remediación en su propio contexto. Puntuación de riesgo automatizada, remediación por lotes e informes de cumplimiento contra SOC 2, ISO 27001 y otros marcos. El motor Betterleaks se encarga de la detección, con la postura de seguridad más amplia en la misma consola.
GitGuardian cuando la gobernanza de secretos y la identidad no humana (NHI) es un programa propio con propietarios dedicados y exigencias de auditoría. Los flujos de trabajo de respuesta a incidentes y las integraciones de proveedores de identidad se crearon para ese comprador.
TruffleHog Enterprise para equipos de seguridad que necesitan verificación de credenciales en tiempo real en el conjunto más amplio de fuentes, incluyendo las no-Git como S3, Slack, Jira y Confluence.
Mejores herramientas de código abierto de detección de secretos
Los escáneres de código abierto le dan la capacidad de auditar la lógica de detección, extenderla para sus propios sistemas y ejecutarla en cualquier lugar sin negociar un contrato. También suelen ser los motores internos de los productos comerciales, lo cual es exactamente el caso de Betterleaks funcionando bajo el capó en Aikido.
Proyectos destacados:
Betterleaks es donde empezar en 2026. Gobernanza independiente, licencia MIT, mantenido por cuatro ingenieros de seguridad, patrocinado por Aikido sin depender de él. El escaneo de eficiencia de tokens alcanza un 98,6% de recall en CredData (frente al 70,4% para la entropía), la validación basada en CEL confirma si los hallazgos están activos, y es un reemplazo directo para Gitleaks. El mismo motor de detección se ejecuta dentro de Aikido Security en producción, lo que significa que el código de código abierto recibe un uso real y serio.
TruffleHog es un caballo de batalla para la verificación en tiempo real y la cobertura de fuentes más allá de Git. Más de 800 tipos de credenciales compatibles con verificación API, además de escaneo en S3, Docker, Slack, Jira y Confluence. AGPL-3.0, lo cual vale la pena consultar con el departamento legal si planea modificar y redistribuir.
Gitleaks todavía se ejecuta en innumerables pipelines de CI y funciona bien para lo que hace. Solo tenga en cuenta que su autor original ha pasado a desarrollar Betterleaks, y el proyecto ha ralentizado su ritmo.


