

Wiz construyó su reputación en la seguridad en la nube, y sigue siendo su punto más fuerte, ya que detecta y clasifica los riesgos en la nube sin instalar agentes. La seguridad del código llegó más tarde. Wiz Code se lanzó en 2024 para cubrir las partes del código que interactúan con la infraestructura, como plantillas de IaC, secretos y contenedores, y Wiz SAST alcanzó su disponibilidad general para los clientes de Wiz Code a finales de 2025. Las pruebas dinámicas son aún más recientes. Wiz añadió DAST nativo en 2026 a través de su Red Agent impulsado por IA y Wiz ASM, aunque esto se encuentra en la plataforma general de Wiz en lugar de en el producto Wiz Code, y se combina con los resultados de DAST de terceros que Wiz ha ingerido durante mucho tiempo.
Esto plantea una pregunta específica para los equipos que lo evalúan en 2026. ¿Añadir seguridad de código y de aplicaciones a una plataforma en la nube ofrece a los desarrolladores el flujo de trabajo que realmente necesitan, o se trata de herramientas centradas en la nube a las que se les ha añadido el resto? En la práctica, Wiz Code es un complemento cómodo si ya utilizas Wiz, y uno parcial si la seguridad del código es tu principal problema.
Si buscas alternativas con un análisis de código más profundo, DAST que se ejecute en el flujo de trabajo del desarrollador o herramientas diseñadas en función de cómo trabajan realmente los desarrolladores, vale la pena echar un vistazo a varias opciones. Las seis que se comparan aquí en cuanto a cobertura, experiencia del desarrollador, triaje impulsado por IA y coste son:
- Aikido Security
- Snyk
- Checkmarx
- GitHub Advanced Security
- Mend
- Veracode
¿Qué problemas resuelve Wiz Code?
Wiz Code es la capa de seguridad de aplicaciones de la plataforma Wiz CNAPP, que añade escaneo de código además de la monitorización en la nube de Wiz. Cubre SAST (disponible de forma general para los clientes de Wiz Code desde finales de 2025), SCA, detección de secretos, escaneo IaC, seguridad de contenedores y detección de malware.
La propuesta de valor es el gráfico de seguridad (security graph), que conecta los hallazgos de código con tus recursos en la nube en tiempo real. Si tienes una vulnerabilidad de inyección SQL, Wiz Code puede mostrar si ese código está desplegado, a qué base de datos llega y si esa base de datos está expuesta a internet. En 2026, Wiz ha profundizado en esto, correlacionando SAST, SCA, secretos, IaC y los hallazgos DAST ingeridos en una única ruta de ataque desde el origen hasta el entorno de ejecución (runtime).
Si ya utilizas Wiz para la seguridad en la nube, Wiz Code te permite añadir cobertura de código, SCA e IaC sin necesidad de incorporar a otro proveedor. Señala vulnerabilidades en código generado por IA, vincula las malas configuraciones de IaC a los recursos desplegados y ofrece a los equipos de seguridad una única vista del riesgo del código junto con el riesgo de la nube, contenedores, Kubernetes y máquinas virtuales. Para un equipo que ya se ha estandarizado en Wiz, esa consolidación es el principal atractivo.
¿Cuáles son los desafíos de Wiz Code?
Wiz Code sigue centrándose principalmente en la nube. El escaneo de código es la parte más nueva y ligera de la plataforma, y se nota. A fecha de 2026, las capacidades de SAST y SCA son funcionales pero secundarias respecto al enfoque en la infraestructura, apoyándose en el Security Graph para obtener contexto en lugar de en un flujo de trabajo de desarrollo propio. Los hallazgos a menudo llegan como una lista sin procesar, lo que obliga a los equipos a averiguar qué alertas son reales.
La remediación es donde la brecha es más amplia. Wiz SAST añadió corrección asistida por IA con su lanzamiento en 2025, pero las comparaciones independientes hasta 2026 siguen informando de que Wiz AutoFix está limitado a la rama principal (main) en muchas configuraciones, lo que resulta incómodo para los flujos de trabajo de solicitudes de extracción (PR) y es más sólido en actualizaciones de dependencias que en correcciones que abarquen SAST, IaC y contenedores. Cuando los hallazgos se acumulan y la herramienta no ayuda a cerrarlos, los equipos la evitan. Dos tercios de los equipos evitan la seguridad, desestiman los hallazgos o retrasan las correcciones, razón por la cual la confianza del desarrollador importa al elegir una herramienta de seguridad de código.
El escaneo de secretos es un buen ejemplo del enfoque ligero. Wiz Code detecta secretos integrados en el código, IaC e imágenes de contenedores, pero no te indica si un secreto sigue activo, no mapea los permisos que otorga ni realiza degradaciones automáticas (auto-downgrades). Tampoco puede bloquear los secretos antes de que lleguen a la rama predeterminada (control de PR) o al historial de confirmaciones (hooks de pre-commit).
El punto estructural más importante es dónde se ubican la seguridad del código y de las aplicaciones. Wiz añadió pruebas dinámicas nativas en 2026 con el Red Agent, un atacante de IA que alcanzó disponibilidad general a mitad de año y analiza aplicaciones web y API en busca de fallos lógicos y omisiones de autorización, y también sigue ingiriendo resultados DAST de terceros. Sin embargo, esas pruebas dinámicas pertenecen a la plataforma más amplia de Wiz y a sus herramientas de superficie de ataque en lugar de a Wiz Code, y son más recientes que el DAST integrado en plataformas que llevan años ejecutándolo en CI. Debido a que la correlación del Security Graph solo funciona dentro de la plataforma más amplia de Wiz, Wiz Code sigue sin ser algo que compres o ejecutes por sí solo. Los precios están vinculados a la infraestructura en la nube y superan holgadamente los 100 000 dólares al año para despliegues medianos, y la experiencia diaria está orientada a los equipos de seguridad y CISOs más que a los desarrolladores, con una integración de IDE más ligera y bucles de retroalimentación más lentos.
Wiz Code tiene sentido si ya estás profundamente integrado en Wiz Cloud y quieres un complemento práctico para IaC, secretos y ahora cobertura de código. Pero si la seguridad del código es lo principal y quieres que esté integrada en todo el ciclo de vida del desarrollo (SDLC) donde trabajan los desarrolladores, sopesarás otras alternativas.
¿Cuáles son las principales alternativas a Wiz Code?
Evaluamos las alternativas en función de la cobertura (SAST, SCA, DAST, IaC, contenedores, seguridad en la nube), la experiencia del desarrollador (integración con el IDE, CI/CD, retroalimentación de PR), el triaje y la remediación asistidos por IA, la transparencia de precios y la velocidad de despliegue.
Aikido Security
Plataforma de seguridad de software de nivel empresarial con triaje impulsado por IA y correcciones automatizadas
Aikido protege el código, la nube y el runtime en una sola plataforma, con la gobernanza que los equipos de seguridad empresarial necesitan y un flujo de trabajo que los desarrolladores realmente utilizarán. Se ejecuta en todas partes donde se mueve el código, desde el IDE y los hooks de pre-commit hasta CI/CD, la revisión de solicitudes de extracción y el análisis periódico de repositorios, y escala desde el primer repositorio de una startup hasta una empresa que ejecuta miles. Mientras que Wiz Code muestra cientos de hallazgos sin filtrar y deja que los desarrolladores los clasifiquen, Aikido está diseñado para devolver una lista corta de lo que realmente importa.
El motor SAST de Aikido utiliza un seguimiento de flujo de datos (taint tracking) entre archivos de nivel de producción que sigue el flujo de datos en toda tu base de código, no solo dentro de un único archivo, por lo que detecta vulnerabilidades que dependen de cómo se mueven los datos entre componentes. El propio SAST de Wiz alcanzó la disponibilidad general para los clientes de Wiz Code recién a finales de 2025 y todavía no iguala esa profundidad o madurez.
Donde el SAST basado en reglas se detiene, el Code Security Audit de Aikido continúa. Lanzado en 2026, utiliza agentes de razonamiento de nivel de pruebas de penetración (pentest) que leen tu código fuente directamente y siguen la lógica entre archivos, servicios y repositorios para detectar fallos que los patrones no pueden describir, como control de acceso roto (broken access control), IDOR, escalada de privilegios y omisiones de lógica de negocio de varios pasos. No necesita ningún entorno de ensayo ni objetivo en vivo, por lo que se ejecuta en bases de código que son difíciles de probar en vivo, y Aikido lo posiciona entre el SAST y un pentest completo. En las pruebas iniciales, sacó a la luz aproximadamente entre el 70% y el 80% de lo que encuentra una prueba de penetración completa a una décima parte del coste, con una mediana de alrededor de 25 incidencias por base de código y sin que ninguna auditoría haya salido limpia hasta ahora. El mismo motor de razonamiento impulsa Deep PR Review, que lee cada solicitud de extracción con el contexto completo de la base de código y señala los problemas verificados antes de que se fusionen, de modo que los fallos lógicos se detectan cuando son más baratos de corregir. El SAST de Wiz Code se basa en el escaneo de repositorios y solicitudes de extracción mediante reglas, sin una capa de razonamiento equivalente para esta clase de vulnerabilidad.
Las dependencias son el lugar donde se esconde la mayoría del riesgo real. El SCA de Aikido está diseñado para mostrar únicamente lo que es explotable. La alcanzabilidad a nivel de función (function-level reachability) confirma si una función vulnerable se llama realmente en tu código antes de generar una alerta, y el análisis de impacto de actualización comprueba si una solución romperá tu compilación antes de proponerla, por lo que las solicitudes de extracción que abre son seguras para fusionar y no solo técnicamente más recientes. Wiz Code depende de su sensor de runtime para añadir contexto de alcanzabilidad, y su remediación de dependencias es más ligera.
La otra mitad del riesgo de las dependencias es el malware, no solo las CVE conocidas, y ahí es donde entra Aikido Intel. Intel es el feed de amenazas de código abierto en tiempo real de Aikido. Monitoriza más de 4 millones de paquetes de código abierto en npm, PyPI, Packagist y otros registros, y combina análisis estático, sandboxing, razonamiento de IA y revisión humana para marcar la mayoría de los paquetes maliciosos en un plazo de ocho minutos desde su lanzamiento. En el segundo trimestre de 2026, analizó aproximadamente 7,5 millones de versiones de paquetes y confirmó 19 500 maliciosas, y también saca a la luz vulnerabilidades no divulgadas que nunca obtienen una CVE. Ese feed alimenta directamente el SCA de Aikido, y cuenta con la confianza suficiente para proteger Packagist, el registro de PHP, donde los paquetes marcados se bloquean en la instalación. Wiz Code escanea los paquetes de tus repositorios, pero no ejecuta un feed en directo en los propios registros.
Mediante AI AutoTriage y el análisis de alcanzabilidad, Aikido filtra las CVEs no explotables y muestra únicamente las vulnerabilidades que son realmente llamables en tu código, reduciendo los falsos positivos hasta en un 95% para que los desarrolladores inviertan su tiempo en problemas reales. Hace esto directamente desde el código sin agentes que desplegar para el análisis, mientras que Wiz Code se apoya en un agente de runtime independiente (el sensor de Wiz) para obtener el contexto detrás de su análisis más básico.
Cuando algo necesita ser corregido, el AI AutoFix de Aikido abre solicitudes de extracción con el cambio ya redactado. Para los hallazgos de SAST, las malas configuraciones de IaC y las vulnerabilidades de contenedores, analiza primero los cambios disruptivos (breaking changes) y luego propone PRs listas para fusionar con actualizaciones seguras integradas. Wiz añadió remediación asistida por IA a su SAST en 2025, pero las comparaciones independientes hasta 2026 siguen informando de que su AutoFix está limitado a la rama principal en muchas configuraciones, lo que lo hace incómodo para los flujos de trabajo de solicitudes de extracción y más eficaz en actualizaciones de dependencias que en correcciones que abarcan SAST, IaC y contenedores.
La detección de secretos de Aikido va más allá de la simple detección. Comprueba si un secreto filtrado sigue activo, mapea los permisos que otorga, admite degradaciones automáticas y bloquea los secretos antes de que lleguen al historial de confirmaciones con protección en el pre-commit. Wiz Code encuentra secretos integrados, pero no va más allá.
Para los compradores corporativos, la gobernanza supera la revisión. Aikido ofrece SAML SSO con Okta, Microsoft Entra ID, Google Workspace y JumpCloud, control de acceso basado en roles (RBAC) con perfiles de acceso SAML, aplicación de políticas en CI/CD que pueden bloquear solicitudes de extracción según reglas de severidad, y una API de registro de actividad que puedes integrar en tu SIEM. Cuenta con certificaciones SOC 2 Type II, ISO 27001:2022 e ISO 42001, gestiona la seguridad de forma centralizada en múltiples organizaciones de Git y cuentas en la nube, y ofrece un escáner local para equipos cuyo código fuente no puede salir de su red. La correlación de Wiz Code solo funciona dentro de la plataforma más amplia de Wiz, y deriva las tareas de cumplimiento normativo (compliance) a una herramienta GRC independiente.
Esa base empresarial no viene acompañada de un tedioso proceso de incorporación corporativa. Puedes poner en marcha Aikido en unos 10 minutos mediante una aplicación de GitHub o CLI, y Aikido Pro tiene un precio transparente de aproximadamente 15 000 dólares al año para 20 usuarios, una cifra que puedes consultar sin necesidad de una llamada de ventas. Wiz Code requiere la plataforma más amplia de Wiz y un ciclo de ventas para empresas, y normalmente supera los 100 000 dólares al año con precios basados en la infraestructura que varían según tu huella en la nube.
Características principales
- DAST nativo y seguridad de API en el flujo de trabajo del desarrollador. Las pruebas de REST y GraphQL, el DAST autenticado y la protección mediante firewall en runtime detectan lo que el análisis estático pasa por alto, ejecutándose en CI y en solicitudes de extracción en lugar de como un ejercicio ofensivo independiente. Wiz añadió pruebas dinámicas nativas en 2026 a través de su atacante Red Agent y Wiz ASM, pero esto se encuentra en la plataforma más amplia de Wiz y es más reciente que un DAST integrado en el flujo de trabajo.
- Automatización del cumplimiento normativo integrada. Comprobaciones preconfiguradas para ISO 27001, SOC 2, NIST, PCI, HIPAA, DORA y NIS2, con integración directa con Vanta, Drata y Secureframe. Wiz Code te remite a una plataforma GRC independiente.
- Análisis más rápido. En pruebas de rendimiento (benchmarks) realizadas por clientes en tres grandes repositorios de código abierto, las ejecuciones combinadas de SAST y SCA de Aikido superaron a las ejecuciones exclusivamente SAST de Wiz Code, escaneando Jellyfish en 12 segundos frente a 36, y Grafana en 61 segundos frente a 115.
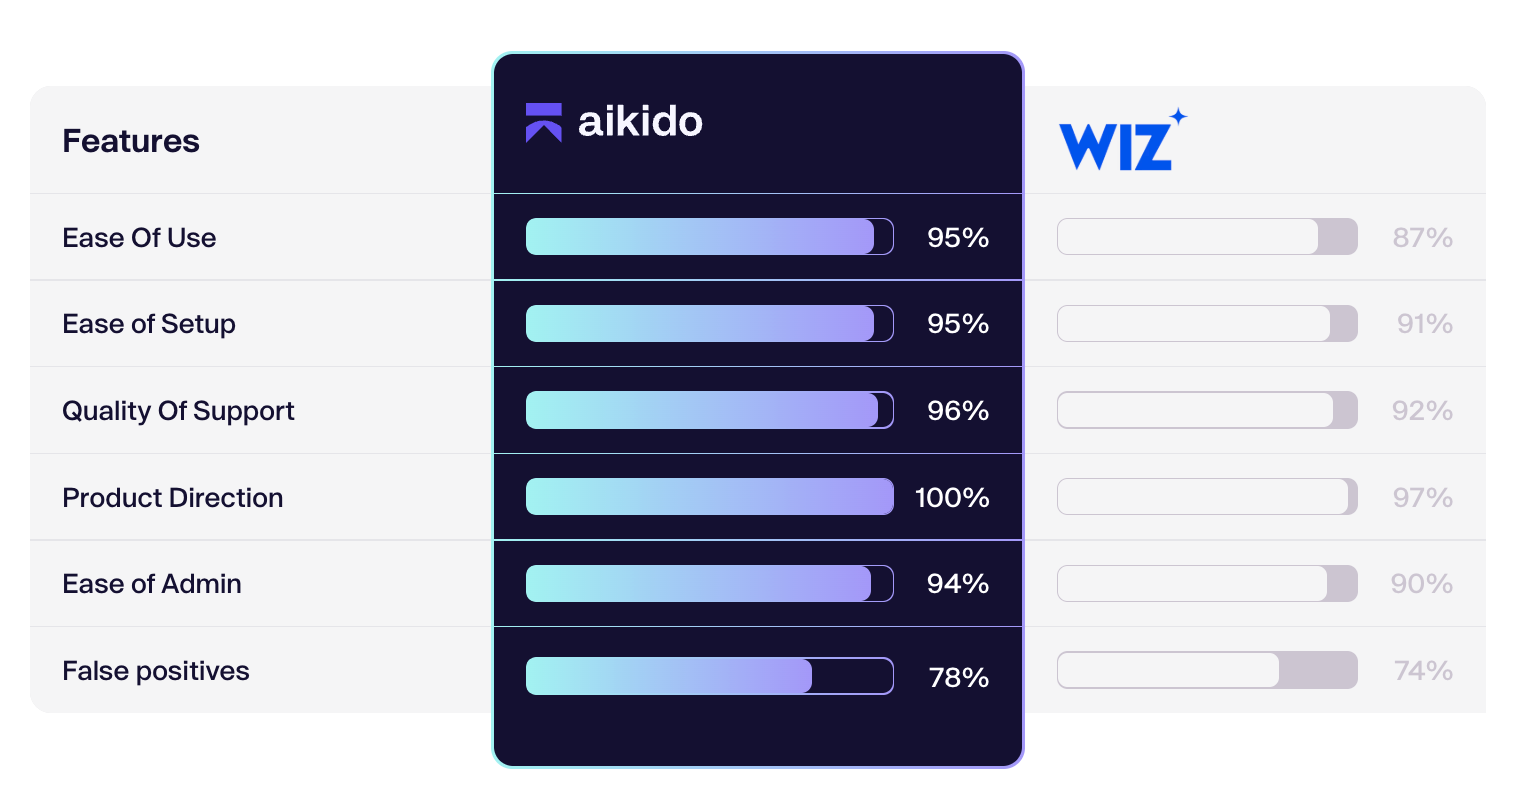
Una empresa que probó ambas herramientas dijo: "Probamos Wiz Code al mismo tiempo que Aikido. Fue más difícil de configurar que Aikido." Aikido destacó por ser una opción sólida en todos los aspectos, y no supuso un gran desembolso.
A diferencia de otras alternativas de seguridad de código, Aikido también ofrece pentesting de IA, proporcionando la profundidad de las pruebas de penetración manuales sin el tiempo de respuesta de semanas ni los costes adicionales.
Aikido Security vs. Wiz Code: Comparación de características
Características principales
- AI AutoTriage y el análisis de alcanzabilidad reducen los falsos positivos
- La corrección automática con IA genera PRs para vulnerabilidades SAST, IaC y de contenedores con actualizaciones seguras mínimas
- SAST, SCA, DAST, secretos, IaC, contenedores, CSPM, todo en una única plataforma
- Protección en tiempo de ejecución mediante un firewall integrado en la aplicación para el bloqueo de amenazas en vivo
- Detección de malware para archivos subidos y dependencias
- Mapeo de cumplimiento a más de 10 frameworks con integración de herramientas GRC
- Pentesting de IA basado en agentes para encontrar vulnerabilidades complejas
Snyk
Plataforma centrada en SCA con capacidades consolidadas de seguridad de contenedores
Snyk comenzó como una alternativa orientada a desarrolladores frente a plataformas para equipos de seguridad como Checkmarx y Veracode, y ese enfoque inicial impulsó su popularidad. Mantiene una base de datos que cubre vulnerabilidades de código abierto. Dispone de escaneo de seguridad de contenedores y Kubernetes, junto con análisis de IaC para Terraform, CloudFormation y manifiestos de Kubernetes.
Para apoyar a los desarrolladores, la DeepCode AI de Snyk genera sugerencias de corrección para algunas vulnerabilidades de código. También cuenta con integraciones IDE para VS Code, IntelliJ, Eclipse y Visual Studio, y escanea directamente en entornos de desarrollo en lugar de requerir una infraestructura centralizada como Wiz Code.
Desafortunadamente, tras su éxito inicial, Snyk giró para buscar algunos acuerdos y creció mediante adquisiciones, y… se nota. El plugin IDE es pesado y ralentiza los entornos de desarrollo. La plataforma se siente como un conjunto de herramientas separadas con integraciones torpes (especialmente Jira, que no se sincroniza correctamente) y múltiples UIs que aprender. En lugar de permitir a los desarrolladores solucionar problemas en línea, Snyk te obliga a crear un ticket de Jira para todo. El producto inunda a los desarrolladores con falsos positivos porque no tiene un filtrado inteligente, y el análisis de alcanzabilidad solo está disponible en planes de nivel superior.
Snyk no dispone de seguridad en la nube y, al igual que Wiz Code, no incluye DAST, por lo que tendrá que adquirir varias herramientas diferentes para obtener una amplia cobertura de seguridad. Los precios se encarecen rápidamente a través de niveles basados en características y complementos para CI/CD, acceso a API e informes. La cobertura empresarial completa puede superar los 50.000 $ anuales, y necesita gastar al menos 20.000 $ para obtener soporte humano. Aspectos a tener en cuenta si está considerando Snyk.
Características:
- SCA con base de datos de vulnerabilidades que cubre más de 1 millón de paquetes de código abierto
- DeepCode AI para sugerencias de corrección automatizadas
- Escaneo de seguridad de contenedores y Kubernetes
- Seguridad de IaC para manifiestos de Terraform, CloudFormation y Kubernetes
- Integraciones IDE (VS Code, IntelliJ, Eclipse, Visual Studio)
- Cumplimiento de licencias y gestión de políticas
Checkmarx
Plataforma de seguridad de aplicaciones con raíces tradicionales locales (on-premises)
Checkmarx lleva en el sector del SAST desde 2006 y se ha forjado una reputación basada en la inspección profunda de código para sectores regulados como el financiero, el sanitario y el gubernamental, donde los registros de auditoría detallados importaban más que la velocidad de escaneo. Abarca una amplia gama de lenguajes, incluidos Java, C#, JavaScript, TypeScript, Python, C/C++, PHP, Go y COBOL, y su análisis de rutas explotables rastrea cómo un atacante podría llegar a una función vulnerable a partir de la entrada del usuario. Para los equipos cuyo requisito principal sea la profundidad y la conformidad normativa, ese legado sigue siendo una gran ventaja.
El producto también ha evolucionado respecto a la herramienta que describían los artículos más antiguos. Checkmarx One ahora agrupa SAST, análisis de composición de software, IaC, API, DAST y seguridad de contenedores bajo una única capa de ASPM que correlaciona y deduplica los hallazgos entre los distintos tipos de escaneo. DAST forma parte de esa plataforma en la actualidad en lugar de ser un producto completamente independiente, y la familia de agentes de IA Checkmarx One Assist añade un triaje que utiliza la alcanzabilidad y la explotabilidad para reducir el ruido, además de una capacidad de corrección capaz de abrir solicitudes de incorporación de cambios (PR) listas para revisión para ciertos tipos de vulnerabilidades. Los complementos de IDE para VS Code, IntelliJ, Cursor y otros muestran los hallazgos antes de que el código se confirme (commit). Si su última impresión de Checkmarx se remonta a su motor local (on-prem), la mayoría de esas carencias ya se han solucionado.
Lo que no ha cambiado es la naturaleza de la decisión de compra. Checkmarx está migrando a sus clientes desde su motor local (on-prem) hacia Checkmarx One, por lo que los usuarios locales tienen una migración que planificar o un momento para sopesar alternativas. Los precios se cotizan por desarrollador contribuyente con cargos adicionales por módulos avanzados, por lo que la «plataforma única» sigue presentándose como un conjunto de capacidades con licencias separadas, y conocer el importe total requiere hablar con el departamento de ventas en lugar de consultar una página pública. La corrección mediante IA es genuinamente nueva y está regulada por diseño: es útil, pero se limita a los hallazgos aptos en lugar de aplicarse a todo lo que detecta.
Frente a Wiz Code específicamente, el contraste opera en sentido contrario a la mayoría de esta lista. Checkmarx es mucho más profundo en seguridad de aplicaciones que el escaneo de código ligero añadido recientemente por Wiz Code. Lo que no ofrece es la gestión de la postura de seguridad en la nube (CSPM): no existe un equivalente al Security Graph de Wiz que vincule los hallazgos con la infraestructura en la nube en tiempo real. Elegir entre ambas opciones suele depender de si su verdadero problema es la profundidad a nivel de aplicación o el contexto en la nube.
Características principales
- SAST con compatibilidad para una amplia variedad de lenguajes (más de 25) y análisis de rutas explotables
- SCA para vulnerabilidades de dependencias y cumplimiento de licencias
- DAST, API, IaC y seguridad de contenedores unificadas en Checkmarx One (módulos con licencia independiente)
- Checkmarx One Assist: triaje con IA mediante alcanzabilidad y explotabilidad, con PR de corrección para los hallazgos aptos
- Correlación y deduplicación mediante ASPM en todos los tipos de escaneo
- Formación para desarrolladores con Codebashing y complementos de IDE (VS Code, IntelliJ, Cursor y más)
GitHub Advanced Security (GHAS)
Escaneo de seguridad nativo para equipos de desarrollo centrados en GitHub
Si su equipo trabaja en GitHub, GHAS ofrece la ventaja de que nunca tendrá que salir de ese entorno, pero es una alternativa ligera a otras plataformas de seguridad de código. Para algunas organizaciones, GHAS viene incluido con su acuerdo de GitHub Enterprise, lo que lo hace gratuito para ellas. En ese caso, GHAS es una buena opción para los equipos que recién comienzan con la seguridad, ya que no hay un proceso de incorporación ni un inicio de sesión separado para empezar. En cuanto a sus capacidades, cubre SAST y SCA específicamente, escaneando tanto código propio como de terceros.
GitHub Advanced Security proporciona una buena base de retroalimentación en tiempo real durante el desarrollo, escaneo de código, escaneo de secretos y revisiones de dependencias. Utiliza Dependabot para la gestión de dependencias; es una herramienta de código abierto que se integra de forma nativa con los repositorios de GitHub, automatiza las pull requests y los parches con una configuración mínima. En general, GHAS es más fácil de adoptar para los desarrolladores que otras alternativas.
Pero, por supuesto, GHAS solo funciona si está en GitHub, así que si utiliza GitLab, Bitbucket o Azure DevOps (que Wiz Code y Aikido Security soportan), no tendrá suerte. No hay capacidad DAST, ni gestión de la postura de seguridad en la nube, ni escaneo de infraestructura (necesitará a otra persona para revisar sus plantillas de Terraform o CloudFormation en busca de configuraciones erróneas). Wiz le ofrece escaneo de cloud e infraestructura en su producto CNAPP.
Aunque Dependabot gestiona las actualizaciones de dependencias, es bastante básico en comparación con las herramientas SCA dedicadas. CodeQL, el motor de análisis semántico de GitHub, permite escribir consultas de seguridad personalizadas en su lenguaje de consulta. Sin embargo, puede agotar el tiempo de espera en repositorios grandes después de una o dos horas, lo que se convierte en un problema para las empresas con grandes bases de código.
Y al igual que Wiz Code, GHAS no ofrece triaje automático ni análisis de alcanzabilidad, por lo que debe revisar manualmente cada alerta para determinar qué es lo que realmente importa.
Características principales
- CodeQL para análisis SAST semántico con consultas personalizadas
- Dependabot para actualizaciones de dependencias automatizadas
- Escaneo de secretos con protección de push
- La integración nativa de PR muestra los hallazgos en línea con los cambios de código
- Reglas de triaje automático personalizadas para alertas de Dependabot
- Panel de seguridad dentro de GitHub
Lectura adicional:
Alternativas a GitHub Advanced Security
Mend.io
Gestión de SCA y cumplimiento de licencias de nivel empresarial
Mend, anteriormente WhiteSource, se centra exclusivamente en las dependencias de código abierto con un análisis más profundo que el SCA de Wiz Code. Mend proporciona análisis avanzado de grafos de dependencias y seguimiento de vulnerabilidades transitivas, y ofrece gestión de riesgos de licencias y aplicación de políticas.
El análisis de alcanzabilidad de Mend identifica qué dependencias vulnerables son realmente invocadas en su código, filtrando los riesgos teóricos que nunca se ejecutan en la práctica. También cuenta con un motor de remediación que calcula las actualizaciones seguras mínimas para evitar cambios disruptivos, utilizando una estrategia de 'Least Vulnerable Package' que evalúa todo el árbol de dependencias en lugar de actualizar ciegamente a la última versión.
Mend es una herramienta enfocada y de propósito único que solo escanea dependencias, no código propietario, por lo que debe recurrir a múltiples herramientas SAST separadas para cubrir lo básico. Debido a su enfoque limitado, Mend no ofrece seguridad en la nube ni correlación de infraestructura como el Security Graph de Wiz Code. Y al igual que Wiz, no hay capacidad DAST. El escaneo de contenedores se limita al análisis de dependencias en lugar de la seguridad completa de la imagen.
Las organizaciones aún necesitan otras herramientas para el escaneo de código, DAST y seguridad en la nube, lo que convierte a Mend en una solución puntual en lugar de poder resolver muchas de sus necesidades de seguridad. Además, el modelo de precios basado en el uso puede resultar caro, especialmente si se considera que solo cubre una pequeña parte de su seguridad. Algunos equipos buscan alternativas a Mend si necesitan más que SCA.
Características principales
- SCA con una base de datos de más de 200 millones de componentes de código abierto
- Cumplimiento de licencias y aplicación de políticas
- Análisis de alcanzabilidad para filtrar vulnerabilidades no explotables
- Seguridad de la cadena de suministro y mapeo de grafos de dependencias
- Solicitudes de extracción (pull requests) automatizadas para actualizaciones de dependencias
- Integración con flujos de trabajo legales y de cumplimiento
Veracode
Análisis binario e informes de cumplimiento para industrias reguladas
Veracode es un actor de larga trayectoria en el escaneo de seguridad, habiendo sido lanzado en la época de la metodología en cascada en 2006, al igual que Checkmarx. Su apuesta tecnológica fue el escaneo binario, analizando aplicaciones compiladas en lugar de código fuente. En ese momento, esto resolvió un problema real porque el escaneo de aplicaciones C y C++ implicaba inspeccionar tanto el código fuente como los binarios compilados para realizar un análisis de flujo de datos (taint analysis) fiable. Veracode fue revolucionario para su época al lanzar un producto alojado en la nube, lo que significaba que los clientes podían subir compilaciones para su análisis sin instalar más infraestructura local (como referencia, AWS se lanzó el mismo año y la computación en la nube no formaba parte del lenguaje común).
Veracode, debido a su enfoque en binarios, puede analizar aplicaciones compiladas sin acceso al código fuente (Wiz Code requiere código fuente). También está diseñado para crear documentación apta para auditorías en industrias reguladas, como finanzas, atención médica y gobierno. Veracode incluye pruebas dinámicas y ofrece análisis manual por expertos en seguridad más allá de su escaneo automatizado (lo que Wiz Code no hace).
Desafortunadamente, lo que fue innovador en 2006 no es realmente apropiado para los flujos de trabajo de CI/CD (u otras prácticas de software modernas). El modelo de subir y esperar de Veracode tarda horas o incluso días en ofrecer resultados. Veracode escanea aplicaciones de forma aislada sin ningún contexto de seguridad en la nube o correlación de infraestructura, y la interfaz está orientada a analistas de seguridad con una integración mínima con IDE.
Veracode también restringe el acceso al producto, con meses de configuración antes de que se pueda encontrar la primera vulnerabilidad (la empresa exige de forma extraña un cuestionario de compatibilidad antes de permitir probarlo). Y a diferencia de otras alternativas a Wiz en la lista, Veracode no ofrece AI AutoTriage ni análisis de alcanzabilidad, y la corrección automática con IA solo está disponible para unos pocos lenguajes. Y al igual que Wiz, el precio está oculto y es caro.
Características principales
- Análisis SAST binario y de bytecode sin código fuente
- DAST para pruebas dinámicas de aplicaciones
- SCA para el escaneo de vulnerabilidades de dependencias
- Informes de cumplimiento para SOC 2, PCI DSS, HIPAA
- Entorno sandbox para un análisis seguro de código
- Opciones de pruebas de penetración asistidas por humanos
- Aplicación de políticas y automatización de flujos de trabajo
Lectura adicional: Alternativas a Veracode
¿Qué alternativa a Wiz Code es la adecuada para usted?
Aikido Security ofrece la alternativa más sólida a Wiz Code al combinar cobertura, rentabilidad y experiencia para desarrolladores. Aikido ofrece SAST, análisis de composición de software, DAST, IaC, contenedores, CSPM, secretos, malware y pruebas de API en una sola plataforma, con AutoTriage mediante IA y análisis de alcanzabilidad para reducir los falsos positivos, así como corrección automática con IA que abre PR listas para fusionar para incidencias de SAST, IaC y contenedores. Otra opción que vale la pena mencionar es GitHub Advanced Security, una sólida elección para equipos centrados en GitHub que desean seguridad de código sin abandonar su flujo de trabajo actual, aunque solo cubre repositorios de GitHub.
Las organizaciones que utilizan Wiz para la seguridad en la nube pueden conservar Wiz para la CSPM mientras reemplazan Wiz Code por Aikido para obtener una seguridad de código más profunda y DAST integrado en el flujo de trabajo del desarrollador, con una tarificación transparente por puesto en lugar de un coste basado en la infraestructura. Wiz ha incorporado posteriormente sus propias pruebas dinámicas nativas a través de Red Agent, pero es una capacidad más reciente a nivel de plataforma, por lo que la propuesta de Aikido se basa en la cobertura en una única plataforma adaptada al desarrollador, su integración en el flujo de trabajo y el precio, más que en la ausencia de DAST en Wiz. Si su organización no forma parte del ecosistema de Wiz, Aikido le evita tener que adquirir la plataforma más amplia en su totalidad.
Preguntas Frecuentes (FAQ)
1. ¿Es Wiz Code una herramienta de seguridad de código autónoma?
No. Wiz Code es una extensión de la plataforma de seguridad en la nube (CNAPP) de Wiz. No se puede adquirir ni utilizar de forma independiente de Wiz Cloud. Sus características de Security Graph y correlación solo funcionan dentro del ecosistema más amplio de Wiz, cuyo precio suele basarse en el uso de la infraestructura cloud en lugar de en licencias de desarrollador. Si busca una plataforma AppSec autónoma centrada exclusivamente en los flujos de trabajo de los desarrolladores, herramientas como Aikido Security, Snyk o GitHub Advanced Security podrían ser más adecuadas.
2. ¿Incluye Wiz Code DAST o pruebas de seguridad de API?
No. Wiz Code no ofrece DAST nativo (Pruebas de seguridad de aplicaciones dinámicas) ni fuzzing de API. Las organizaciones que necesitan detección de vulnerabilidades en tiempo de ejecución, escaneo autenticado o pruebas de seguridad de API deben integrar herramientas de terceros. Alternativas como Aikido Security, Checkmarx (complemento) y Veracode ofrecen capacidades DAST, mientras que la mayoría de los otros competidores de Wiz Code se centran únicamente en el análisis estático (SAST/SCA).
3. ¿Cómo se compara Wiz Code con Aikido Security?
Wiz Code prioriza la nube y añade escaneo ligero de SAST, SCA, secretos e IaC a su plataforma CNAPP. Sin embargo, carece de DAST, análisis de alcanzabilidad, AutoFix nativo de PR e integraciones centradas en el desarrollador, como la protección pre-commit. Aikido Security ofrece una cobertura más amplia en una única plataforma, incluyendo SAST, SCA, DAST, seguridad de API, IaC, contenedores, CSPM, secretos con comprobaciones de actividad (liveness checks), y triaje y AutoFix impulsados por IA, mientras se integra directamente en IDEs, flujos de trabajo de PR y pipelines de CI/CD. Para los equipos que priorizan la experiencia del desarrollador y la seguridad shift-left, Aikido suele ser la opción más sólida.
4. ¿Por qué los equipos buscan alternativas a Wiz Code?
Los equipos a menudo buscan alternativas a Wiz Code porque:
- Wiz Code carece de DAST nativo y pruebas de seguridad de API
- Los falsos positivos requieren triaje manual
- AutoFix es limitado y no es nativo de PR en muchas configuraciones
- El escaneo de secretos solo detecta fugas sin validar la actividad
- El precio depende del tamaño de la infraestructura cloud, a menudo superando los 100.000 $ anuales
Las organizaciones que buscan flujos de trabajo centrados en el desarrollador, priorización impulsada por IA, precios transparentes y cobertura completa del SDLC a menudo evalúan alternativas como Aikido Security, Snyk o GitHub Advanced Security.


