

El setenta y tres por ciento de los equipos sigue dependiendo de revisiones manuales, incluso cuando la GenAI escribe cada vez más su código. Si eres uno de ellos, no pasa nada, pero hay una manera mejor.
La supervisión humana es incalculable. Sin embargo, en bases de código grandes, es lenta, inconsistente y es fácil que se pase algo por alto; es ahí donde las herramientas de revisión de código con IA se ganan su lugar. Detectan lo que a una pasada humana rápida se le escapa, mantienen la consistencia del estilo y liberan a los desarrolladores para que dediquen su atención a las revisiones que realmente necesitan criterio.
Las mejores herramientas ahora leen un cambio en relación con el resto de la base de código y analizan qué podría romper en otros lugares, funcionando directamente en las pull requests y los entornos de desarrollo (IDEs) que los desarrolladores ya utilizan. Esta guía cubre las principales herramientas de revisión de código con IA que los equipos usan hoy en día, con una comparación lado a lado para facilitar la decisión.
¿Tienes curiosidad sobre cómo funcionan las revisiones de código con IA? Consulta estos artículos sobre, Uso de la IA para la revisión de código: Lo que puede (y no puede) hacer hoy y Revisión de código manual vs. automatizada: Cuándo usar cada una.
TL;DR
Aikido Security ocupa el puesto número uno como la mejor herramienta de revisión de código con IA de esta lista. Revisa cada pull request y asegura lo que contiene. La revisión por IA ofrece comentarios integrados en las PR, sugerencias de corrección con un clic y reglas personalizadas que aprenden de las PR anteriores de tu equipo, detectando los errores de lógica y desreferencias de nulos que una revisión estándar suele pasar por alto. Una capa más profunda analiza la lógica de negocio en cada cambio, por lo que los errores de control de acceso, como los IDOR, se detectan mientras la pull request aún está abierta. El mismo razonamiento se aplica a todo el repositorio, sacando a la luz fallos lógicos reales incluso antes de que exista un objetivo en vivo para realizar pruebas.
Los hallazgos vienen acompañados de recomendaciones para corregir el código de forma segura y sugerencias de un solo clic para problemas de SAST e IaC. Los complementos para IDE detectan secretos y problemas de código mientras escribes, antes de que nada llegue al repositorio. Y no se detiene en el pull request. Las dependencias, el cloud y el runtime se cubren en la misma plataforma.
{{cta}}
Las 4 mejores herramientas de revisión de código con IA (Tabla comparativa)
Cómo Aikido Security gestiona la revisión de código
Las 9 mejores herramientas de revisión de código con IA
1. Aikido Security
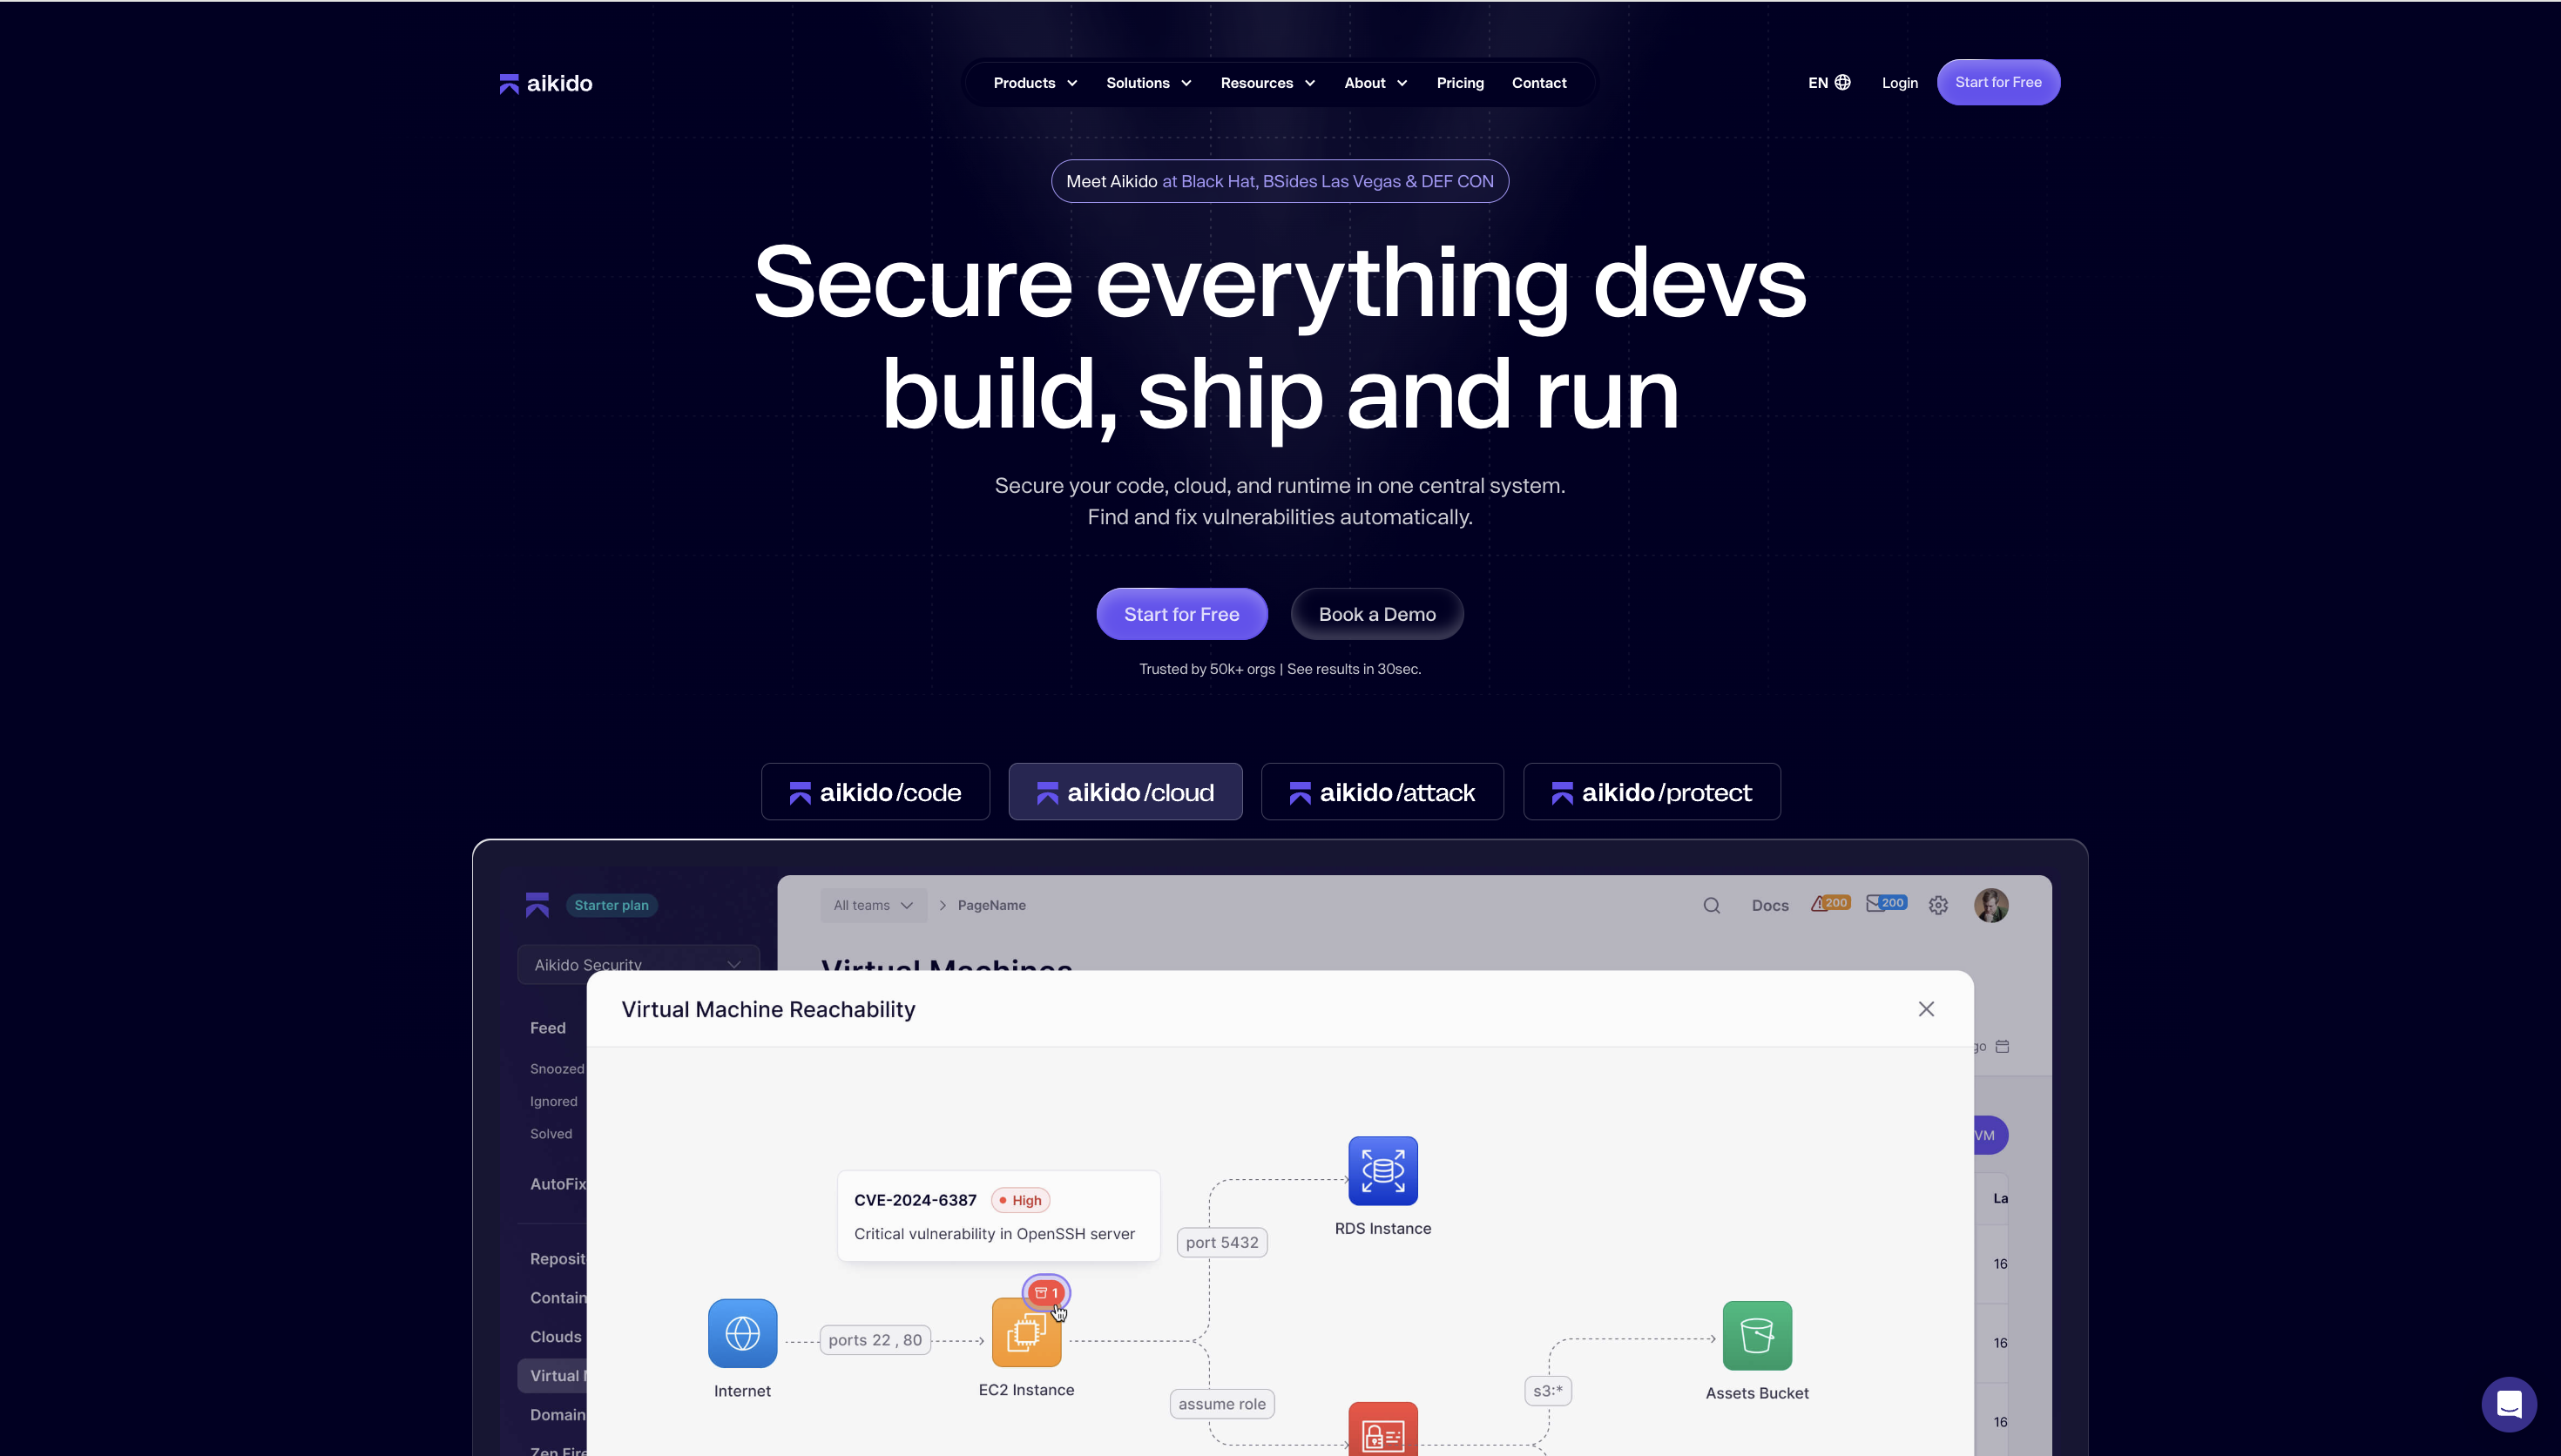
Aikido Security revisa cada pull request y asegura su contenido a través de tres productos que operan a diferentes niveles de profundidad. Code Quality se encarga de la revisión diaria. Deep PR Review ejecuta un razonamiento de IA completo en cada pull request en el momento en que se abre. Code Security Audit aplica ese mismo razonamiento al código que ya has desplegado. Los tres se ejecutan en tu control de versiones, canalizaciones de CI/CD y entornos de desarrollo (IDEs), leyendo cada cambio en el contexto de la base de código en lugar de limitarse a la diferencia (diff).
Code Quality genera comentarios integrados en las PR y correcciones con un clic en cada cambio, con reglas predefinidas y personalizadas que aplicas en todo el equipo. Conectas un repositorio y funciona con configuraciones inteligentes predeterminadas, sin necesidad de ajustes. Ofrece comentarios instantáneos y conscientes del contexto, aprende tu base de código a partir de revisiones anteriores y convierte el conocimiento tribal de tu equipo en reglas reutilizables, de modo que los instintos de tus mejores ingenieros queden integrados en cada revisión. En lugar de limitarse a buscar patrones, utiliza modelos de lenguaje grande (LLMs) para comprender la intención y el contexto, lo cual le permite señalar código de "buen aspecto" que compila sin problemas pero que aun así podría romper producción. Los desarrolladores solo ven notificaciones procesables y de alta gravedad, por lo que pasan de la detección a la resolución sin cambiar de herramienta.
Deep PR Review es la capa para equipos que despliegan código más rápido de lo que pueden leerlo. Los agentes de codificación abren ahora más cambios en un día de los que un equipo puede revisar, y una revisión a nivel de diferencias (diff) no fue diseñada para ese volumen. Deep PR Review lee cada pull request de la manera en que lo haría un ingeniero sénior con tiempo ilimitado. Antes de señalar nada, asimila toda tu base de código, los repositorios relacionados, los resultados estáticos existentes y los comentarios ya presentes en el cambio. Ese contexto es lo que le permite razonar sobre la lógica de negocio y detectar errores de control de acceso como los IDOR mientras la pull request aún está abierta, mucho más allá de lo que un linter o una revisión humana rápida lograrían ver.
Code Security Audit aplica ese mismo razonamiento al código que ya has lanzado, siguiendo el flujo de datos y realizando comprobaciones de permisos entre servicios para detectar dónde falla la lógica. Toma varios errores de baja gravedad por separado y calcula la única ruta de escalada de privilegios a la que dan lugar, el tipo de exploit de varios pasos que un atacante crearía realmente. Cada hallazgo muestra qué es explotable y cómo alguien podría acceder a ello, con un rastro completo del razonamiento, y se ejecuta en tu código fuente sin necesidad de configurar un entorno de pruebas.
La cobertura de código te permite cargar la cobertura de pruebas desde GitHub Actions y realizar un seguimiento de la misma junto con tus hallazgos de seguridad y calidad. Comprueba qué repositorios no se han sometido a suficientes pruebas, explora los archivos sin cubrir hasta el nivel de línea y observa cómo evoluciona la cobertura a medida que añades pruebas. Cuando un análisis o una comprobación de PR señala un archivo, puedes comprobar en el mismo lugar si ese archivo se ha sometido a pruebas. Más información
Juntos, los tres productos cubren la pull request, su revisión y el código que ya está en producción. Y la revisión es solo una parte de una plataforma más amplia: SAST, dependencias, secretos, cloud y detección de malware conviven en el mismo lugar, siendo cada uno un producto por derecho propio en lugar de un complemento ligero. En 2025, Aikido adquirió Trag AI, que entrenó modelos de lenguaje grande personalizados en bases de código del mundo real, dotando al motor de revisión de una comprensión semántica más profunda y un mejor contexto en bases de código complejas.
Características clave:
- Conciencia de la lógica de negocio a través de LLMs: comprende la intención y el contexto, detectando fallos de lógica y de control de acceso que las herramientas puramente estáticas pasan por alto.
- Deep PR Review: analiza la lógica de negocio en cada pull request, detectando IDORs y control de acceso roto que tanto SAST como una revisión humana rápida pasan por alto.
- Code Security Audit: analiza el código desplegado, rastreando el flujo de datos y los límites de permisos entre archivos y servicios para exponer fallos y cadenas de exploits de múltiples pasos, sin necesidad de configurar ningún entorno.
- Cobertura del código: te muestra la cobertura de las pruebas en los repositorios, archivos y líneas, junto con los resultados sobre la calidad del código.
- Generación de reglas con conocimiento de la base de código: aprende de las PR anteriores de tu equipo y convierte el conocimiento tribal en reglas reutilizables.
- SAST impulsado por IA: revisa el código fuente en busca de vulnerabilidades, problemas de configuración y de calidad tanto en las fases de pre-commit como de fusión (merge).
- detección de secretos: identifica credenciales codificadas de forma rígida (hardcoded) y claves de API antes de que lleguen a producción.
- Supervisión continua del cumplimiento: mapea los hallazgos con SOC 2, GDPR, HIPAA y otros marcos normativos mediante informes exportables y listos para auditorías.
- Privacidad de los datos: no almacena tu código fuente después del análisis ni lo utiliza para entrenar sus modelos.
Ventajas:
- Tres productos que cubren la pull request, la revisión y el código desplegado, todos analizando la lógica de negocio en lugar de limitarse a buscar patrones.
- Reglas personalizadas que se mantienen consistentes en cientos de repositorios, desde un solo servicio hasta una infraestructura completa.
- Sólida cobertura de cumplimiento normativo para industrias reguladas, con informes preparados para auditorías.
- Amplio soporte para lenguajes y gestión de múltiples repositorios desde un único lugar.
- Precios previsibles y de tarifa plana, sin sorpresas por línea ni por módulo.
Ideal para:
- Equipos empresariales para los que encontrar y solucionar problemas rápidamente es fundamental.
- Equipos que despliegan código generado por IA más rápido de lo que los humanos pueden revisarlo, y que necesitan una capa independiente en cada PR.
- Entornos regulados donde las pistas de auditoría y el cumplimiento normativo no son negociables.
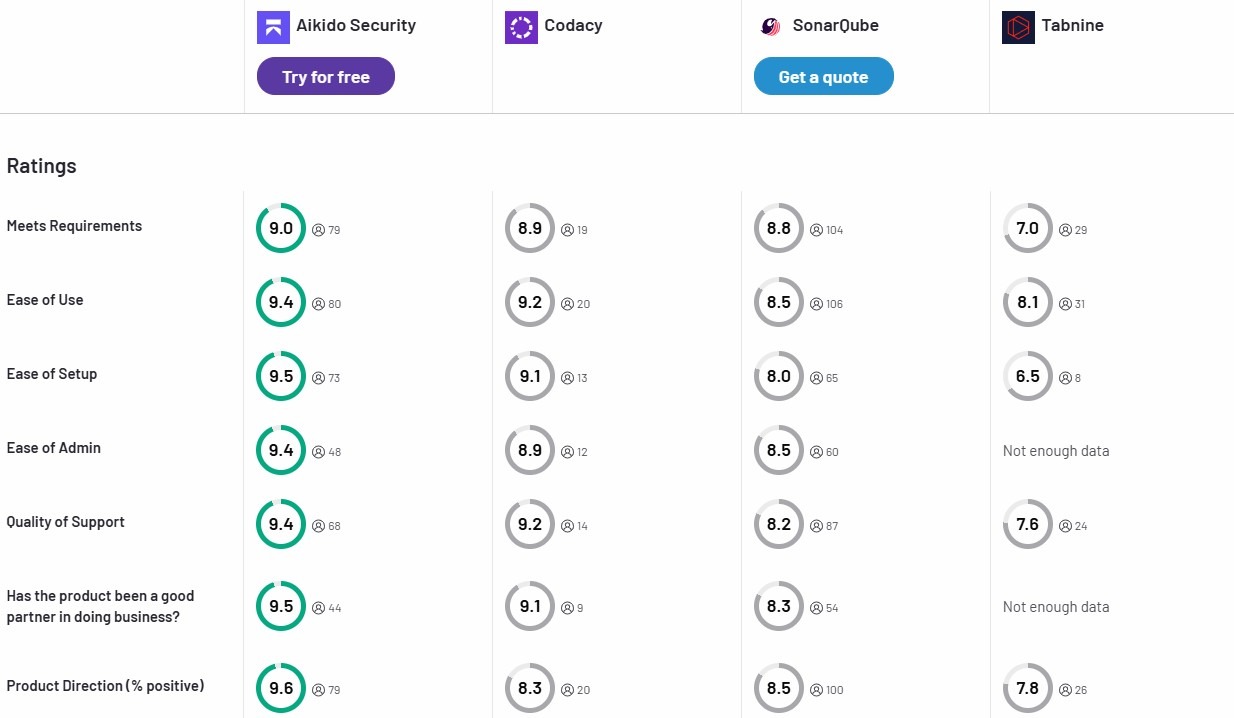
Calificación de Gartner: 4.9/5.0
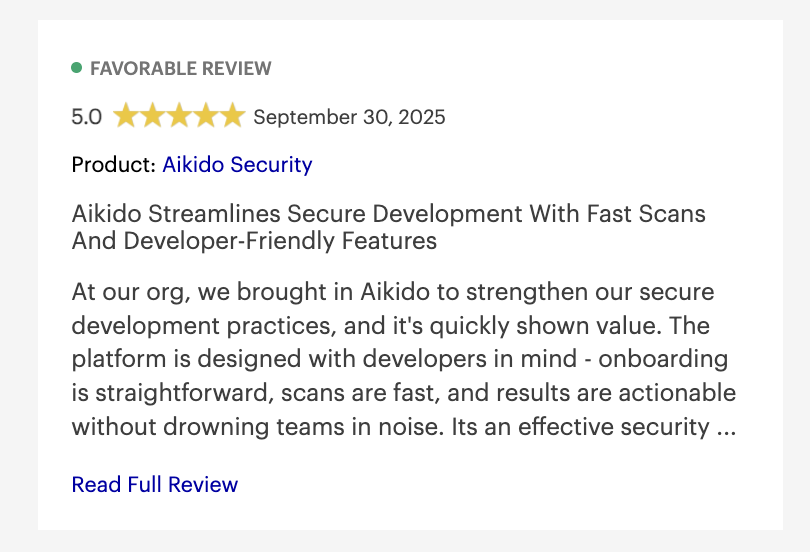
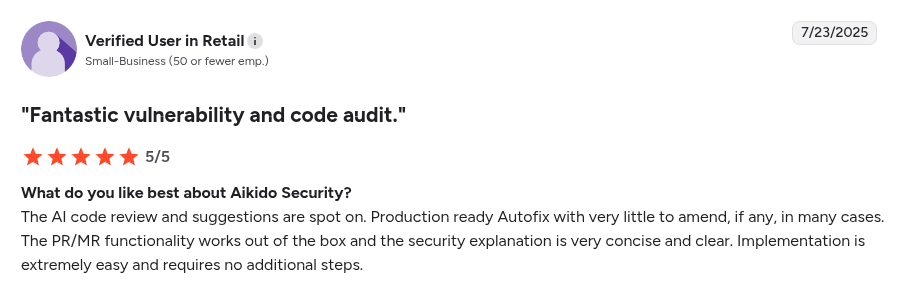
Reseñas de Aikido Security:
Además de Gartner, Aikido Security también tiene una calificación de 4.7/5 en Capterra y SourceForge.
¿Tienes curiosidad por la diferencia entre las herramientas de revisión de código con IA y las herramientas de revisión de código automatizadas? Consulta nuestro artículo, Revisión de código con IA vs. Revisión de código automatizada: La guía completa.
2. Codacy
Codacy es una herramienta de automatización de la calidad del código que se centra en el estilo de código, el análisis estático, la detección de duplicados y la aplicación de estándares.
Características clave:
- Controles de calidad personalizables: Los equipos pueden establecer criterios mínimos para fusionar código, como umbrales de cobertura o linting.
- Feedback en tiempo real: Tan pronto como se sube el código, proporciona información automatizada sobre los problemas, acelerando los ciclos de iteración.
- Soporte para múltiples lenguajes: Funciona bien con diversas pilas tecnológicas, aplicando los estándares de forma consistente.
Ventajas:
- Amplia compatibilidad con idiomas
- Controles de calidad personalizables
- Compatible con plataformas CI/CD comunes
- Automatiza las revisiones comentando en los pull requests.
Contras:
- El precio puede ser elevado para equipos más grandes.
- Personalización limitada para reglas avanzadas
- Los usuarios informan de una respuesta lenta del soporte
- Los usuarios informan de un análisis más lento en bases de código grandes
- Funcionalidades de seguridad y cumplimiento limitadas
Casos de uso ideales:
- Equipos pequeños y medianos: Especialmente aquellos que buscan formalizar prácticas de calidad sin una configuración compleja.
- Startups en fase inicial: Donde los recursos para revisiones manuales de código son limitados, pero las comprobaciones estáticas básicas son críticas.
Calificación de Gartner: 4.4/5.0
3. DeepCode AI (ahora integrado con Snyk)
DeepCode AI (ahora parte de Snyk) utiliza aprendizaje automático y análisis semántico para identificar riesgos de seguridad y patrones de código recurrentes que los linters tradicionales habrían pasado por alto.
Características clave:
- Análisis semántico impulsado por IA: Examina vastos conjuntos de datos de código abierto para señalar patrones de errores inusuales o previamente desconocidos.
- Integración con Snyk: Se integra con la plataforma Snyk para un análisis más profundo de dependencias y riesgos de licencia.
Reglas personalizadas: Permite a los equipos definir y guardar sus propias reglas.
Ventajas:
- Soporte multiidioma
- Insights conscientes de dependencias
- Integración CI/CD
Contras:
- Falsos positivos
- Curva de aprendizaje
- Requiere ajuste para el ruido
- Puede pasar por alto problemas en bases de código no estándar o propietarias
- Las sugerencias de corrección son a veces genéricas
- Los usuarios informan de escaneos lentos en repositorios grandes
Casos de uso ideales:
- Equipos centrados en la seguridad: Proyectos que manejan dependencias de código abierto donde pueden colarse errores de seguridad sutiles.
- Proyectos de código abierto: Donde la detección de vulnerabilidades no convencionales es una prioridad.
Calificación de Gartner: 4.4/5.0
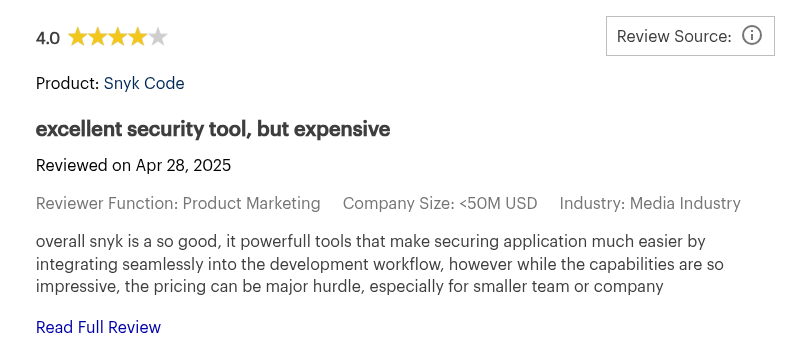
Reseñas de DeepCode AI:
4. Tabnine
Tabnine es un asistente de programación impulsado por IA especializado en la compleción de código, que ofrece sugerencias en tiempo real a medida que los desarrolladores escriben. Su objetivo principal es mejorar la productividad y la consistencia del código.
Características clave:
- Completado de código en tiempo real: Aumenta la velocidad del desarrollador, especialmente para trabajos repetitivos o con mucho código repetitivo (boilerplate).
- Funciona con IDEs populares: La integración con VS Code, JetBrains IDEs y otros lleva las sugerencias de IA a los flujos de trabajo de codificación diarios.
- Compartición de conocimiento en equipo: Se entrena con la base de código de su proyecto para ofrecer sugerencias personalizadas, fomentando la coherencia del equipo.
Ventajas:
- Soporte multiidioma
- Sugerencias conscientes del contexto
- Se integra con los principales IDEs
Contras:
- Curva de aprendizaje
- El agente de revisión de código con IA está limitado a su plan empresarial
- Funcionalidades gratuitas limitadas
- Puede afectar la semántica entre archivos en proyectos grandes.
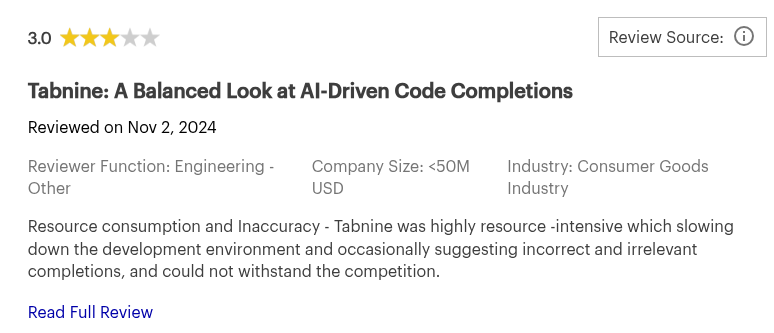
- Los usuarios han reportado un alto consumo de recursos durante su uso
Casos de uso ideales:
- Desarrolladores individuales: Aquellos que buscan velocidad y eficiencia, especialmente en equipos de producto de ritmo rápido.
- Tareas repetitivas: Proyectos con muchas estructuras de código repetitivas o formulistas.
Calificación de Gartner: 4.1/5.0
Reseñas de Tabnine:
¿Explorando más herramientas y cómo se comparan? Consulte nuestro artículo sobre Las 18 mejores herramientas de revisión de código de 2026
5. Coderabbit
CodeRabbit optimiza los procesos de revisión de código ofreciendo comentarios automatizados, colaboración y reglas personalizables para cumplir con los estándares del proyecto.
Características clave:
- Resúmenes y explicaciones de PR: Proporciona resúmenes de los cambios de código para ayudar a los revisores a entender las pull requests.
- Visualización de contexto: Puede generar diagramas de secuencia o explicaciones de flujo para cambios de código complejos.
Ventajas:
- Soporta múltiples lenguajes de programación
- Se integra con flujos de trabajo de Git e IDEs como VS Code
- Política de retención de datos cero
Contras:
- Las funcionalidades avanzadas (como el autoalojamiento o las opciones de cumplimiento) solo están disponibles en planes de nivel superior
- Personalización limitada
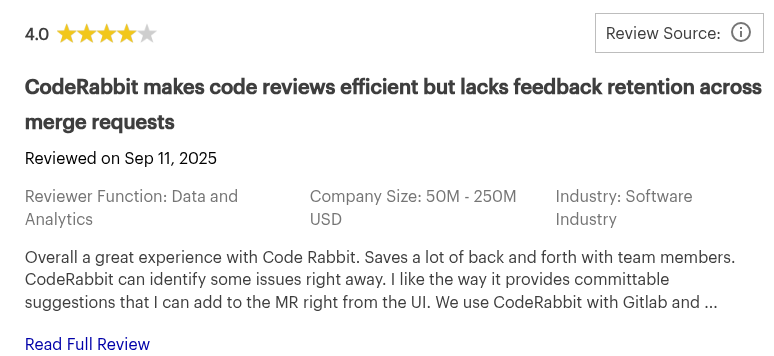
- Los usuarios han reportado problemas de rendimiento en repositorios grandes y PRs complejos
- Puede generar comentarios ruidosos o irrelevantes si no se ajusta con precisión
Casos de uso ideales:
- Startups y equipos de tamaño medio: Equipos que desean mantener la calidad del código mientras escalan rápidamente.
Precios:
- Gratis
- Lite: $15 al mes/desarrollador
- Pro: $30 al mes/desarrollador
- Empresarial: Precios personalizados
Valoración de Gartner: 4.0/5.0
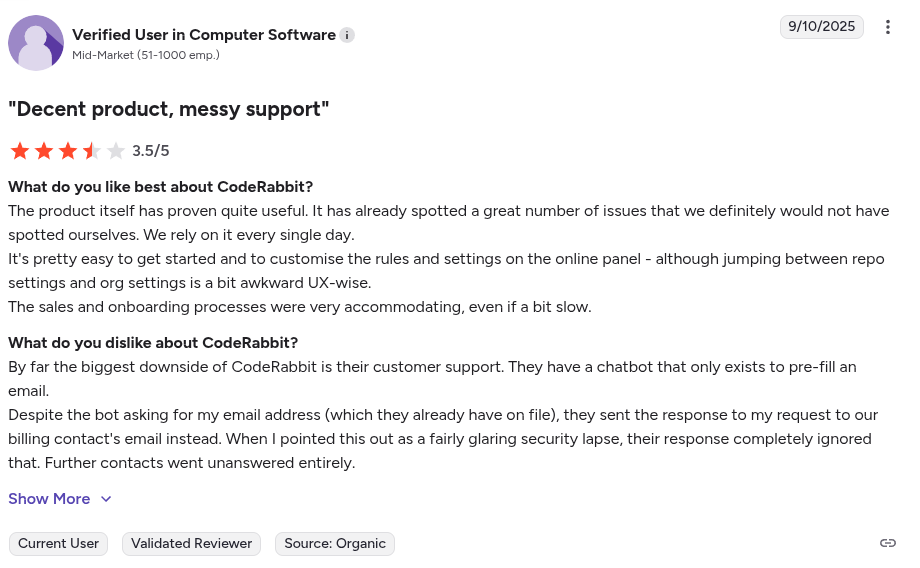
Reseñas de CodeRabbit:
6. CodeAnt AI
CodeAnt AI combina automatización y flexibilidad, ofreciendo herramientas para detectar, corregir y optimizar código de manera eficiente. Los desarrolladores lo utilizan principalmente debido a su revisión de código aumentada por IA de extremo a extremo y su comprensión de los árboles de sintaxis abstracta (AST).
Características clave:
- Integración CI/CD: Compatible con las herramientas de CI/CD más habituales.
- Documentación automatizada: Puede generar documentación automáticamente para todo el código base.
- Reglas personalizadas: Permite a los equipos definir y aplicar estándares de codificación personalizados.
Ventajas:
- Reglas personalizadas
- Funcionalidades de seguridad integradas
- Documentación automatizada
- Resúmenes automáticos de PR
Contras:
- Curva de aprendizaje
- Todavía es una herramienta relativamente nueva
- Falsos positivos
- Puede requerir configuración adicional
- La velocidad de revisión y el rendimiento pueden degradarse con repositorios muy grandes
- Tiempo de respuesta lento
Casos de uso ideales:
- Startups y equipos tecnológicos en crecimiento: Especialmente útil para equipos de rápido crecimiento que desean aplicar estándares de código y controles de seguridad sin necesidad de un gran equipo de revisores sénior.
Precios:
- Plan Básico: 12 $ por usuario al mes
- Plan Premium: 25 $ por usuario al mes
- Plan Enterprise: Precios personalizados
Calificación de Gartner:
Sin reseña de Gartner.
CodeAnt Reseñas de IA:
No hay reseñas independientes generadas por usuarios.
7. Qodo (anteriormente Codium)
Qodo (anteriormente Codium) es una plataforma de integridad de código impulsada por IA que ayuda a los equipos a escribir, probar y revisar código con automatización avanzada y comprensión contextual.
Características clave:
- Análisis consciente del contexto: Utiliza generación aumentada por recuperación (RAG) para indexar bases de código y comprender arquitecturas
- Generación automatizada de pruebas: Genera pruebas unitarias y sugiere mejoras en la cobertura.
- Framework multiagente: Qodo está construido en torno a agentes (por ejemplo, Gen para generación/pruebas de código, Merge para revisión de PR)
Ventajas:
- Sugerencias conscientes del contexto
- Flujos de trabajo de PR automatizados
- Amplia compatibilidad con idiomas
Contras:
- Curva de aprendizaje para funciones avanzadas
- Falsos positivos
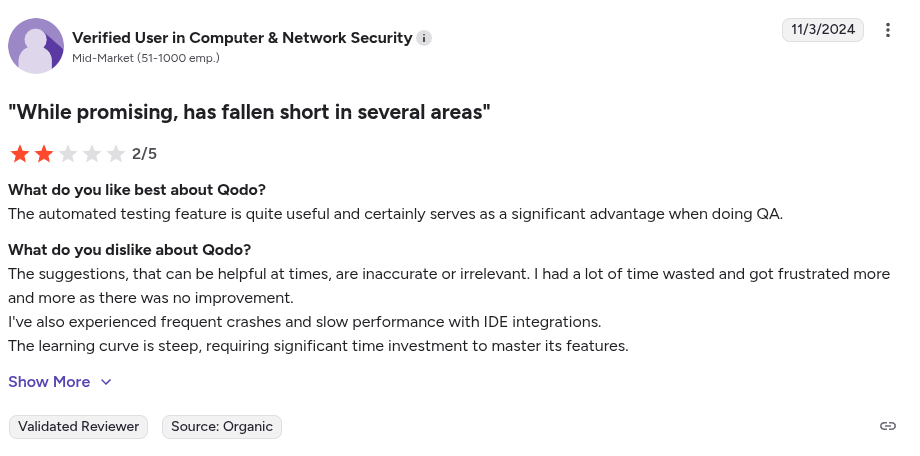
- Los usuarios han reportado que la interfaz de usuario es confusa/torpe
Casos de uso ideales:
- Equipos de ingeniería que practican el shift-left testing: Genera automáticamente pruebas y detecta problemas temprano en los PRs para detectar errores antes de que lleguen a CI.
Calificación de Gartner: 4.5/5.0
Qodo Reseñas:

8. Sourcery
Sourcery utiliza un enfoque híbrido para la revisión de código. Emplea LLMs para tareas contextuales como la generación de resúmenes de pull requests y un motor de análisis estático basado en reglas para la calidad del código.
Características clave:
- Métricas y puntuación de calidad del código: Proporciona métricas para funciones, como la puntuación de calidad, la complejidad y la longitud de los métodos.
- Análisis de seguridad (SAST): Escanea activamente el código en busca de vulnerabilidades de seguridad y secretos.
Ventajas:
- Retroalimentación automatizada
- Fuerte privacidad de datos
Contras:
- Falta de revisión conversacional
- Puede tener dificultades con lógica compleja
- Falsos positivos
- Las funciones avanzadas (reglas personalizadas robustas) están restringidas a los niveles de pago
Casos de uso ideales:
- Desarrolladores individuales: Como una herramienta automatizada de "programación en pareja" y de aprendizaje que proporciona retroalimentación instantánea para ayudar a mejorar las habilidades de codificación y la eficiencia.
Calificación de Gartner:
Sin reseña de Gartner.
Reseñas de Sourcery:
No hay reseñas independientes generadas por usuarios.
9. Greptile
Greptile es una herramienta de revisión de código con IA diseñada para detectar errores, antipatrones y desajustes que los linters más sencillos o las herramientas de solo diferencias podrían pasar por alto.
Características clave:
- Revisión de código por IA: Revisa automáticamente las pull requests (PRs) con el contexto completo de la base de código.
- Capacidad de aprendizaje: Greptile puede aprender de tus comentarios y adaptarse a tu proyecto.
- Asistencia contextual: Los desarrolladores pueden hacer preguntas a Greptile en lenguaje natural sobre la base de código.
Ventajas:
- Retroalimentación accionable
- Contexto completo de la base de código
Contras:
- Curva de aprendizaje
- Depende de modelos de terceros para inferencia de LLM
- El precio puede resultar costoso al escalar
- Soporte limitado para arquitecturas multirrepositorio
Casos de uso ideales:
Calificación de Gartner:
Sin reseña de Gartner.
Reseñas de Greptile:
No hay reseñas independientes generadas por usuarios.
¿No sabes cómo mejorar la calidad del código de tu equipo? Consulta nuestro artículo sobre Calidad del Código: Qué es y Por Qué Importa
Comparando las 9 Mejores Herramientas de Revisión de Código con IA
Para ayudarte a comparar las capacidades de las herramientas anteriores, la siguiente tabla resume las características compatibles de cada herramienta con sus casos de uso ideales.
Elegir la herramienta de revisión de código con IA adecuada para tu flujo de trabajo
Las herramientas de revisión de código impulsadas por IA pueden acelerar el desarrollo y reducir los errores humanos, pero solo cuando son precisas, fáciles de usar para desarrolladores y se integran a la perfección con tus flujos de trabajo existentes. Aikido Security ofrece precisamente eso.
Aikido Security ofrece las mejores revisiones de código con IA de su clase para startups y grandes empresas, destacando en comparaciones técnicas y enfrentamientos de POC en cada una de estas categorías.
Se acabó el malabarismo con múltiples herramientas, ahogarse en falsos positivos o pasar horas en revisiones manuales; solo código más limpio, rápido y fiable.
¿Quieres revisiones más rápidas y código más limpio? Inicia tu prueba gratuita o reserva una demostración con Aikido Security hoy mismo.
Preguntas frecuentes
¿Qué precisión tiene la revisión de IA de Aikido Security?
Aikido prioriza la señal sobre el ruido. Filtra más del 90% de los falsos positivos antes de que las alertas lleguen a los desarrolladores. Esto reduce la fatiga por alertas y mantiene la retroalimentación procesable.
¿Puede sugerir o aplicar correcciones automáticamente?
Sí. Aikido Security proporciona correcciones generadas por IA y parches de pull request con un solo clic para lenguajes y vulnerabilidades compatibles.
¿Solo escanea repositorios completos o puede escanear solo PRs?
Escanea ambos. Por defecto, Aikido Security se ejecuta en pull requests para ofrecer retroalimentación temprana, pero también puedes configurar escaneos de repositorio completos o comprobaciones de pipeline programadas.
¿Es compatible con monorepos o bases de código grandes?
Sí. Aikido Security está diseñado para equipos en crecimiento y monorepos. Puede escanear arquitecturas multiservicio y entornos de alto volumen de commits sin ralentizar los flujos de trabajo.
¿Podemos personalizar las reglas o los niveles de severidad?
Sí. Puede definir estándares de codificación internos, modificar los niveles de severidad, suprimir reglas específicas o establecer puertas de calidad/seguridad antes de las fusiones.
¿Aikido Security es compatible con requisitos de cumplimiento como ISO, SOC 2, HIPAA o GDPR?
Sí. Asigna los hallazgos a los principales marcos de cumplimiento y ayuda a mantener registros listos para auditorías en industrias reguladas como la sanidad y las finanzas.
También te podría interesar:
- Las mejores alternativas a SonarQube en 2026
- Las mejores herramientas de análisis estático de código como Semgrep
- Las 10 mejores herramientas SAST con IA en 2026
- Los 13 mejores escáneres de vulnerabilidades de código en 2026
- Las 7 mejores herramientas ASPM en 2026
- Los mejores escáneres de Infraestructura como Código (IaC)
- Las mejores herramientas de monitorización continua de seguridad


