

Semgrep es una herramienta de análisis estático de código abierto muy popular que utilizan los desarrolladores y los equipos de seguridad para escanear rápidamente el código en busca de vulnerabilidades. Su amplia adopción se debe a su enfoque ligero de "grep semántico", que permite redactar reglas personalizadas.
Sin embargo, a pesar de su popularidad, muchos desarrolladores, CTOs y CISOs están reevaluando Semgrep debido a sus puntos débiles, como los altos falsos positivos, el lento rendimiento del escaneo en grandes bases de código, la cobertura limitada en ciertas áreas (SCA, DAST, postura cloud), los desafíos de integración en los flujos de trabajo de los desarrolladores, y esto por nombrar solo algunos.
TL;DR
Aikido Security destaca como la principal alternativa a Semgrep gracias a su motor SAST modular impulsado por IA y a su cobertura líder en el sector en todo el ciclo de vida del desarrollo de software. Aikido bifurcó Semgrep junto con otras 10 empresas de SAST para construir y mantener una versión más sólida del conjunto de reglas anterior de Semgrep, después de que Semgrep trasladara las funciones críticas de su motor tras una licencia comercial. Aikido se ejecuta en ese motor de código abierto, Opengrep, y luego va más allá con su propio análisis integrado.
Mientras que Semgrep lista cada incidencia en un solo feed, Aikido reduce los falsos positivos en más de un 90 %. Su motor impulsado por IA correlaciona los hallazgos para rastrear rutas de ataque reales y mostrar las vulnerabilidades que realmente son explotables, además de integrar el contexto y las directrices de corrección en el flujo de trabajo del desarrollador para que las revisiones sean más rápidas y precisas. Los equipos pueden empezar con el motor SAST y activar SCA, IaC, secretos o DAST cuando lo necesiten, ampliando la cobertura sin añadir más herramientas.
Comparación entre Semgrep y Aikido Security
Puede saltar directamente a cualquiera de las alternativas siguientes:
¿Tiene curiosidad por saber cómo se compara Semgrep con otros escáneres modernos? Consulte nuestro artículo sobre Los 13 Mejores Escáneres de Vulnerabilidades de Código en 2026.
¿Qué es Semgrep?
Semgrep es una herramienta ligera de pruebas de seguridad de aplicaciones estáticas (SAST) de código abierto diseñada para analizar código en busca de patrones y detectar vulnerabilidades de seguridad. Sus características principales incluyen:
- Soporte Multi-idioma: Soporta más de 20 lenguajes de programación.
- Integración Flexible: Puede ejecutarse en IDEs, como ganchos pre-commit, o en pipelines de CI/CD.
- Detección de Vulnerabilidades Basada en Patrones: Señala problemas de seguridad comunes como la inyección SQL, XSS y credenciales codificadas.
- Reglas Personalizadas y Predefinidas: Ofrece una biblioteca de reglas predefinidas y la capacidad de escribir comprobaciones personalizadas.
- Escaneos Ligeros: Escaneo rápido basado en archivos para una retroalimentación ágil del desarrollador.
- Sintaxis de Reglas Legible: Permite a los desarrolladores escribir reglas que se asemejan al código real.
Esto es lo que los usuarios de Semgrep tienen que decir:
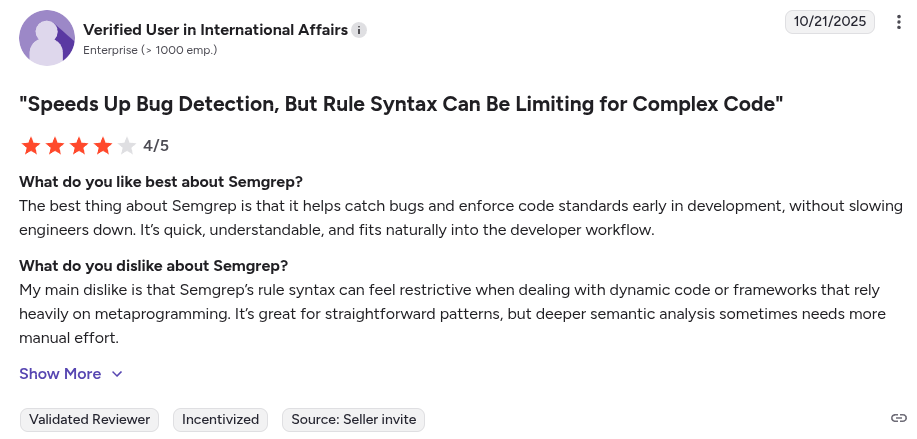
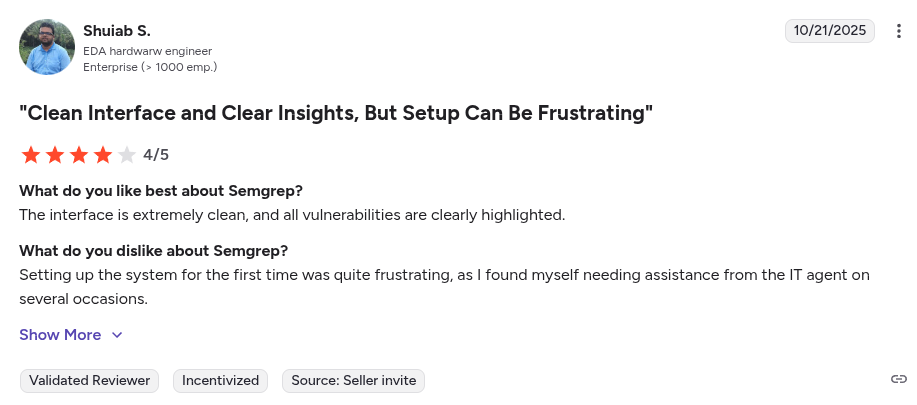
Los usuarios también compartieron:
“Aunque Semgrep destaca en el análisis estático de código, su enfoque limitado puede ser una limitación para las organizaciones que buscan una plataforma integral de seguridad de aplicaciones. No ofrece de forma nativa escaneo integrado de secretos, Infraestructura como Código (IaC), contenedores o postura de CI/CD, lo que requiere el uso de herramientas adicionales para una cobertura más amplia… “ – reseñador de G2
“La configuración inicial para casos de uso más avanzados puede ser complicada, especialmente al ajustar reglas personalizadas o gestionar grandes conjuntos de reglas en múltiples proyectos. A veces, hay falsos positivos que requieren triaje manual, y la curva de aprendizaje para la escritura de reglas es un poco pronunciada para los recién llegados…” – reseñador de G2.
Teniendo en cuenta estas limitaciones, es importante comprender qué otras herramientas pueden cubrir las lagunas que deja Semgrep. En esta guía, exploraremos las principales alternativas a Semgrep para el análisis estático de código y proporcionaremos comparaciones detalladas para ayudarte a elegir las herramientas que mejor satisfagan las necesidades de seguridad de tu equipo.
¿Por qué buscar alternativas?
Incluso con las capacidades de Semgrep, los equipos a menudo se encuentran con estos puntos de fricción:
- Fatiga por alertas y falsos positivos: Semgrep suele saturar a los equipos con alertas que no son problemas reales, lo que exige un esfuerzo considerable para clasificar los hallazgos.
- Profundidad de análisis limitada: El motor gratuito de Semgrep carece de análisis de flujo de datos entre archivos y multifunción, lo que significa que se pueden pasar por alto vulnerabilidades complejas que abarcan varios archivos.
- Rendimiento en bases de código grandes: Ejecutar Semgrep en grandes monorepositorios o durante la CI puede consumir muchos recursos y ser lento.
- Lagunas de cobertura: Semgrep se centra principalmente en el código fuente. No cubre de forma nativa otras áreas de AppSec como el análisis de dependencias (SCA), las comprobaciones de postura en la nube o las pruebas dinámicas (DAST).
- Desafíos de flujo de trabajo y experiencia de usuario (UX): Aunque Semgrep está enfocado en desarrolladores, escribir y mantener reglas personalizadas tiene una curva de aprendizaje, y su versión de código abierto carece de interfaz gráfica (GUI) o paneles de control.
- Costo de las Funciones Avanzadas: El motor principal de Semgrep es gratuito, pero las funciones empresariales como el análisis entre archivos, las integraciones y la colaboración en equipo requieren su plan de pago.
Criterios clave para elegir una alternativa
Al evaluar alternativas a Semgrep, debe tener en cuenta estos criterios clave:
- Relación señal-ruido: ¿Hasta qué punto minimiza la herramienta los falsos positivos? Busca herramientas que utilicen clasificación asistida por IA o conjuntos de reglas verificados para destacar lo que realmente importa.
- Velocidad y rendimiento de análisis: ¿Cuánto tiempo se tarda en realizar un análisis? ¿Qué tan precisos son sus análisis?
- Cobertura y profundidad de seguridad: ¿Analiza solo código o incluye también SCA, IaC, análisis de API o protección en tiempo de ejecución? Las plataformas de seguridad full-stack pueden evitar la proliferación descontrolada de herramientas.
- Facilidad de uso para desarrolladores: ¿Se diseñó pensando en los desarrolladores? Busca opciones con corrección automática con IA, plugins para IDE y comentarios en línea en las PR.
- Integraciones: ¿Es compatible con tu stack actual (sistemas de control de versiones, CI/CD, frameworks, lenguajes)?
- Precios: ¿Puedes predecir cuánto le costará a tu equipo en los próximos 6 meses o en un año?
- Usabilidad: ¿Requiere agentes de instalación para funcionar? ¿Cuánto tiempo tarda en configurarse?
Las 6 mejores alternativas a Semgrep en 2026
Cada una de estas herramientas adopta un enfoque diferente para la seguridad de las aplicaciones. A continuación, desglosamos lo que ofrece cada alternativa, sus características clave y por qué podría elegirla en lugar de Semgrep.
1. Aikido Security
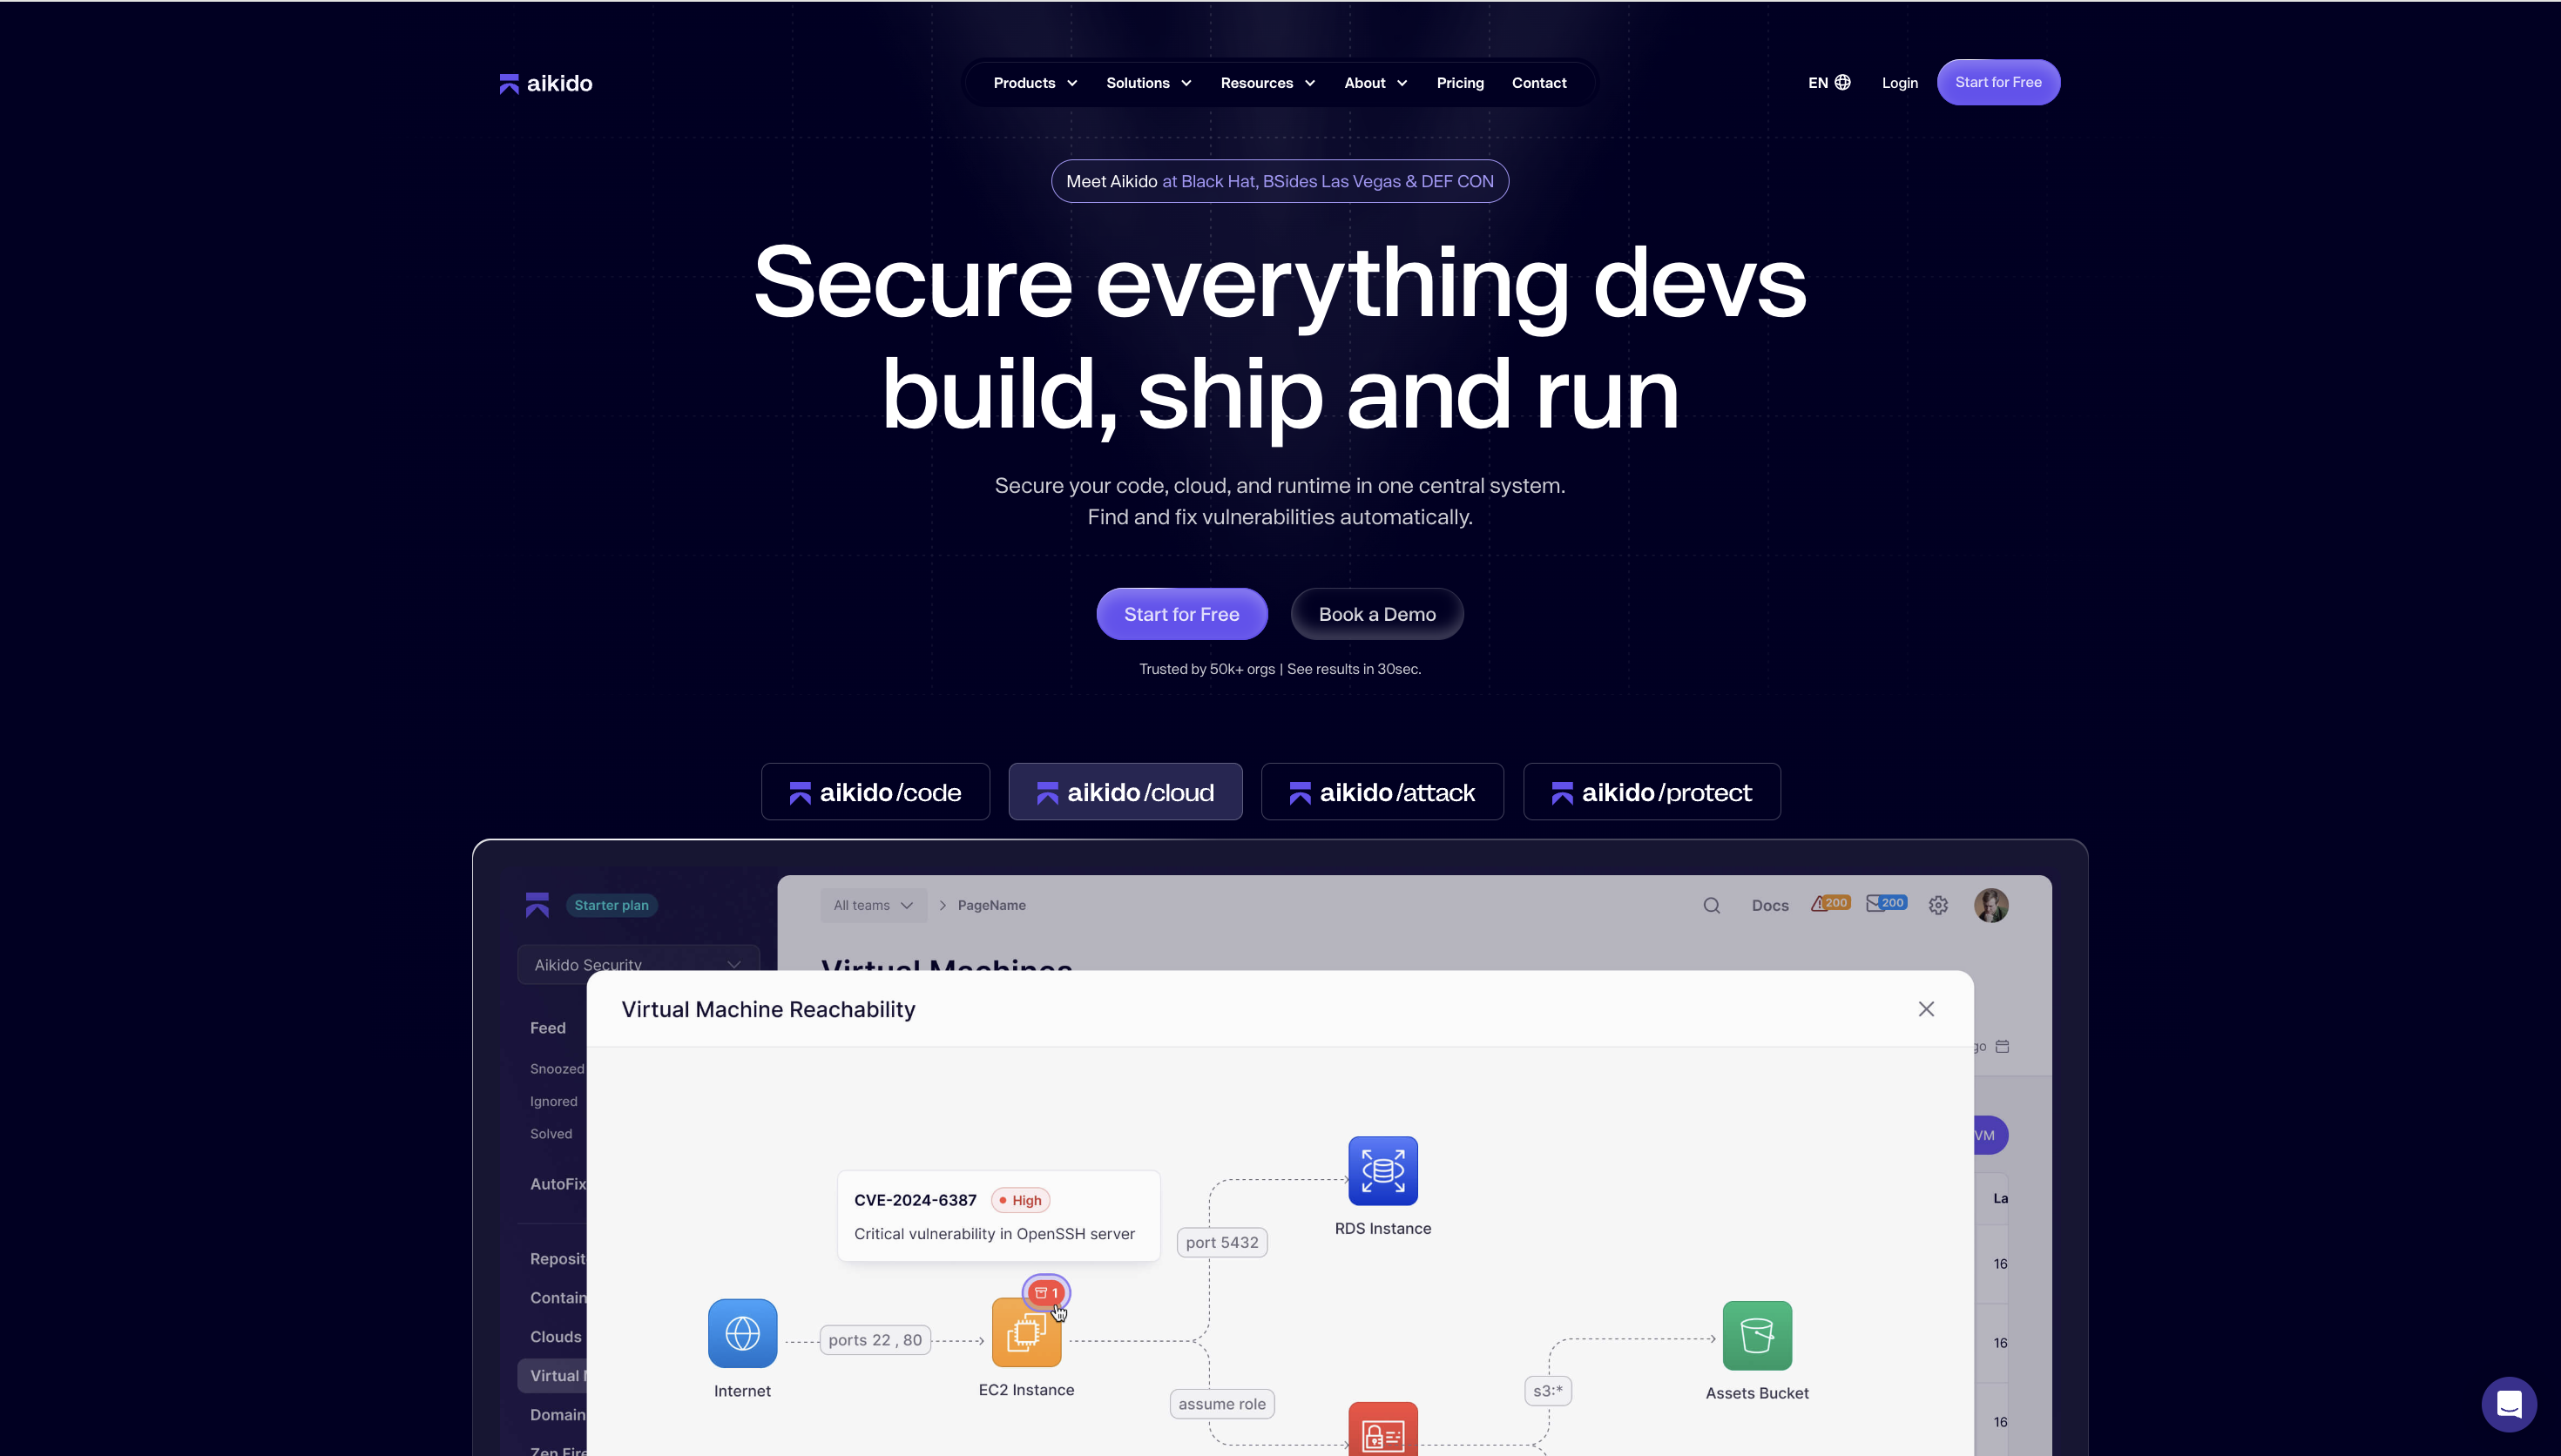
Aikido Security es una plataforma de seguridad de software impulsada por IA con el análisis estático de código en su núcleo. Su SAST engine es determinista y se ejecuta en cada confirmación (commit), combinándose con una clasificación asistida por LLM que reduce el ruido y los falsos positivos en más de un 90 % en comparación con otras herramientas SAST. En lugar de devolver una lista sin procesar de alertas, correlaciona los hallazgos en rutas de ataque reales y muestra las vulnerabilidades que son verdaderamente explotables.
Características:
- Precisión y correcciones. Cuando el motor encuentra una vulnerabilidad que tiene solución, AI AutoFix adjunta el diff sugerido al hallazgo para que puedas revisarlo y aplicarlo en un solo paso, o bien abre una pull request específica cuyos metadatos puedes ajustar a tus directrices de contribución. Si una corrección generada no es del todo correcta, puedes ajustarla con instrucciones adicionales en lenguaje natural hasta que cumpla con tus estándares.
- Configuración. Aikido ofrece resultados en el primer commit, sin necesidad de aprovisionar infraestructura ni de implementaciones de varias semanas. Las comprobaciones de código personalizadas se escriben en un inglés sencillo en lugar de expresiones regulares (regex).
- Flujo de trabajo de los desarrolladores. Los plugins de IDE para VS Code y otros editores analizan los archivos al abrirlos y guardarlos, resaltan los problemas en línea y los recopilan en un panel de Aikido. Al pasar el cursor sobre un hallazgo, puedes evaluar su impacto con AutoTriage, y AutoFix muestra una vista previa comparativa que aplicas directamente; después, el archivo se vuelve a comprobar para confirmar que la corrección es correcta. Los hallazgos se conectan con Jira Cloud, Linear, Slack, Bitbucket y Azure DevOps, y Aikido puede incluir los IDs de los tickets de Jira en los títulos de las PR de AutoFix para que cada corrección se pueda rastrear hasta su ticket.
- Empresas y gobernanza. Para las organizaciones que no pueden enviar código fuente a un SaaS externo, Aikido se ejecuta como un análisis local donde solo los resultados abandonan tu entorno. El bloqueo en CI es configurable por repositorio, con umbrales de gravedad y selectores de tipo de análisis. Los hallazgos se enrutan a través de Code Owners para que lleguen al equipo responsable del código, los registros de auditoría (audit logs) registran cada decisión de triaje y los informes de cumplimiento se alinean con SOC 2 e ISO 27001 sin necesidad de ensamblarlos manualmente. Gestiona grandes monorepositorios y lenguajes heredados, y los contratos empresariales incluyen SLA y contactos de soporte asignados.
- Más allá del motor SAST. SCA cubre tus dependencias, y el Code Security Audit basado en agentes analiza el código fuente tal como lo haría un pentester, ampliando la cobertura a todos los lenguajes y sacando a la luz los fallos de lógica y control de acceso que las herramientas basadas en patrones pasan por alto estructuralmente. Deep PR Review aplica ese mismo razonamiento a cada pull request, y Aikido AI Pentest ejecuta ese mismo motor contra un objetivo real para demostrar la explotabilidad para los equipos que buscan validación en tiempo de ejecución.
Ventajas:
- SAST determinista que se ejecuta en cada commit
- Más de un 95 % menos de falsos positivos mediante clasificación asistida por LLM
- AI AutoFix con diferencias (diffs) revisables y pull requests configurables
- Resultados en el primer commit, sin infraestructura que desplegar
- Despliegue privado, enrutamiento por Code Owners y registros de auditoría
- Informes de cumplimiento normativo adaptados a SOC 2 e ISO 27001
- Auditoría de seguridad de código por agentes, revisión profunda de PR y pentesting con IA en el mismo motor
Por qué elegirlo:
Aikido Security se adapta a los equipos empresariales que buscan un SAST preciso y con pocas falsas alarmas, dotado de la gobernanza, los informes de cumplimiento y el despliegue privado que exigen las grandes organizaciones, junto con análisis de código con IA y pentesting en el mismo motor. Todo ello sin la implantación de seis meses ni el personal administrativo dedicado que exigen las herramientas tradicionales. Los resultados llegan desde el primer commit y el día a día se integra en el flujo de trabajo que los desarrolladores ya utilizan.
Calificación de Gartner: 4.9/5.0
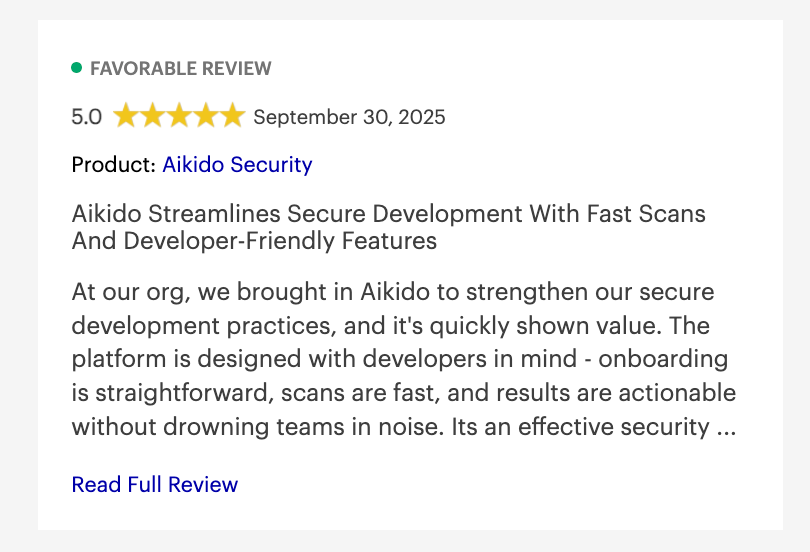
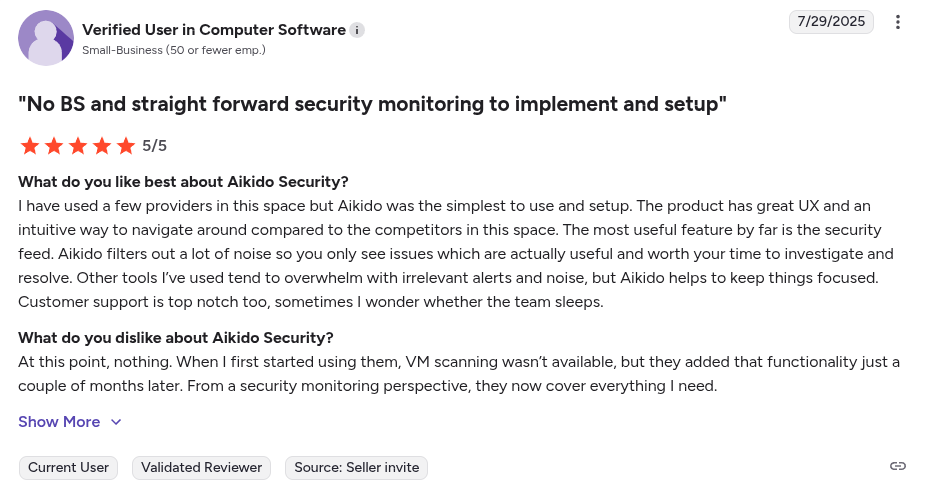
Reseñas de Aikido Security:
Además de Gartner, Aikido Security también tiene una calificación de 4.7/5 en Capterra, Getapp y SourceForge
2. Fortify Static Code Analyzer
Fortify Static Code Analyzer (SCA), ahora propiedad de OpenText (anteriormente Micro Focus), es una herramienta de Pruebas de seguridad de aplicaciones estáticas. Es utilizada principalmente por empresas debido a su soporte para lenguajes heredados, incluyendo COBOL y PL/SQL.
Características clave:
- Amplia compatibilidad de lenguajes: Compatible con más de 10 lenguajes, desde Python y JavaScript hasta ABAP y ASP clásico.
- Motor de análisis robusto: Ofrece análisis de flujo de datos y de control en múltiples archivos y funciones.
Ventajas:
- Reglas personalizadas
- Soporte para lenguajes heredados
Contras:
- Principalmente enfocado a empresas
- Curva de aprendizaje pronunciada
- Falsos positivos
- Alto volumen de alertas
- La configuración inicial es compleja
- Los escaneos profundos pueden ser lentos y consumir muchos recursos
Menos centrado en el desarrollador en comparación con herramientas dev-first como Aikido Security
¿Por qué elegirlo?
Fortify SCA es ideal para empresas con bases de código con mucha herencia. Como alternativa a Semgrep, es adecuado para equipos que valoran el escaneo robusto de grado empresarial por encima de herramientas más ligeras y altamente personalizables.
Calificación de Gartner: 4.5/5.0
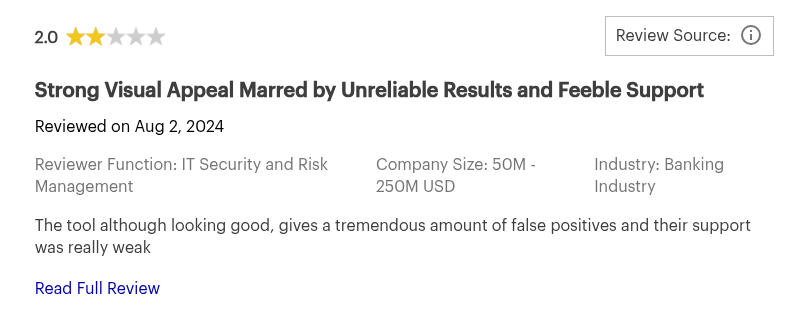
Reseñas de Fortify Static Code Analyzer:
3. GitHub Advanced Security
GitHub Advanced Security (GHAS) es la suite de seguridad de aplicaciones nativa de GitHub, totalmente integrada en la plataforma GitHub. Lleva el escaneo de seguridad directamente a tu flujo de trabajo de GitHub.
Características clave:
- Análisis estático de CodeQL: Utiliza su motor CodeQL para realizar escaneos y detectar vulnerabilidades..
- Integración: Funciona de forma nativa con GitHub Actions, comprobaciones de PR y paneles de seguridad de repositorios.
Ventajas:
- Integración nativa con GitHub
- Consultas semánticas
Contras:
- Altos falsos positivos
- Curva de aprendizaje pronunciada
- Carece de soporte más allá de GitHub
- Riesgo de dependencia de proveedor (vendor lock-in) a diferencia de herramientas agnósticas de plataforma como Aikido Security
- Requiere conocimientos especializados para escribir consultas CodeQL personalizadas
- Los análisis profundos pueden consumir muchos recursos y ser lentos
¿Por qué elegirlo?
GitHub Advanced Security es más adecuado para organizaciones que operan completamente dentro de GitHub. Como alternativa a Semgrep, ofrece comodidad a los equipos comprometidos con flujos de trabajo centrados en GitHub, en lugar de aquellos que necesitan una mayor flexibilidad.
Calificación de Gartner: 4.5/5.0
Reseñas de GitHub Advanced Security:


4. SonarQube
SonarQube es una plataforma de análisis de calidad de código y seguridad. Comenzó como una herramienta para detectar errores y code smells, pero ha evolucionado hasta convertirse en una solución SAST..
Características clave:
- Soporte Multi-Lenguaje: Soporta más de 10 lenguajes, incluyendo Java, C#, JavaScript y Python.
- Integración CI/CD: Se integra con plataformas CI/CD comunes.
Ventajas:
- Ofrece comprobaciones de calidad de código y escaneo de seguridad en una sola herramienta.
- Edición comunitaria gratuita
Contras:
- Principalmente una plataforma de calidad de código
- Sus escaneos son intensivos en recursos
- Su modelo de precios basado en “Líneas de Código (LOC)” puede resultar caro
- Mayor número de falsos positivos para ciertas bases de código.
- Escribir reglas personalizadas en SonarQube es complejo
- Sus características de seguridad avanzadas solo están disponibles en sus planes de pago.
Por qué elegirlo:
SonarQube funciona bien para organizaciones centradas en mejorar la calidad del código mientras añaden un escaneo de seguridad ligero. Como alternativa a Semgrep, se adapta a equipos que priorizan el control de calidad en lugar de aquellos que necesitan una cobertura SAST más profunda o flexible.
Calificación de Gartner: 4.4/5.0
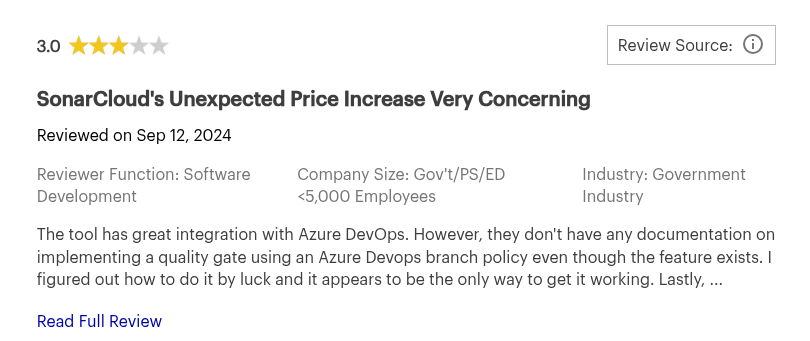
Reseñas de SonarQube:
5. Snyk
Snyk utiliza una combinación de aprendizaje automático y análisis semántico para identificar vulnerabilidades en el código fuente de las aplicaciones.
Características clave:
- Personalización de reglas: Permite a los equipos definir e implementar sus propias reglas personalizadas.
- Análisis impulsado por IA: Busca en sus conjuntos de datos de código abierto para señalar patrones de errores inusuales o desconocidos.
Ventajas:
- Extensa base de datos de vulnerabilidades
- Integración CI/CD
Contras:
- Límite de tamaño de archivo de 1MB para el análisis SAST
- Curva de aprendizaje pronunciada
- Falsos positivos
- El precio puede volverse caro
- Los usuarios han reportado escaneos lentos en repositorios grandes
- El plan gratuito está limitado a 100 pruebas al mes
- Las sugerencias de remediación a veces son genéricas
- Requiere ajuste adicional para reducir el ruido
- Puede pasar por alto vulnerabilidades en bases de código no estándar o propietarias
¿Por qué elegirlo?
Snyk es ideal para equipos que trabajan intensamente con bibliotecas de código abierto. Como alternativa a Semgrep, se adapta mejor a los flujos de trabajo de escaneo estructurados que a los rápidos y dirigidos por desarrolladores.
Calificación de Gartner: 4.4/5.0
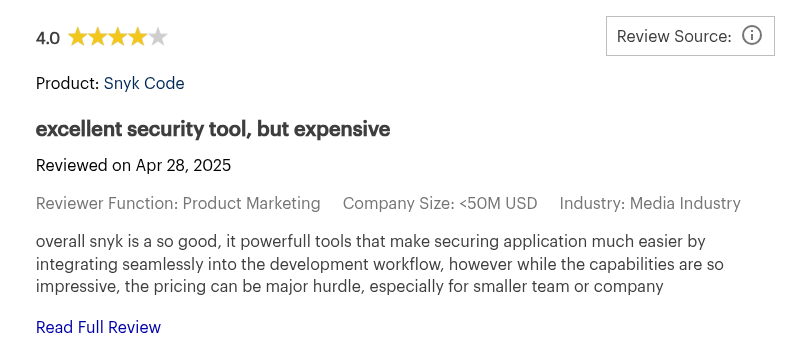
Reseñas de Snyk:
6. Opengrep
Opengrep es una herramienta de análisis estático de código (SAST) de código abierto diseñada para detectar patrones de código inseguros e identificar vulnerabilidades. Es un fork de Semgrep Community Edition (anteriormente Semgrep OSS), creado en respuesta a sus recientes cambios de licencia. Es popularmente conocida por el fuerte respaldo de la industria de plataformas como Aikido Security.
Características clave:
- Completamente de código abierto: Las características de análisis avanzado, como el análisis de contaminación inter-archivo e intra-archivo entre funciones, y los tiempos de espera dinámicos, son abiertas y sin restricciones.
- Análisis de contaminación entre funciones intra-archivo: Al compararse con Semgrep, el análisis de contaminación entre funciones intra-archivo de Opengrep tuvo un mejor rendimiento, detectando 7 de 9 casos de propagación de contaminación multi-salto en comparación con los 4 de 9 de Semgrep.
- Gobernanza comunitaria: Su desarrollo está respaldado por la comunidad de código abierto y los principales proveedores de seguridad.
Ventajas:
- Ideal para aquellos dedicados al código abierto
- Amplia compatibilidad con idiomas
- Integración multiplataforma
Contras:
- Todavía está en sus primeras etapas.
- Carece de mapeo de vulnerabilidades integrado
- Su motor SAST es menos completo en comparación con plataformas como Aikido Security
¿Por qué elegirlo?
Opengrep es ideal para equipos que desean un motor de análisis estático completamente de código abierto con una fuerte coincidencia de patrones y creación de reglas flexible. Como alternativa a Semgrep, se adapta a equipos que buscan un motor SAST de código abierto que sea personalizable y pueda aplicar políticas de seguridad.
Calificación de Gartner:
Sin reseña de Gartner.
Reseñas de Opengrep:
No hay reseñas independientes generadas por usuarios.
Comparando las 6 mejores alternativas a Semgrep
Para ayudarte a comparar las alternativas anteriores, la siguiente tabla resume las fortalezas, limitaciones y casos de uso ideales de cada herramienta.
Conclusión
Semgrep es una opción sólida para el escaneo de código rápido y basado en patrones, pero a medida que los equipos y las organizaciones crecen, superan sus limitaciones, ya sea por el ruido, la profundidad de análisis superficial o la necesidad de una cobertura de seguridad más amplia. Los equipos modernos ahora esperan precisión, velocidad y orientación significativa, no solo la coincidencia de patrones.
Aikido Security cumple con esa expectativa con su motor de análisis estático impulsado por IA. Proporciona un contexto más rico, resultados accionables y correcciones con un clic directamente en los flujos de trabajo de los desarrolladores. Elimina el ruido, priorizando las vulnerabilidades que son realmente explotables, permitiendo a los equipos mantenerse enfocados en lo que importa.
¿Quiere menos ruido y más protección real? Empiece su prueba gratuita o reserve una demo con Aikido Security hoy mismo.
Preguntas frecuentes
¿Cómo manejan las alternativas a Semgrep la creación de reglas personalizadas en comparación con Semgrep?
Semgrep permite a los desarrolladores escribir reglas en una sintaxis similar a la del código, lo que hace que la creación de reglas personalizadas sea flexible pero requiera un esfuerzo manual. Alternativas, como Aikido Security, proporcionan conjuntos de reglas predefinidos junto con la creación asistida por IA, ayudando a los equipos a reducir la configuración manual mientras siguen soportando verificaciones personalizadas.
¿Qué alternativas a Semgrep ofrecen una mejor integración con los pipelines de CI/CD?
Aunque Semgrep puede ejecutarse en pipelines de CI/CD, alternativas como Aikido Security proporcionan una integración más profunda y consciente del pipeline. Esto incluye escaneo automatizado, remediación asistida por IA y gestión fluida de pull requests.
¿Existen alternativas a Semgrep especializadas en detectar tipos específicos de vulnerabilidades?
Sí, ciertas herramientas se centran en áreas específicas como vulnerabilidades de dependencias, secretos o configuraciones erróneas en la nube. Aikido Security combina SAST y SCA amplios, detección de vulnerabilidades dirigida y análisis asistido por IA para detectar problemas complejos entre archivos.
¿Dónde puedo encontrar herramientas de código abierto fiables similares a Semgrep?
Las alternativas de código abierto incluyen herramientas como Opengrep, ESLint para JavaScript, Bandit para Python y Brakeman para Ruby. Para equipos que buscan una plataforma SAST y SCA más completa y centrada en el desarrollador, Aikido Security ofrece escaneo integrado con información y remediación impulsadas por IA.
También le podría interesar:
- Las mejores alternativas a Orca Security para la seguridad en la nube y CNAPP
- Las mejores alternativas a Ox Security para ASPM y el riesgo de la cadena de suministro
- Del código a la nube: las mejores herramientas como Cycode para una seguridad integral
- Las mejores herramientas de gestión de la postura de seguridad en la nube (CSPM) en 2026
- Las mejores herramientas de monitorización continua de seguridad en 2026


