
Noviembre 13, 2026
El DAST es la capa del stack de seguridad que prueba la aplicación en ejecución, buscando debilidades explotables como inyección SQL, XSS y omisiones de autenticación que llegan a producción a pesar de todo lo que el enfoque shift-left pretende detectar. Esa tarea cobra aún más importancia en 2026 debido al volumen masivo de código generado. Según el informe State of AI in Security and Development 2026 de Aikido, el 69% de las organizaciones han descubierto vulnerabilidades introducidas por código generado por IA, y 1 de cada 5 sufrió un incidente grave directamente relacionado con ello.
{{cta}}
El atractivo del DAST es que resulta lo suficientemente económico y rápido como para ejecutarse en cada despliegue, que es exactamente lo que necesitas cuando ese mismo tipo de herramientas automatizadas está al alcance de cualquiera que analice tu aplicación. Sin embargo, ningún DAST detecta fallos de lógica de negocio como una autorización rota o pasos de flujo de trabajo que se pueden omitir. De eso se encarga el pentesting, razón por la cual la mayoría de los equipos empresariales combinan el DAST continuo con el pentesting de IA en lugar de considerar que cualquiera de ellos por sí solo es completo.
Las empresas exigen un estándar más alto al DAST, y hemos evaluado a los principales competidores del mercado frente a ese listón. Esta publicación compara las principales opciones de DAST para empresas en cuanto a cobertura autenticada, descubrimiento de API, validación de exploits, gobernanza y cómo se combinan con el pentesting. Las herramientas analizadas son:
- Aikido Security
- Invicti
- Burp Suite DAST
- Rapid7 InsightAppSec
- Checkmarx DAST
- HCL AppScan
- Qualys WAS
TL;DR
El DAST de nivel empresarial de Aikido Security realiza pruebas autenticadas en cada despliegue, con descubrimiento de API a partir de tráfico en vivo, monitoreo de la superficie de ataque, validación de exploits, gobernado por RBAC, SSO y aplicación de políticas por repositorio o por aplicación para que los hallazgos lleguen a los responsables adecuados. Su pentesting de IA envía cientos de agentes autónomos para razonar sobre la lógica de negocio, encadenar hallazgos entre endpoints y generar informes listos para auditoría SOC 2 e ISO 27001 en cuestión de horas. Ambas soluciones se integran junto con SAST para código fuente, SCA con análisis de alcanzabilidad y escaneo de imágenes de contenedores en una sola plataforma.
Invicti, Burp Suite DAST, Rapid7, Checkmarx, HCL AppScan y Qualys completan la lista para equipos con necesidades más específicas en torno a aplicaciones web estándar, profundidad de pruebas manuales o un compromiso previo con otra plataforma.
Qué hace que un DAST sea de nivel empresarial
La versión básica es un DAST que apunta a una URL, rastrea lo que puede ver, lanza payloads conocidos a los endpoints que encuentra y compara las respuestas con una base de datos de firmas.
Un DAST de nivel empresarial se autentica como un usuario real mediante inicios de sesión con formularios, tokens y cabeceras de sesión, y prueba aquellas partes de la aplicación a las que solo los usuarios conectados pueden acceder, que es donde se encuentran gran parte de los datos sensibles y la funcionalidad peligrosa. Descubre APIs ocultas y subdominios, por lo que un endpoint lanzado sin llegar a la documentación es analizado en busca de vulnerabilidades. Además, se ejecuta en cada despliegue para poder seguir el ritmo de un equipo de desarrollo que utiliza IA para generar más código del que un análisis trimestral puede abarcar.
Cómo evaluar un DAST empresarial
Una vez que conoces la diferencia entre un DAST empresarial y uno básico, la siguiente pregunta es cómo distinguir las herramientas en la práctica. Utiliza lo siguiente como lista de comprobación al evaluar herramientas.
- Pruebas autenticadas: Una buena herramienta podrá probar flujos de trabajo autenticados donde residen los datos sensibles y las funcionalidades peligrosas.
- Descubrimiento de endpoints y APIs: La herramienta debe encontrar APIs fantasma, microservicios internos y endpoints que nunca llegaron a una especificación.
- Cobertura de protocolos de API: Comprueba la compatibilidad nativa con REST, GraphQL y SOAP, además de un rastreo que gestione aplicaciones con un uso intensivo de JavaScript.
- Validación de exploits: Las herramientas que demuestran la explotabilidad reducen el triaje manual, que de otro modo se encarece con cada aplicación que añades.
- Modelo de despliegue y tiempo hasta el primer resultado: Cómo se ejecuta la herramienta (SaaS, on-premise o híbrida) y cuánto se tarda desde la firma hasta obtener un hallazgo útil. Un DAST heredado puede implicar semanas de implementación antes del primer análisis, mientras que las herramientas más nuevas devuelven resultados el mismo día.
- Gobernanza: RBAC, SSO y aplicación de políticas por repositorio o aplicación, para que los hallazgos lleguen a los responsables adecuados y las vulnerabilidades de acceso se cierren.
- Informes de cumplimiento: PCI DSS, SOC 2 e ISO 27001 exigen pruebas de que las aplicaciones en ejecución se evalúan, y tu herramienta debe alinearse con dichos marcos.
- Pentesting complementario: Ningún DAST valida la lógica de negocio, por lo que las fallas más profundas, como la pérdida de autorización y la escalada de privilegios, requieren pentesting para salir a la luz. Las plataformas más sólidas combinan el DAST continuo con el pentesting.
- Predictibilidad de precios. Los modelos por FQDN y por aplicación se vuelven impredecibles a medida que tu organización crece.
Las mejores herramientas DAST empresariales de 2026
Aikido Security
DAST de nivel empresarial y pentesting autónomo con IA en una sola plataforma
Aikido Security combina DAST de nivel empresarial con pentesting autónomo con IA en una única plataforma. Para los equipos que buscan tanto la cobertura continua y de bajo coste de DAST como la profundidad que solo el pentesting alcanza, es la opción más sólida de esta lista.
En lo que respecta específicamente a DAST, Aikido Security ofrece:
- Pruebas autenticadas que comprueban si los usuarios conectados pueden vulnerar tu aplicación o acceder a datos sensibles. El escáner inicia sesión como un usuario real, exponiendo vulnerabilidades más profundas y garantizando la seguridad de tus tokens JWT.
- Monitoreo de la superficie de ataque continuo que descubre subdominios, activos expuestos e infraestructura olvidada sin añadirlos a un recuento de licencias
- Descubrimiento de API automático a partir de tráfico en vivo, para que puedas probar endpoints que nunca documentaste
- Cobertura de cumplimiento para normativas como SOC 2 y PCI DSS que exigen pruebas periódicas de vulnerabilidad en aplicaciones.
- Un DAST que se ejecuta en cada despliegue, con hallazgos derivados a Jira, Slack o al entorno donde tu equipo ya trabaje.
Luego va más allá del DAST con el pentesting de IA.
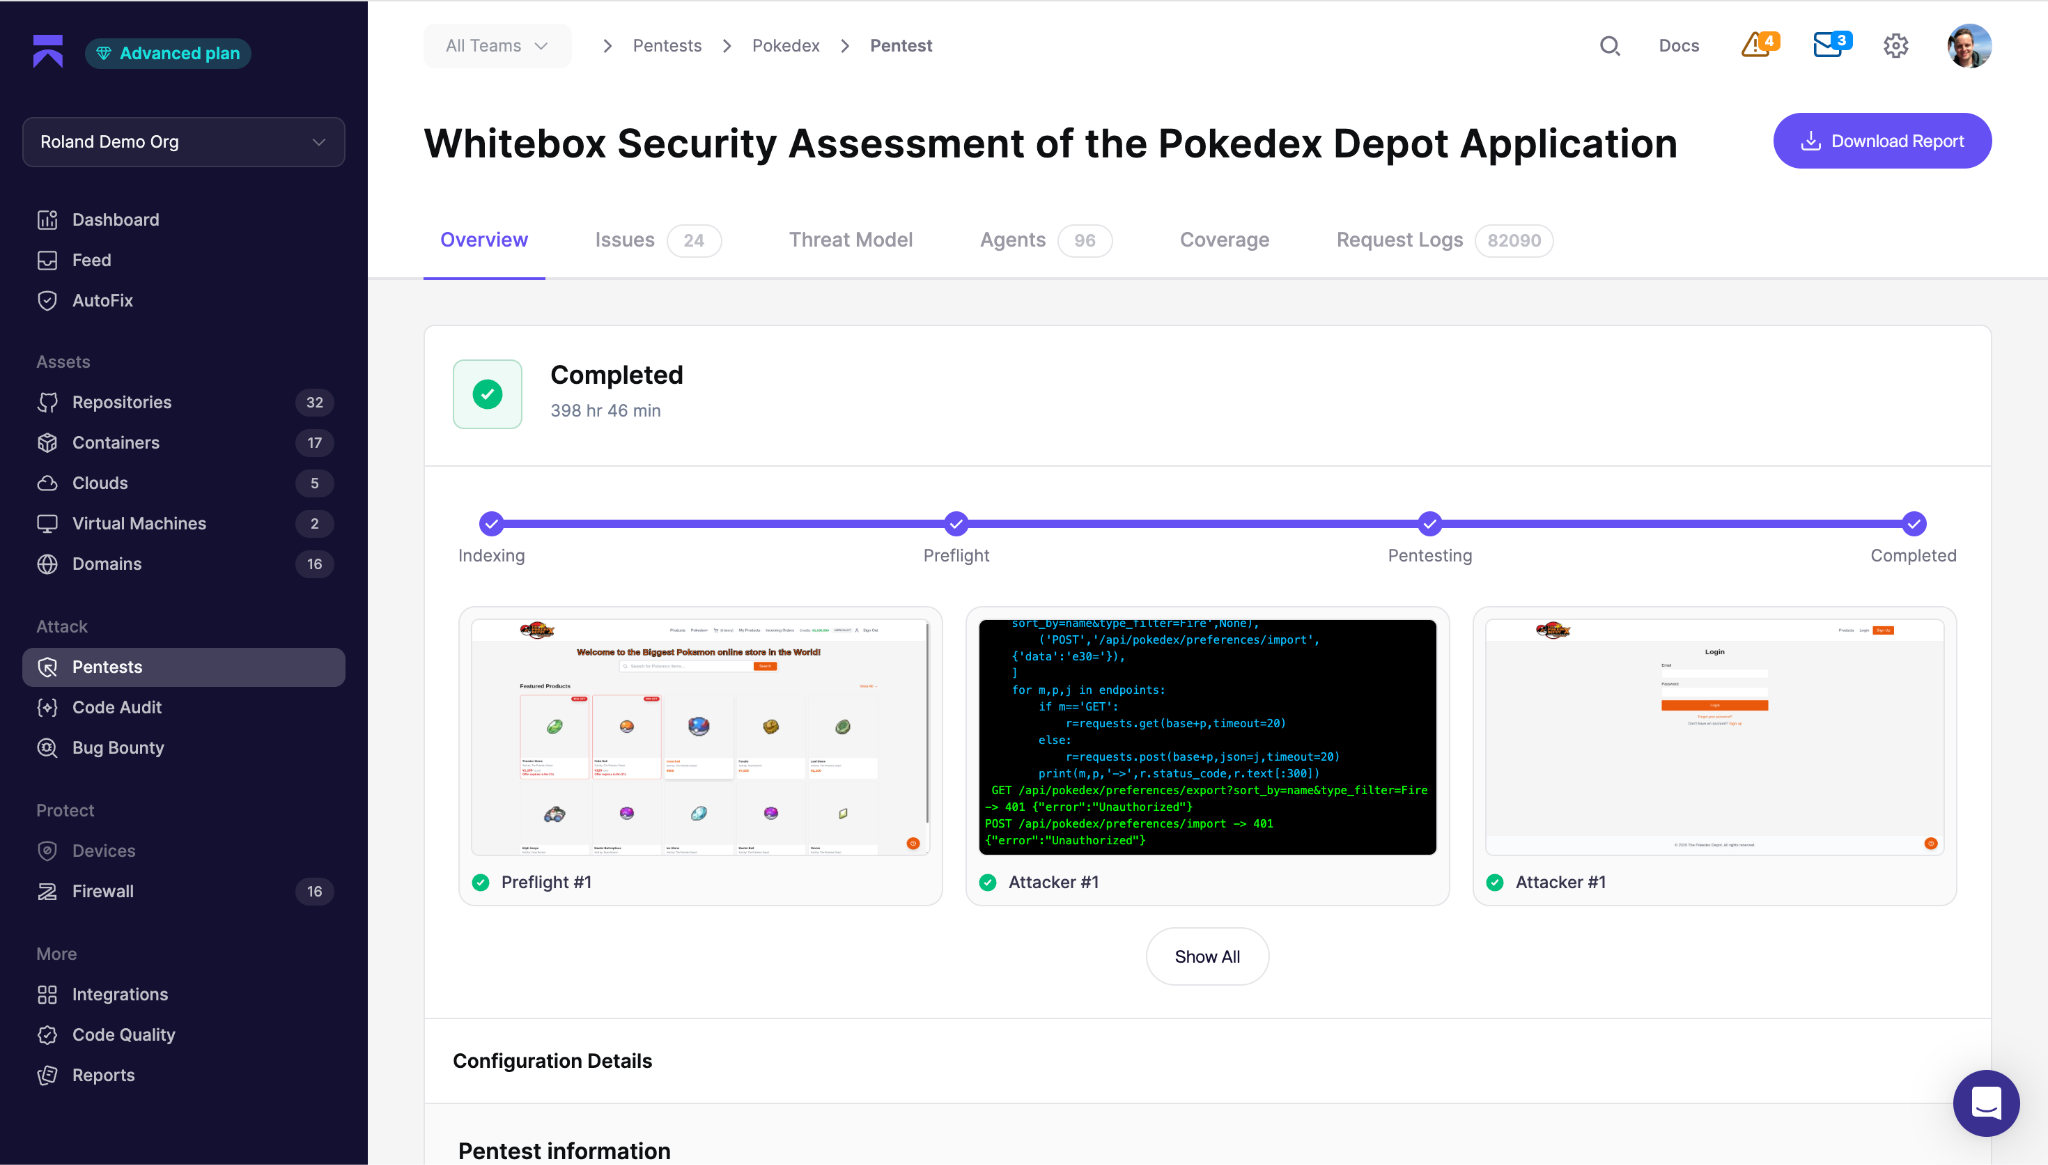
Aikido AI Pentesting despliega cientos de agentes autónomos de IA que se comportan como pentesters reales, mapeando tu superficie de ataque y analizando cómo se supone que debe funcionar tu aplicación. Los agentes explotan las fallas para demostrar el impacto real y validan cada hallazgo con una prueba de concepto funcional. Agentes independientes vuelven a explotar cada hallazgo para confirmar que es real, lo que elimina los falsos positivos.
Donde el DAST cumple el requisito de que has hecho pruebas, el pentesting ofrece una cobertura de cumplimiento mucho más exhaustiva. Cada ejecución genera un informe de nivel de auditoría con hallazgos validados, detalles de prueba de explotación y directrices de remediación, estructurado para SOC 2 e ISO 27001, y entregado en cuestión de horas. Se incluyen reanálisis de hasta 90 días después de aplicar las correcciones, lo que incluye comprobar si se han eludido los parches de tus errores. La gobernanza está diseñada para grandes empresas. El acceso se controla mediante RBAC y SSO, y para los equipos que no pueden enviar datos fuera de su entorno, el escaneo privado mantiene el código de forma local.
Si quieres probar los despliegues antes de que entren en producción, Deep PR Review analiza la lógica de negocio en cada pull request, detectando fallos de control de acceso e IDOR a medida que se escribe el código, antes de que se publique nada. Al desplegar cambios especialmente importantes, AI Code Analysis analiza todo tu código base, sacando a la luz fallos lógicos reales mucho antes de que exista siquiera un objetivo en vivo contra el que realizar pruebas.
Aikido cuenta con la confianza de organizaciones empresariales en sectores como fintech, gaming, medios y software empresarial, como Revolut, Belfius, la Premier League, Deel, SoundCloud y Visma, que utiliza Aikido en sus más de 200 empresas de cartera y 6000 desarrolladores.
Ideal para: Empresas que buscan un DAST validado y de bajo nivel de ruido junto con pentesting autónomo con IA en una sola plataforma, con gobernanza y generación de informes de cumplimiento en el mismo día.
Invicti
DAST para aplicaciones web estándar, con precio por dominio
Invicti es el producto de nivel empresarial de la misma compañía detrás de Acunetix. Su DAST busca confirmar ciertas clases de vulnerabilidades explotándolas. También incluye funciones de las que carece el Acunetix de nivel básico, como el descubrimiento de API automático y una correlación avanzada entre hallazgos, que es por lo que pagas el incremento de precio.
El precio se basa en presupuestos y se calcula por nombre de dominio completo (FQDN), por lo que cada subdominio —incluidos tus entornos de desarrollo, pruebas y producción— consume un objetivo con licencia independiente, y una cartera modesta se acumula rápidamente. Esas licencias no se liberan a tu grupo hasta que se renueva el contrato, por lo que sigues pagando por objetivos que ya no escaneas. La configuración es más compleja que la de las herramientas nativas para desarrolladores, y los revisores también señalan tiempos de análisis lentos, problemas de rendimiento y la necesidad de ajustes manuales.
Aunque Invicti es una plataforma centrada en DAST, pretende avanzar hacia las pruebas autónomas. Sin embargo, su producto Octo aplica una capa de IA sobre el motor DAST existente de Invicti, por lo que el razonamiento se sitúa por encima de un escáner que sigue funcionando mediante el envío de cargas útiles y la coincidencia de respuestas. Se trata de un enfoque diferente al de un pentest con IA que razona sobre la aplicación y la ataca. Actualmente, Octo se encuentra en fase de acceso anticipado y no está disponible de forma general. Esto hace que sea una opción a seguir de la que estar pendiente, más que algo que un equipo pueda activar hoy mismo.
Ideal para: equipos grandes que buscan una baja tasa de falsos positivos en aplicaciones web estándar y que pueden asumir el coste por FQDN, pero no es la opción adecuada para equipos que necesitan pentesting para cumplir con normativas.
Burp Suite DAST (antes Enterprise)
DAST altamente configurable para equipos con departamentos de AppSec dedicados
Burp Suite DAST, rebautizado desde Burp Suite Enterprise, es el producto automatizado a escala de cartera de PortSwigger, diferenciado del Burp Suite Professional manual. Pro es el proxy de interceptación y el kit de herramientas manual al que recurre un ingeniero de seguridad de forma manual. DAST es el motor automatizado diseñado para ejecutarse en toda una cartera de aplicaciones. Burp AI está integrado en Repeater dentro de Burp Suite, lo que significa asistencia de IA añadida al pentesting manual, en lugar del razonamiento verdaderamente agéntico que ofrece el pentesting con IA de Aikido.
Sin embargo, esa flexibilidad tiene un coste, ya que exige más experiencia en seguridad para su configuración y ajuste que las herramientas nativas para desarrolladores (una curva de aprendizaje que los revisores señalan constantemente), por lo que recompensa a los equipos que ya cuentan con especialistas internos en AppSec. El precio se basa en presupuestos y se mide en función de la capacidad de escaneo concurrente en lugar de una tarifa fija por aplicación, lo que dificulta la predicción de los costes a medida que crecen tus necesidades de escaneo.
Ideal para: equipos con la experiencia en seguridad interna necesaria para aprovechar al máximo un DAST automatizado y profundamente configurable. Para un análisis más detallado, consulta este artículo sobre alternativas a Burp Suite.
Rapid7 InsightAppSec
DAST sólido para equipos que ya utilizan Rapid7
InsightAppSec es el DAST automatizado nativo en la nube de Rapid7, y forma parte de una cartera de seguridad más amplia que abarca la gestión de vulnerabilidades y la postura en la nube. Si ya utilizas Rapid7 para la gestión de vulnerabilidades de infraestructura, añadir InsightAppSec sitúa los hallazgos de aplicaciones web en la misma consola y con la misma perspectiva de riesgo que el resto de tus incidencias de seguridad.
El DAST en sí es competente pero corriente. Presenta las mismas limitaciones de lógica de negocio que cualquier otra oferta de DAST puro, su flujo de trabajo para desarrolladores es más débil que el de las herramientas nativas para desarrolladores y la configuración de CI/CD requiere más esfuerzo que otras opciones de esta lista. Los revisores también señalan una alta tasa de falsos positivos, informes anticuados y deficiencias en la integración de tickets, mientras que otros mencionan el servicio de atención al cliente y sus elevados precios. El precio es una suscripción por aplicación, por lo que el coste escala con el número de aplicaciones a las que se apunta.
Como DAST, te indica qué falla en la aplicación en ejecución, pero no valida la explotabilidad ni genera por sí mismo evidencias de pentesting. Rapid7 cuenta con equipos rojos asistidos por IA, pero se encuentran en el servicio independiente Vector Command en lugar de en InsightAppSec, y su enfoque es manual en lugar de autónomo.
Ideal para: organizaciones que ya se han estandarizado en la plataforma Rapid7 y desean una vista integrada de la infraestructura y las aplicaciones web, pero no es la opción adecuada para los equipos que buscan pentesting agéntico.
Checkmarx DAST
DAST como estrategia de consolidación dentro de Checkmarx One
Checkmarx DAST es un módulo dentro de Checkmarx One, la plataforma de AppSec más amplia de la compañía, y la razón para elegirlo es la consolidación. La reputación de Checkmarx se forjó en el SAST, y para los equipos que ya lo utilizan junto con su SCA y seguridad de API, añadir DAST significa que los hallazgos dinámicos llegan a la misma consola y a la misma capa de informes que todo lo demás, lo cual resulta útil para los equipos que intentan reducir el número de herramientas y paneles que deben mantener.
Los inconvenientes son la estructura de costes y el peso de la herramienta. Checkmarx One se licencia por desarrollador colaborador, y cada módulo se factura por separado, por lo que activar DAST añade otra partida presupuestaria a una plataforma que ya de por sí no es barata, y el coste total aumenta con cada capacidad que añades. También requiere un tipo de configuración compleja que presupone la presencia de personal de AppSec dedicado a administrarla, y los revisores señalan una pronunciada curva de aprendizaje y análisis completos lentos.
Y al igual que ocurre con las otras opciones integradas en plataformas de esta lista, el DAST cubre el requisito de análisis para el cumplimiento normativo, pero se queda ahí. No razona, no valida la explotabilidad ni produce las evidencias de pentesting que tienen más peso real en una auditoría SOC 2 o ISO 27001.
Ideal para: organizaciones ya comprometidas con Checkmarx que desean una única capa de informes para SAST, SCA y DAST, pero no para los equipos que eligen un DAST por sus propias características o que buscan pentesting moderno.
HCL AppScan
DAST para sectores altamente regulados
HCL AppScan es uno de los nombres más veteranos de la categoría, originalmente conocido como IBM AppScan antes de que HCL lo adquiriera, y se utiliza para trabajos regulados. Es un elemento habitual en entornos federales de EE. UU., defensa, banca y sanidad, donde se puede exigir un historial de cumplimiento consolidado. Cubre SAST, DAST y más en implementaciones locales (on-premises), en la nube e híbridas, por lo que los equipos que necesitan una opción aislada (air-gapped) o local disponen de ella.
Los inconvenientes son el coste, el peso y la antigüedad. Las licencias son caras y se basan en presupuestos a medida, y los evaluadores destacan además un administrador de licencias poco práctico. La implementación local conlleva una infraestructura real y costes de mantenimiento, y la experiencia de desarrollo refleja un producto anterior a los oleoductos (pipelines) CI/CD modernos, por lo que resulta anticuado en comparación con las herramientas nativas para desarrolladores, con una curva de aprendizaje acorde. Los evaluadores también informan de más falsos positivos que otras opciones empresariales.
Las versiones recientes han incorporado análisis asistido por IA, pero se trata de un complemento nuevo y separado en lugar de algo integrado de forma nativa, y al igual que otras opciones aquí presentes, no constituye un pentest autónomo.
Ideal para: administraciones públicas, defensa y grandes empresas reguladas donde FIPS, la implementación aislada (air-gapped) y un largo historial de cumplimiento compensan el coste y la anticuada experiencia de desarrollo, pero no para equipos que buscan un flujo de trabajo moderno o pruebas de penetración integradas.
Qualys WAS
Escaneo de aplicaciones web para equipos que ya utilizan Qualys
Qualys WAS (Web Application Scanning) se integra en la plataforma más amplia de Qualys, que los equipos ejecutan para la gestión de vulnerabilidades de infraestructura y el cumplimiento normativo. Esa es toda su ventaja. Si tu equipo de seguridad o de operaciones trabaja con Qualys, WAS sitúa los hallazgos de aplicaciones web en la misma consola y bajo la misma perspectiva de riesgo que el resto de elementos que monitorizas, obteniendo así una única capa de informes para infraestructura y aplicaciones en lugar de tener que administrar y conciliar una herramienta separada.
El inconveniente es que WAS es un módulo de aplicaciones web dentro de una plataforma de gestión de vulnerabilidades en lugar de un DAST diseñado específicamente para ello. Los evaluadores señalan sistemáticamente que el precio es elevado y apuntan a deficiencias como que el rastreador (crawler) no se ejecuta de forma totalmente automática, a diferencia de lo que ocurre con las herramientas DAST dedicadas. Las opiniones sobre los falsos positivos son variadas: algunos usuarios informan de un ruido mínimo y otros desearían que hubiera menos falsas alarmas.
Al igual que las otras opciones integradas en plataformas que se mencionan aquí, analiza la aplicación en ejecución pero no genera evidencias de pentest.
Ideal para: grandes empresas que ya se han estandarizado en Qualys y desean ver las aplicaciones web en la misma vista que su infraestructura, pero no para equipos que eligen un DAST basándose únicamente en su funcionalidad o que buscan pruebas de penetración modernas.