

El bombo en torno a la seguridad impulsada por la IA se ha convertido en una adopción genuina. Desde revisiones de código con IA hasta la respuesta a incidentes, los equipos ahora están explorando hasta dónde puede llegar la inteligencia nativa de IA para reemplazar el trabajo manual. Y en ningún lugar es más visible ese cambio que en las pruebas de penetración. Lo que solía llevar semanas y solo se realizaba dos veces al año, ahora puede ser autónomo y continuo.
En el informe sobre el estado de la IA en la seguridad y el desarrollo de 2026 de Aikido, basado en 450 encuestados, el 97 % de los CISO, ingenieros de AppSec y desarrolladores afirmaron que considerarían las pruebas de penetración con IA, y 9 de cada 10 creen que la IA dominará el campo del pentesting. La promesa es irresistible: pruebas más rápidas, mayor cobertura y visibilidad continua de la superficie de ataque sin tener que esperar semanas ni depender de consultores.
Ahí es donde herramientas como XBOW entraron en la conversación. Posicionada como una herramienta de pruebas de penetración con IA de nivel humano, promete descubrir, explotar y priorizar automáticamente las vulnerabilidades en su entorno. En teoría, debería reemplazar las pruebas de penetración manuales y proporcionarle visibilidad en tiempo real de su superficie de ataque.
En la práctica, la comparación útil es específica. ¿Qué prueba cada herramienta y cómo pasa un hallazgo de la evidencia a una reparación verificada?
Por eso, los líderes de seguridad se hacen ahora una pregunta diferente. No "¿Es real el pentesting de IA?" sino "¿Qué herramientas de pentesting de IA realmente cumplen lo que prometen?".
En esta guía, exploraremos las principales alternativas a Xbow en 2026. Verá cómo opciones como Aikido Security y otras se comparan en alcance, usabilidad y cobertura, para que pueda elegir la que mejor se adapte a su madurez y velocidad de seguridad.
TL;DR
Aikido Security vale la pena evaluarlo como una alternativa a XBOW cuando buscas pentesting de IA con una ruta documentada hacia la remediación por parte de los desarrolladores y las pruebas continuas. Aikido AI Pentesting evalúa aplicaciones y APIs en ejecución, y Aikido Infinite extiende las pruebas a los cambios relevantes en las aplicaciones.
Puedes adoptar el pentesting y conservar tus herramientas de seguridad existentes. Compara ambos productos según la aplicación que necesites probar, la evidencia que devuelven, la configuración requerida y cómo tu equipo verifica una reparación. Un portfolio de productos más amplio no dice nada por sí solo sobre la profundidad del pentesting de cada producto.
Aikido Security vs Xbow
Cada entrada refleja lo que cada proveedor describe públicamente a 18 de septiembre de 2026. Las cifras autodeclaradas se etiquetan como tales. Cuando un proveedor no realiza ninguna afirmación pública, esta página lo indica en lugar de hacer conjeturas.
¿Qué es Xbow?
Fundada en 2024 por Oege de Moor, Xbow se comercializa como una plataforma de pruebas de penetración impulsada por IA que ofrece pruebas de seguridad a nivel humano a la velocidad de las máquinas. Fundada por exingenieros de GitHub Copilot y GitHub Advanced Security, la misión de Xbow es transformar la seguridad de las aplicaciones con ataques continuos impulsados por IA. Actualmente ofrece pruebas web y de API, y las versiones independientes para API y móviles están previstas para 2026.
En esencia, Xbow AI promete pensar como un hacker mapeando automáticamente su entorno, encontrando rutas explotables y simulando ataques del mundo real. Para lograrlo, utiliza cientos de agentes de IA que trabajan en paralelo para descubrir, validar y explotar vulnerabilidades sin intervención humana.
Sus características de un vistazo:
- Agentes de IA Autónomos
- Cobertura Completa
Con todo esto, quizás se pregunte, ¿por qué buscar alternativas?
Por qué buscar alternativas a Xbow
Aunque el enfoque de Xbow se ha dedicado al uso de la IA desde el principio, la retroalimentación de los primeros adoptantes ofrece una imagen más matizada.
Estas son las ocho razones más comunes por las que los equipos empiezan a explorar alternativas a Xbow:
- Coste de participación. XBOW cuenta con una buena financiación y un buen equipo humano, por lo que la cuestión no es si la empresa seguirá existiendo, sino cuánto tiempo te llevará realizar una prueba. En la comparativa independiente de Doyensec, publicada en mayo de 2026 y patrocinada por Aikido, las ejecuciones de XBOW se bloquearon varias veces, requirieron más de 20 correos electrónicos al servicio de asistencia y actualizaciones de la infraestructura a mitad del proceso para completarse, y tardaron 11 días en entregar un informe sobre una de las dos aplicaciones. Aikido completó las pruebas en ambas aplicaciones en menos de 20 minutos, de forma autónoma, con un informe disponible el mismo día.
- Visibilidad limitada: Las mismas pruebas revelaron que la visibilidad de una ejecución se limita a los registros individuales de los agentes, sin una visión en tiempo real de lo que estos están haciendo, por lo que los resultados pueden parecer una «caja negra».
- Una nueva comprobación y, después, hay que comprar otra. « XBOW » incluye una nueva comprobación en un plazo de 30 días. Si la corrección se aplica tarde o la primera corrección no se mantiene, la siguiente comprobación supone una nueva compra. «Aikido» incluye comprobaciones ilimitadas durante cuatro meses sin coste adicional, con resultados en cuestión de minutos.
- Análisis en profundidad: Doyensecejecutó Aikido y XBOW en las mismas dos aplicaciones, en el mismo nivel de precios y con las mismas credenciales. Aikido detectó 49 vulnerabilidades verificadas, frente a las 31 de XBOW, con tasas de falsos positivos casi idénticas (4 % frente a 3 %).
- Transferencia al desarrollador: Compara cómo cada producto hace llegar un hallazgo validado a su responsable, y luego cómo se registra la reparación y el resultado de la nueva prueba vuelve al elemento de trabajo. XBOW cuenta con una integración documentada de Jira y Aikido dispone de flujos de trabajo documentados de remediación y nuevas pruebas. La comparación útil es el proceso específico compatible, incluidos los pasos manuales que sean necesarios.
- Preocupaciones sobre la soberanía de los datos y el cumplimiento normativo: XBOW solo está alojado fuera de EE. UU., lo que puede suponer un problema para las organizaciones de la UE que, por motivos de cumplimiento normativo, necesitan que su alojamiento se encuentre dentro de la UE.
- Problemas con fallos complejos de lógica de negocio: A la hora de identificar vulnerabilidades comunes como XSS o inyección SQL, XBOW se desempeña bien; sin embargo, los revisores señalan que a menudo pasa por alto fallos de lógica de negocio y errores de condición de carrera (*race conditions*), que es exactamente donde el razonamiento sobre el comportamiento previsto de la aplicación importa más que la coincidencia de patrones.
En resumen, Xbow cumple con la visión, pero aún no es completo. Representa hacia dónde se dirige el pentesting de IA, pero no necesariamente dónde debe estar para los programas de seguridad centrados en el desarrollador de hoy en día.
No lo decimos nosotros, aquí tienes algunas reseñas de usuarios de Xbow:


Las 5 mejores alternativas a Xbow
1. Aikido Security como alternativa a XBOW
El informe de Doyensec de mayo de 2026 comparó Aikido y XBOW en dos aplicaciones de código abierto, y cada proveedor destacó en una. Aikido encargó el estudio y las configuraciones de las pruebas diferían. Trata los resultados como evidencia sobre esas dos aplicaciones, y lee el informe para conocer la metodología y los límites.
Aikido Attack despliega cientos de agentes autónomos que descubren y explotan fallos en aplicaciones y API, conectándolos en grafos de ataque para que puedas ver cómo se desarrolla una vulneración desde el acceso inicial hasta el compromiso. Las pruebas se ejecutan mediante caja blanca de forma predeterminada. Cada hallazgo se valida en un sistema real con una prueba de concepto (*proof-of-concept*) y los pasos de reproducción.
Los problemas no comprobados se descartarán antes de llegar a ti. Lo que se publica es un problema confirmado y explotable, acompañado de las evidencias necesarias para reproducirlo.
Tyro Payments, un banco regulado por la APRA, cambió a Aikido tras una prueba comparativa directa frente a su equipo de pentesting humano habitual. Aikido completó el proceso en unas 5,5 horas frente a los aproximadamente 15 días del equipo humano, y encontró 30 problemas (incluidos 9 altos), frente a los 5 encontrados por el otro equipo (incluyendo 1 alto).
Aikido también facilita la remediación:
- Explicaciones claras de cada hallazgo
- Soluciones sugeridas directamente en su IDE o pull requests
- Autofix impulsado por IA para una remediación instantánea
Los agentes operan dentro de un ámbito estrictamente controlado. El plano de control que planifica el pentesting está separado del *sandbox* aislado donde se ejecutan los agentes; cada agente se ejecuta en su propio *sandbox* sin acceso a secretos de orquestación ni a otras sesiones, y los agentes solo pueden acceder a dominios configurados explícitamente. El entorno de producción se excluye a menos que se configure deliberadamente dentro del alcance. No hay acceso abierto a internet, lo que mitiga la inyección de *prompts* y la exfiltración de datos; además, todas las solicitudes están limitadas en velocidad y son conscientes de la carga para que las pruebas no saturen los objetivos ni desencadenen una avalancha de alertas.
El control de acceso basado en roles (RBAC) y el inicio de sesión único (SSO) rigen quién puede ejecutar pruebas en qué activos, con pistas de auditoría (*audit trails*) en toda la plataforma. Los informes se adaptan a lo que los auditores esperan para SOC 2 e ISO 27001, e incluyen un registro completo de cada solicitud y acción realizada durante la prueba.
Aikido Infinite ejecuta el pentesting de forma continua, por lo que los equipos que despliegan semanalmente o más rápido validan el código nuevo a medida que se lanza. Para industrias reguladas y cualquier persona con requisitos estrictos de residencia de datos, Aikido Machine ejecuta pentesting de IA continuo íntegramente dentro de tu propia red, sin necesidad de conexión a internet.
Cada pentest produce automáticamente informes listos para auditorías y alineados con marcos como SOC 2, ISO 27001, ISO 42001 y Top 10 OWASP, lo que reduce el esfuerzo y el coste de certificación.
Con su modelo de pentesting de IA totalmente autónomo, Aikido ayuda a las organizaciones a completar pentests de nivel humano en horas y no en semanas. Reemplaza las pruebas manuales repetitivas con una validación continua e inteligente que se escala a través de bases de código y despliegues.
Para equipos orientados al cumplimiento, Aikido es compatible con el alojamiento en regiones personalizadas en la UE o EE. UU., lo que garantiza la plena soberanía de los datos, una flexibilidad de la que Xbow carece actualmente. Y con precios transparentes y predecibles (sin obstáculos de «contactar con ventas»), las organizaciones pueden empezar a realizar pruebas en minutos y saber exactamente lo que gastarán en un año.
Esa combinación de profundidad técnica, velocidad y diseño centrado en el desarrollador es la razón por la que más de 50.000 equipos ya confían en Aikido Security para sus aplicaciones e infraestructura.
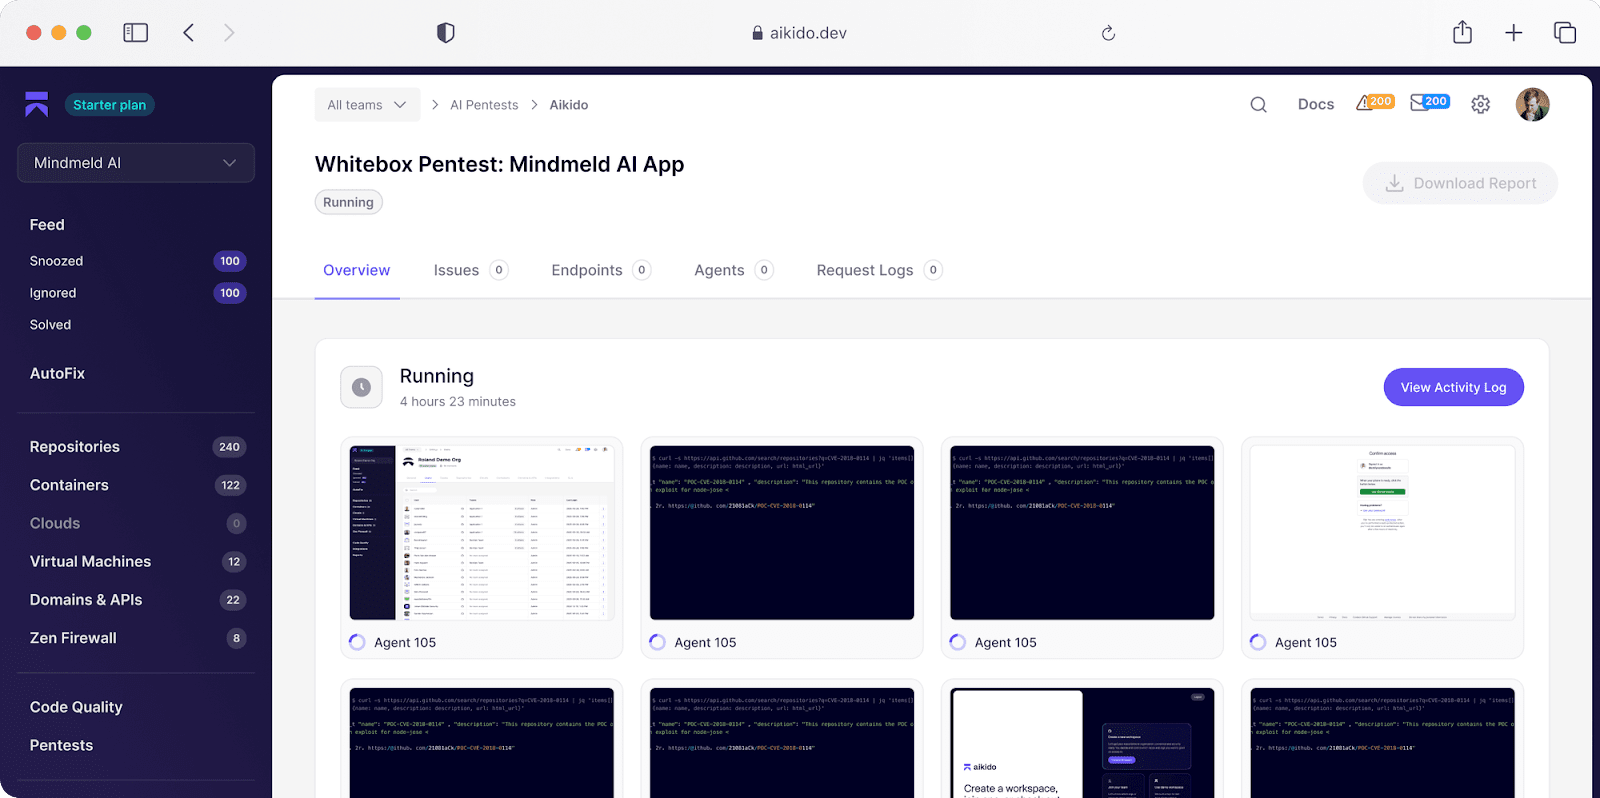
Destacando en comparaciones técnicas y enfrentamientos de POC, la amplitud de las pruebas ofensivas de Aikido es la razón por la que confían en él más de 50.000 clientes, y ya está probado en seguridad de código, nube y protección en tiempo de ejecución.
Características clave:
- Madurez del producto: A diferencia de XBOW, que acaba de salir de su lista de espera a mediados de 2025, Aikido se ha consolidado como un pilar en el mercado de la ciberseguridad, con más de 50 000 organizaciones que ya forman parte de su sólida base establecida en seguridad de código, cloud y runtime.
- Análisis de rutas de ataque de extremo a extremo: Aikido Security simula las tácticas de los atacantes para validar la explotabilidad, priorizar rutas de ataque reales y generar pruebas de exploits reproducibles.
- Reducción de ruido: Aikido realiza un triaje automático de los resultados para eliminar el ruido. Si un problema no es explotable o accesible, se silencia automáticamente. Obtienes señales reales, no solo alertas.
- Flujo de trabajo de desarrollo. Los hallazgos incluyen detalles de reproducción y guías de remediación, y Aikido Security se integra con entornos de desarrollo (IDEs) y control de versiones, así como con herramientas de cumplimiento normativo.
- Interfaz (UX) intuitiva para desarrolladores: Paneles claros y prácticos que tu equipo realmente utilizará, con la capacidad de implementarse por completo en menos de una hora.
- Compatible con el Top 10 OWASP: Aikido Security se alinea con el Top 10 OWASP y los estándares de cumplimiento para que los equipos de seguridad puedan confiar en lo que está cubierto.
- Alojamiento en región personalizada: Aikido Security se aloja en la región de tu elección (UE o EE. UU.). Esta es una de las muchas razones por las que las empresas europeas eligen a Aikido como su socio de ciberseguridad.
- Evidencia comparativa externa. Doyensec evaluó Aikido y XBOW en dos aplicaciones, y cada proveedor destacó en una. Aikido encargó el estudio y las configuraciones diferían. El informe completo detalla los resultados y las limitaciones, así que léelo antes de interpretar cualquier recuento de hallazgos como una clasificación.
- Hallazgo en phpBB. Los agentes de Aikido descubrieron una vulnerabilidad crítica de omisión de autenticación en phpBB que había pasado desapercibida desde 2014.
- Gobernanza integrada: RBAC, SSO, cumplimiento de políticas y pistas de auditoría en toda la plataforma, con integraciones en IDEs, control de versiones y herramientas de cumplimiento.
Ventajas
- Enfoque centrado en el desarrollador con numerosas integraciones IDE y orientación para la mitigación.
- Políticas de seguridad personalizables y ajuste flexible de reglas para cualquier tipo de necesidad.
- Informes centralizados y plantillas de cumplimiento (PCI, SOC2, ISO 27001).
- Compatibilidad con dispositivos móviles y binarios (APK/IPA, aplicaciones híbridas).
- Precios predecibles
- Pruebas bajo demanda
- Pentests de caja blanca, caja gris y caja negra impulsados por IA
Alojamiento / Residencia de datos
Aikido Security es compatible con el alojamiento en EE. UU. y la UE.
Enfoque de las pruebas
Aikido mapea las rutas de ataque de extremo a extremo en tres etapas:
- Descubrimiento: Cuando comienza el pentest, se mapean las características y los puntos finales de las aplicaciones.
- Explotación: Se despliegan cientos de agentes en esas características y puntos finales, cada uno profundizando, centrado en su vector de ataque.
- Validación: Para cada hallazgo, se realiza una validación adicional para evitar falsos positivos y alucinaciones.
Pentesting de IA de Aikido junto con tus herramientas actuales
Los productos de pentesting de Aikido Security se pueden evaluar por separado de una migración completa a la plataforma de seguridad. Mantén tus controles de seguridad y procesos de desarrollo actuales, y luego configura el alcance de la aplicación y el acceso necesarios para la evaluación.
Para el pentesting de IA continuo, Aikido Infinite se basa en una evaluación inicial y en los repositorios conectados. Confirma los permisos actuales, los créditos y la frecuencia de las pruebas en la guía de configuración.
La cuestión operativa es qué sucede después de un hallazgo. ¿Quién se encarga de él y qué evidencia confirma la solución una vez que se ha revisado y desplegado? Consulta la guía paso a paso de CI/CD de Aikido y las instrucciones para volver a probar los hallazgos.
Reseñas de Aikido Security:
Además de en Gartner, Aikido Security cuenta con una valoración de 4,7/5 en Capterra y SourceForge (a fecha de septiembre de 2026).
Consulta nuestra comparativa directa para obtener más información.
2. RunSybil
RunSybil utiliza un agente de IA orquestador autónomo llamado “Sybil” para controlar agentes de IA especializados, cada uno adaptado a una fase particular del pentesting. Su objetivo es imitar la intuición de un hacker y realizar reconocimiento, simulación de exploits y encadenamiento de vulnerabilidades. Con la promesa de ejecutar todas las fases del pentesting sin ninguna intervención humana.
Características clave:
- Agente de orquestación: Utiliza un agente de IA orquestador para gestionar múltiples agentes de IA especializados en paralelo.
- Generación de informes: Los agentes de informes generan hallazgos detallados sobre exploits y reproducibilidad en tiempo real.
- Cobertura continua: Se ejecuta continuamente realizando pentests automatizados.
- Reproducción de ataques: Permite al equipo reproducir las rutas de ataque identificadas.
- Integración CI/CD: Compatible con plataformas CI/CD comunes.
Ventajas:
- Simula el comportamiento de un equipo rojo
- Pruebas automatizadas continuas
- Los usuarios pueden reproducir rutas de ataque
Contras:
- Altos falsos positivos
- Baja madurez del producto
- Puede pasar por alto lógica de negocio compleja
- Sin verificación humana para detectar alucinaciones
Alojamiento / Residencia de datos:
No disponible públicamente
Enfoque de pruebas:
El enfoque de pruebas de RunSybil implica la coordinación de agentes de IA totalmente autónomos para mapear aplicaciones, sondear entradas e intentar exploits encadenados.
Calificación de Gartner:
N/A
Reseñas de RunSybil:
No hay reseñas independientes generadas por usuarios.
3. Cobalt.io
Cobalt es una herramienta de pentesting como servicio (PTaaS) que conecta empresas con pentesters a través de crowdsourcing. Proporciona acceso bajo demanda a su comunidad de expertos en seguridad "Cobalt Core". Se utilizan herramientas automatizadas para mapear la superficie de ataque de un cliente, y luego se les asigna un equipo de pentesting especializado.
Características clave:
- Colaboración en tiempo real: Proporciona comunicación en tiempo real entre equipos internos y pentesters.
- Pentesting como servicio (PTaaS): Conecta empresas con pentesters experimentados en todo el mundo.
- Soporte de cumplimiento: Ofrece soporte para marcos de cumplimiento.
Ventajas:
- Acceso a pentesters experimentados
- Opciones de residencia de datos
- Comunicación en tiempo real
Contras:
- No es una herramienta de pentesting de IA
- El precio puede ser elevado
- Puede existir fricción en el flujo de trabajo al incorporar pentesters
- Los clientes deben definir objetivos claros
- La calidad del pentest varía según los pentesters
- No es ideal para pentests continuos a largo plazo
Alojamiento / Residencia de datos:
Cobalt admite el alojamiento en EE. UU. y la UE
Enfoque de pruebas:
El enfoque de pruebas de Cobalt utiliza un enfoque "dirigido por humanos, impulsado por IA" para ejecutar su modelo de Pentest como Servicio (PTaaS) que empareja a pentesters humanos verificados con empresas.
Calificación de Gartner: 4.5/5.0
Reseñas de Cobalt:


4. Astra Security
Astra Security es una plataforma de Pentest como Servicio (PTaaS) que utiliza un enfoque híbrido de evaluaciones de vulnerabilidad basadas en la nube y pruebas de penetración manuales para identificar vulnerabilidades en aplicaciones web, entornos en la nube y redes.
Características clave:
- Informes listos para el cumplimiento: Astra se alinea con estándares como ISO 27001, SOC 2, HIPAA, GDPR, PCI-DSS.
- Panel de control y colaboración: Ofrece visibilidad en tiempo real de los hallazgos, comunicación con pentesters y desarrolladores, y verificación de nuevas pruebas.
- Firewall de aplicaciones web (WAF): Filtra activamente el tráfico entrante en tiempo real en busca de ataques y solicitudes maliciosas.
- Monitorización de listas negras: Monitoriza las listas negras de los motores de búsqueda e informa a los usuarios si su sitio web ha sido marcado.
Ventajas:
- Revisión humana experta + pruebas impulsadas por IA
- Guía de remediación
- Soporte de cumplimiento normativo
- WAF integral
Contras:
- Enfocado únicamente a empresas. No accesible para startups.
- Curva de aprendizaje pronunciada
- Falsos positivos frecuentes en las pruebas iniciales
- Precios elevados
- Ciertas funciones requieren la ayuda del soporte al cliente
- Los usuarios informaron de un retraso en la comunicación fuera de la zona horaria de la India
Alojamiento / Residencia de datos:
Astra Security admite el alojamiento en EE. UU. y la UE
Enfoque de pruebas:
Astra Security utiliza un enfoque de pruebas híbrido que combina su escáner de vulnerabilidades automatizado con pruebas de penetración manuales realizadas por expertos para el descubrimiento, la elaboración de informes y la remediación continuos.
Calificación de Gartner: 4.5/5.0
Astra Security Opiniones:


5. Terra Security
Terra Security es una plataforma PTaaS de IA Agentic. Combina agentes de IA autónomos con pentesters expertos para realizar pruebas de penetración de aplicaciones web de forma continua.
Características clave:
- Ataques conscientes del contexto empresarial: Los agentes de IA de Terra adaptan las pruebas basándose en la lógica de la aplicación y el impacto empresarial, asegurando que los riesgos críticos (como la escalada de privilegios o la exposición de datos financieros) sean priorizados.
- Orquestación de IA: Utiliza múltiples agentes de IA especializados para rastrear, mapear y explotar vulnerabilidades.
- Capa de validación humana: Proporciona expertos en seguridad para verificar los hallazgos de los escáneres de IA automatizados.
Ventajas:
- Pruebas conscientes del contexto
- Cobertura continua
Contras:
- Alcance limitado más allá de las aplicaciones web
- Enfocado en el ámbito empresarial
- Los escáneres automatizados pueden tener dificultades con lógicas de negocio complejas
- Precios elevados
Alojamiento / Residencia de datos:
Terra Security admite el alojamiento en EE. UU. e Israel (septiembre de 2026)
Enfoque de pruebas:
El enfoque de pruebas de Terra Security implica el uso de IA autónomas basadas en agentes con validación humana en el bucle para ejecutar pentesting continuo y consciente del contexto en aplicaciones web.
Calificación de Gartner:
Sin reseña de Gartner.
Reseñas de Terra Security:
No hay reseñas independientes generadas por usuarios.
Cuándo elegir XBOW
Si necesitas pruebas autónomas de API y web, no vas a compartir el código fuente bajo ningún concepto, no tienes requisitos de residencia en la UE y realizas pruebas una o dos veces al año en lugar de en cada lanzamiento, XBOW cumple con su cometido y sus informes satisfacen los requisitos de pentesting de SOC 2 e ISO 27001. La rentabilidad se reduce cuando realizas despliegues frecuentes, ya que los precios por prueba escalan con la cadencia de los lanzamientos.
Comparando Alternativas de Xbow
Comparativa a fecha de septiembre de 2026
Cómo elegir tu alternativa a Xbow
El auge de las herramientas de pentesting de IA ha transformado por completo la forma en que los equipos de seguridad conciben las pruebas ofensivas. Herramientas como XBOW, Terra Security y Astra han impulsado a la industria hacia adelante. Sin embargo, no todos los equipos necesitan una configuración basada en IA de caja negra o exclusiva para grandes empresas para obtener resultados reales.
La mejor opción es la que se adapta a tu flujo de trabajo, tus necesidades de cumplimiento y tu madurez de seguridad, no solo la que tiene las afirmaciones de IA más llamativas. Para la mayoría de las organizaciones, eso significa equilibrar la automatización con la claridad, la cobertura y un diseño centrado en el desarrollador.
Ahí es exactamente donde Aikido Security destaca.
Aikido te ofrece las mismas pruebas autónomas con un registro que puedes auditar. Controles empresariales, alojamiento en la región que elijas o completamente dentro de tu propia red, y resultados de benchmarks independientes en lugar de meras afirmaciones.
Para una comparativa empresarial más exhaustiva que incluya a Horizon3.ai, Pentera, Hadrian y Cobalt, consulta nuestra guía sobre las mejores herramientas empresariales de pentesting de IA. Para ver el cara a cara completo entre Aikido y XBOW, lee el benchmark de Doyensec.
Tanto si eres una startup en rápido crecimiento como una empresa con un entorno maduro, Aikido ofrece seguridad de IA continua, autónoma y auditable.
Si te tomas en serio la sustitución de Xbow por una plataforma que realmente se adapte a la velocidad y los objetivos de seguridad de tu equipo, empieza tu pentest en 5 minutos.
Preguntas frecuentes
¿Podrán Xbow o las IA reemplazar a los pentesters?
Los agentes de IA ejecutan pruebas más profundas que las personas y con mayor frecuencia. En las pruebas comparativas directas de Aikido en cuatro aplicaciones web, los agentes de IA encontraron el doble de fallos de control de acceso roto que los evaluadores humanos sénior y detectaron una falsificación de firma electrónica en una aplicación de pagos que el equipo manual pasó por alto por completo. En un caso de cliente, un pentesting manual de 120 horas no arrojó ningún hallazgo, mientras que una ejecución de IA detectó 13 problemas válidos, 3 de ellos de alta gravedad. Los humanos siguen liderando en cadenas de ataques novedosas y casos de abuso muy específicos del contexto, razón por la cual la mayoría de los programas maduros ejecutan ambas opciones.
¿Cuál es la mejor alternativa a Xbow?
La alternativa a Xbow adecuada depende de tu aplicación y tus requisitos operativos. Aikido Security es una opción para los equipos que desean pruebas de aplicaciones y API mediante agentes con una ruta de remediación para desarrolladores, además de pruebas continuas junto con sus herramientas de seguridad actuales. Antes de decidirte, compara una evaluación representativa en tu propia aplicación y comprueba cómo cada producto verifica una solución.
¿Es el pentesting de IA adecuado para las auditorías de cumplimiento?
Sí, para los marcos frente a los cuales la mayoría de los equipos son auditados. Cada pentesting de Aikido genera un informe listo para auditoría con hallazgos validados y detalles de prueba de explotación, estructurado para cumplir con los requisitos de SOC 2 e ISO 27001, y los resultados se asignan a Top 10 OWASP y CWE para que la recopilación de evidencias deje de ser una tarea manual. Los clientes ya han presentado informes de Aikido en revisiones de cumplimiento sin problemas. PCI DSS es el marco que debe consultarse con antelación, ya que el requisito 11.4 especifica quién se considera cualificado para realizar la prueba, por lo que debes confirmar el enfoque con tu auditor antes de realizar la reserva.
¿Qué tan precisas son las herramientas de pentesting de IA como Xbow en comparación con las pruebas dirigidas por humanos?
Las herramientas de pentesting de IA han logrado grandes avances en velocidad y automatización, pero la precisión aún depende del contexto. Si bien los agentes de IA pueden identificar vulnerabilidades comunes más rápido que los humanos, a menudo tienen dificultades con fallos de lógica de negocio, exploits encadenados o casos límite específicos del entorno.


