

Poco más de la mitad de los 400 líderes de seguridad e ingeniería en el informe Aikido Security's 2026 State of AI in Pentesting afirman que las pruebas manuales siempre o a menudo pasan por alto fallos lógicos y vulnerabilidades de múltiples pasos. Entre los equipos que lanzan código diariamente o con mayor frecuencia, la cifra es del 92%. Las herramientas de pentesting de IA para aplicaciones web y APIs abordan esa brecha utilizando agentes para atacar una aplicación en ejecución y validar qué vulnerabilidades son explotables. La comparación útil consiste en analizar qué prueba cada producto, qué evidencia devuelve, cómo se inicia otra prueba y cómo los desarrolladores verifican una reparación.
{{cta}}
Esta guía compara opciones autónomas y asistidas por humanos. AI Pentesting de Aikido Security admite evaluaciones bajo demanda, y Aikido Infinite proporciona pentesting de IA continuo para equipos que desean que las pruebas sigan los cambios de la aplicación. Cualquiera de las dos opciones se puede evaluar mientras mantienes tus herramientas de seguridad existentes.
Las mejores herramientas de pentesting de IA en 2026 son Aikido Security, Horizon3.ai NodeZero, XBOW, Pentera, Escape y RunSybil para pruebas totalmente autónomas, con Cobalt, Astra Security y Terra Security como plataformas híbridas que combinan IA con pentesters humanos. Las herramientas totalmente autónomas ejecutan toda la prueba con agentes de IA que razonan, explotan, validan e informan con poca intervención humana, lo cual es ideal para pruebas continuas a medida que se despliega el código. Las plataformas con intervención humana en el ciclo automatizan el trabajo repetitivo y dirigen los hallazgos validados a pentesters humanos, lo que resulta adecuado para evaluaciones puntuales y auditorías. Aikido, Horizon3.ai NodeZero, XBOW, Pentera y Escape se encuentran en el primer grupo. Cobalt, Astra Security y Terra Security están en el segundo.
TL;DR
Haz una preselección de herramientas según el flujo de trabajo de pruebas: ya sea una evaluación bajo demanda o pruebas recurrentes que sigan los cambios implementados. Compara la evidencia del exploit y la verificación de reparaciones por separado de las afirmaciones principales de automatización. Aikido Security se adapta a los equipos que desean pruebas basadas en agentes de aplicaciones y APIs en ejecución, con controles de acceso y pistas de auditoría diseñadas para la gobernanza empresarial, además de un camino claro desde los hallazgos validados hasta la remediación por parte del desarrollador y las nuevas pruebas.
Puntos clave
- El 97% de las organizaciones están considerando adoptar la IA en las pruebas de penetración.
- La IA y la automatización en seguridad reducen significativamente los costes medios de las brechas y los tiempos de respuesta a incidentes.
- Existen dos modelos de pentesting de IA: totalmente autónomo y asistido por humanos (human-in-the-loop)
- Aikido ofrece alojamiento en la UE y en EE. UU., y Aikido Machine ejecuta pentesting continuo íntegramente dentro de tu propia red, algo que ninguna de las otras herramientas comparadas aquí iguala
- Aikido vuelve a explotar cada hallazgo para confirmar que es real, de modo que cada incidencia que recibes incluye una prueba de concepto funcional y ya se ha demostrado que es explotable.
- El módulo Attack de Aikido se ejecuta en modo whitebox por defecto y se despliega en menos de 1 hora
Cómo se compara Aikido Security con las principales herramientas de pentesting de IA.
¿Qué son las herramientas de pentesting de IA? (¿y cómo funciona el pentesting automatizado?)
Las herramientas de pentesting de IA utilizan inteligencia artificial para automatizar las partes clave de las pruebas de penetración —como el reconocimiento, el descubrimiento de vulnerabilidades, la simulación de exploits y la priorización de riesgos—, reduciendo el tiempo de las pruebas de días a horas.
A diferencia de las pruebas de penetración manuales y trimestrales tradicionales, las herramientas de pentesting de IA pueden ejecutarse bajo demanda o de forma continua. Pueden mapear automáticamente tu superficie de ataque (dominios, IPs, activos cloud, APIs) y, a continuación, lanzar una batería de ataques seguros, como intentos de inyección SQL, exploits de contraseñas débiles, escalada de privilegios en redes y mucho más.
El objetivo: Identificar brechas antes de que lo hagan los atacantes reales, haciéndolo de forma más rápida y frecuente.
Autónomo frente a humano en el bucle: Las herramientas totalmente autónomas ejecutan la prueba completa con agentes de IA que razonan, explotan, validan y generan informes con poca intervención humana, lo cual es ideal para las pruebas continuas a medida que se despliega código. Las plataformas con participación humana automatizan el trabajo repetitivo y envían los hallazgos validados a pentesters humanos, lo que resulta adecuado para evaluaciones puntuales e informes de auditoría. Aikido, Horizon3.ai NodeZero, XBOW, Pentera y Escape se sitúan en el primer grupo. Cobalt, Astra Security y Terra Security forman parte del segundo.
Qué buscar en las herramientas de pentesting de IA
Seleccionar la herramienta de pentesting de IA adecuada consiste en encontrar la solución que se adapte al flujo de trabajo y a las necesidades de seguridad de tu equipo. Aquí tienes algunos criterios que debes tener en cuenta al elegir una:
- Opciones de Residencia de Datos: ¿Puede elegir la región donde se aloja su herramienta? Busque herramientas que ofrezcan alojamiento multirregión.
- Cobertura de Extremo a Extremo: ¿Realiza un análisis de la ruta de ataque de extremo a extremo, o su prueba se detiene a nivel de código base?
- Despliegue: ¿Cuánto tiempo tarda en desplegarse? ¿Necesita especialistas para configurarlo?
- Soporte de Cumplimiento: ¿Asocia las pruebas a estándares de cumplimiento como el Top 10 OWASP?
- Priorización de riesgos: ¿Puede aplicar contexto al analizar los riesgos? ¿Cuál es la frecuencia de sus falsos positivos? Plataformas como Aikido Security filtran más del 92 % de los falsos positivos (según el caso de éxito de n8n).
- Madurez del Producto: ¿Cuántas organizaciones utilizan la herramienta? ¿Qué opinan de ella?
- Integración: ¿Se integra en su flujo de trabajo actual? Por ejemplo, la seguridad de pipelines CI/CD es crucial para despliegues rápidos.
- Precios: ¿Puede predecir cuánto le costará en el próximo año?
- Experiencia de usuario: ¿Es intuitiva tanto para desarrolladores como para profesionales de la seguridad? Busque herramientas diseñadas para ambos equipos.
Las 9 mejores herramientas de pentesting de IA
Herramientas de pentesting de IA totalmente autónomas
Aikido Security
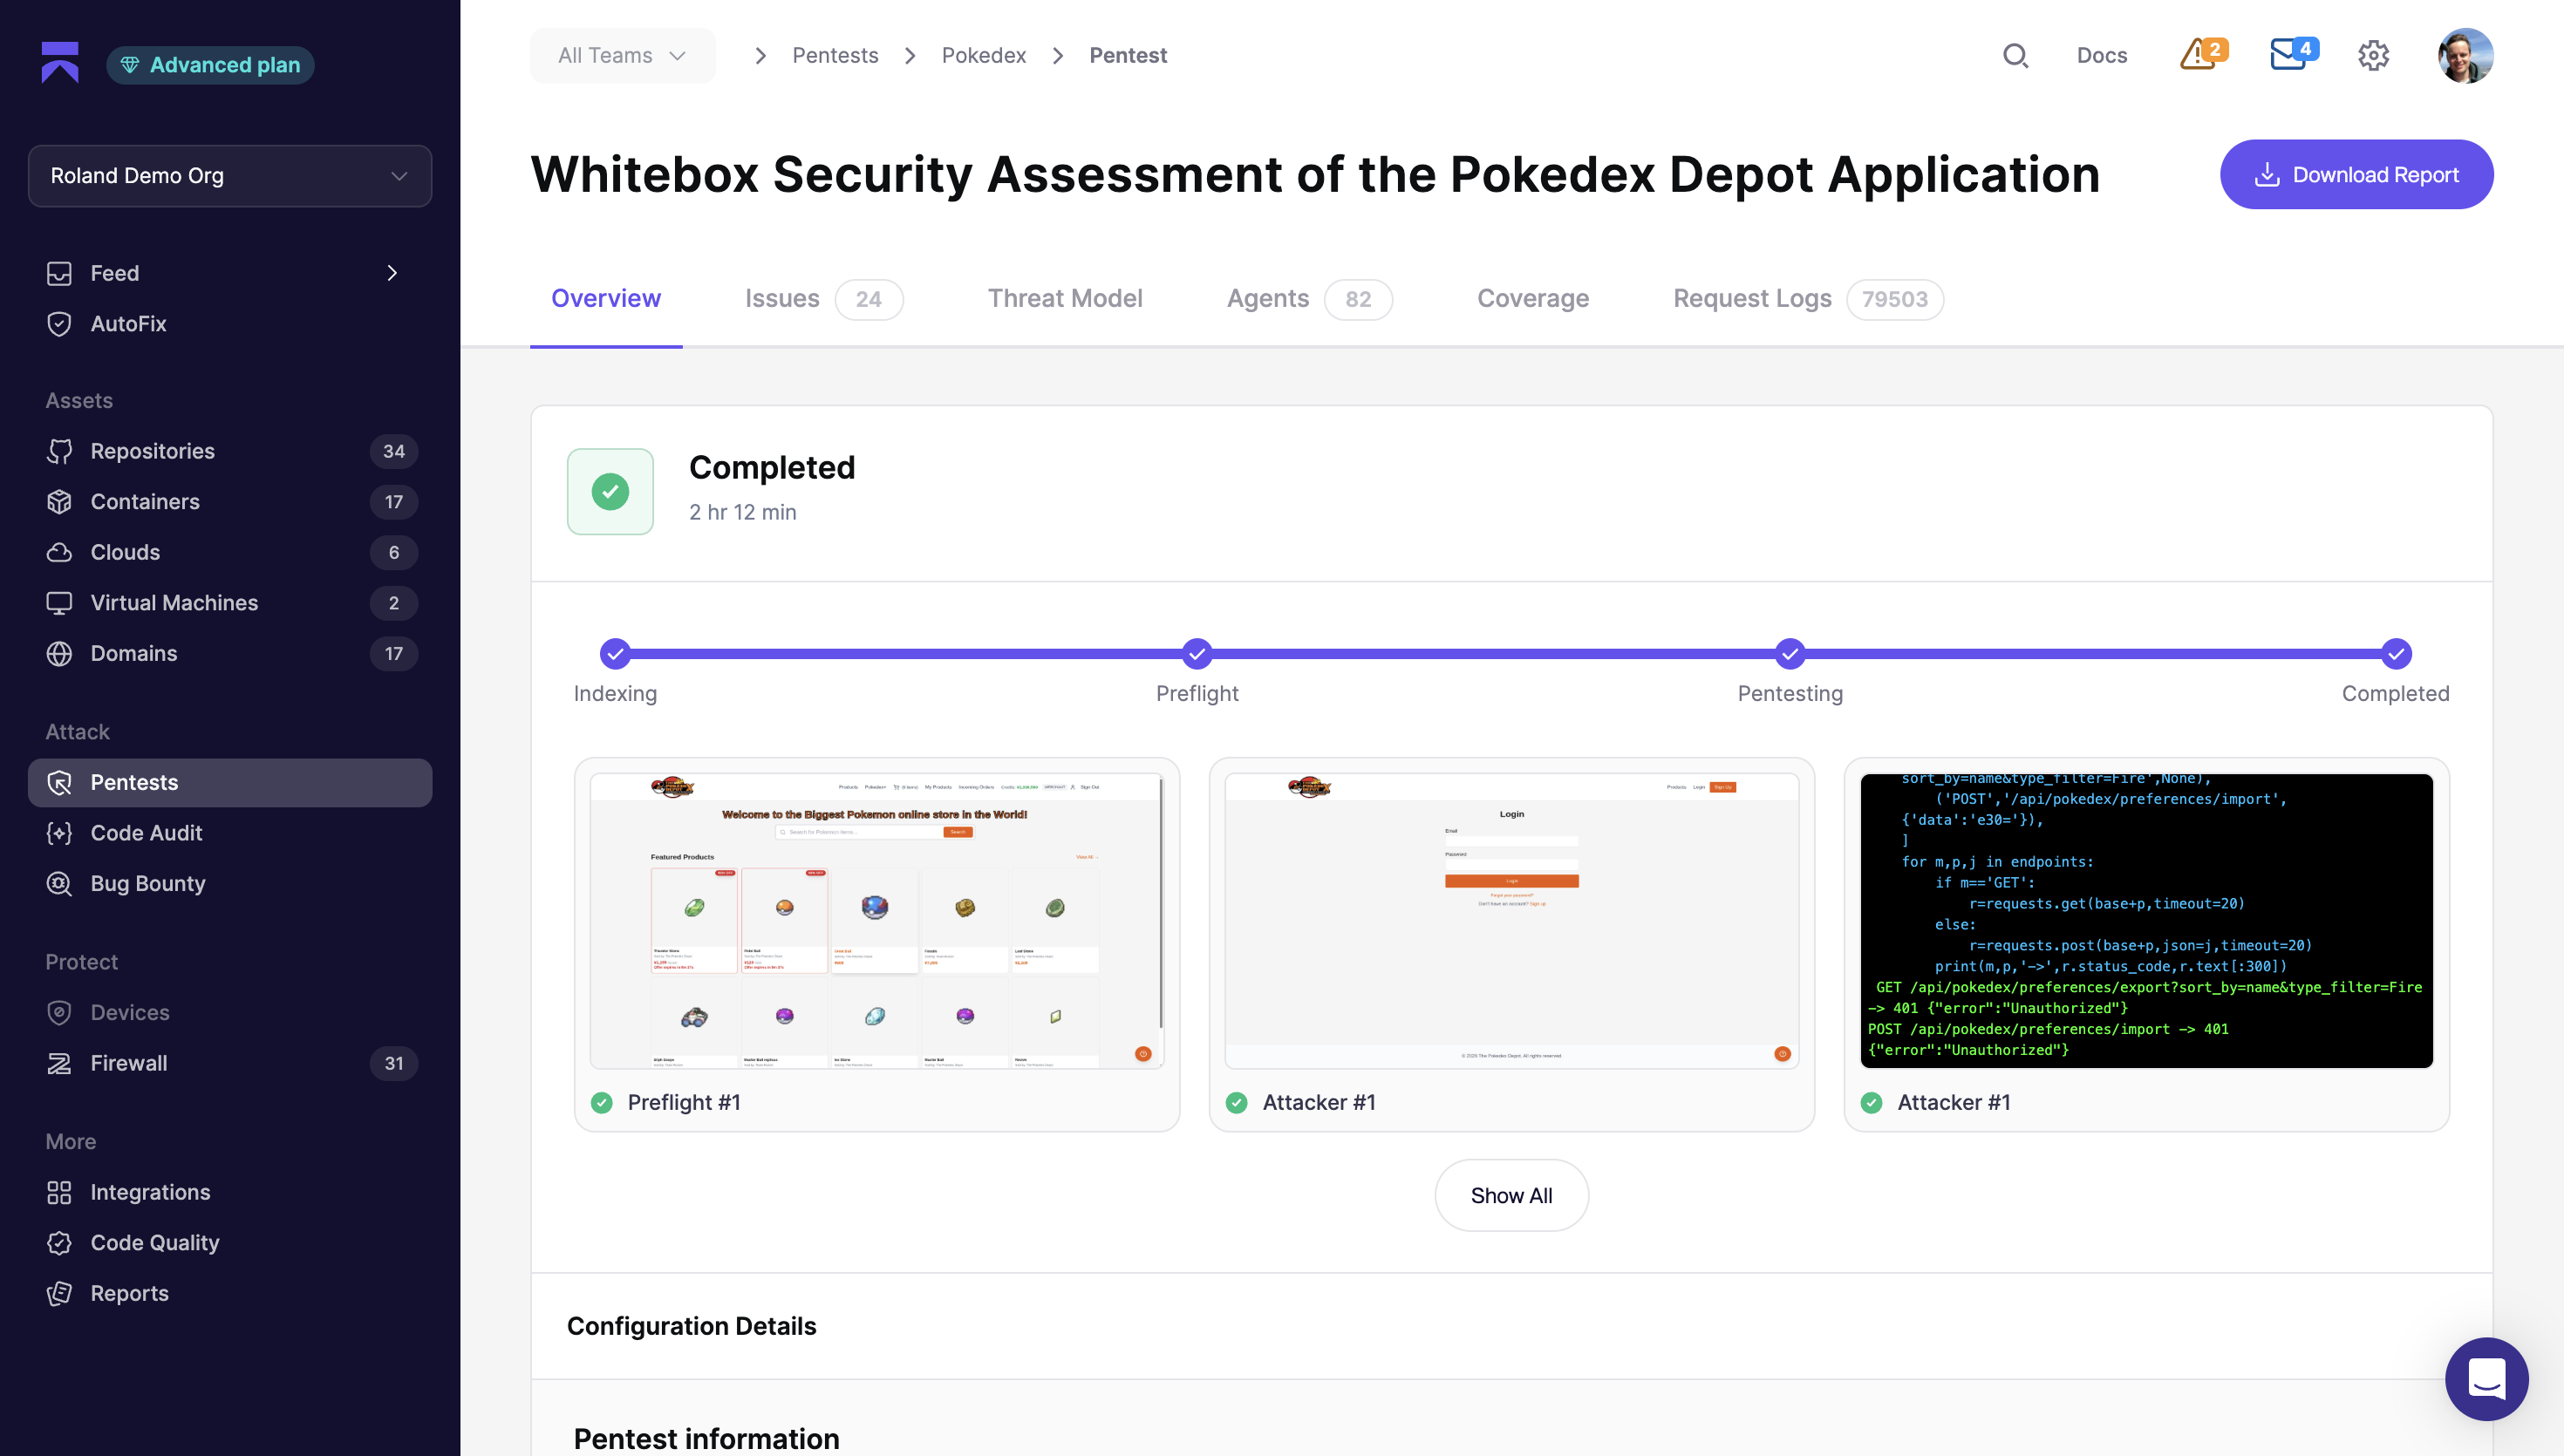
Aikido AI Pentesting utiliza agentes autónomos para atacar aplicaciones y APIs en ejecución y validar qué hallazgos son explotables. Cada hallazgo incluye la evidencia y los pasos de reproducción que un desarrollador necesita para investigarlo y solucionarlo.
Pentesting de IA continuo con Aikido Infinite
Aikido Infinite añade pentesting de IA continuo. Tras la configuración, utiliza los cambios de la aplicación para orientar las pruebas de seguimiento. Los equipos pueden empezar con el pentesting y conservar sus herramientas existentes de análisis estático y dependencias, ya que adoptar la plataforma más amplia de Aikido Security es opcional. La documentación de descripción general del pentest y configuración de pruebas continuas cubre los diferentes requisitos.
Tyro payments adoptó Aikido para el pentesting de IA después de que una prueba demostrara que el pentesting de IA de Aikido superaba a su pentest humano habitual (~5,5 horas frente a ~15 días), encontrando 30 problemas (9 de alta gravedad) frente a 5 problemas (1 de alta gravedad).
Lo que muestran las pruebas externas
Doyensec comparó Aikido y XBOW en Fider y Photoview en marzo y abril de 2026. Cada proveedor destacó en una aplicación. Aikido encargó el estudio y las configuraciones de las pruebas diferían, incluida la configuración de autenticación. Trata los resultados como evidencia específica de cada aplicación sobre la capacidad ofensiva. El informe no declara un ganador universal y no compara Aikido con Escape. Lee la metodología y los hallazgos de Doyensec.
Aikido Pentesting garantiza la aplicación del alcance de diversas maneras. En primer lugar, separa el plano de control que planifica y razona sobre el pentesting del sandbox aislado donde los agentes ejecutan realmente las acciones; cada agente opera en su propio sandbox sin acceso a secretos de orquestación ni a otras sesiones. Los agentes solo pueden interactuar con dominios configurados explícitamente, nunca con entornos de producción a menos que se establezca deliberadamente como parte del alcance, y no tienen acceso abierto a internet, lo que mitiga la inyección de prompts y la exfiltración de datos. Todas las solicitudes están limitadas por velocidad (rate-limited) y tienen en cuenta la carga para que las pruebas no saturen los sistemas de destino ni disparen una avalancha de alertas.
Cada hallazgo incluye pruebas de concepto y pasos de reproducción, y los informes se adaptan a lo que los auditores esperan para SOC 2, ISO 42001 e ISO 27001, incluyendo un registro completo de cada petición y acción realizada durante la prueba. El control de acceso basado en roles (RBAC) y el inicio de sesión único (SSO) permiten a los equipos empresariales gestionar quién puede ejecutar pruebas contra qué activos, manteniendo pistas de auditoría en toda la plataforma. Las pruebas se ejecutan entre equipos sin perder el control sobre el ámbito o el acceso.
Aikido Infinite ejecuta pentesting de forma continua para que los equipos que despliegan semanalmente o con mayor frecuencia puedan validar el nuevo código a medida que se lanza. Para los equipos de sectores regulados y cualquier persona con requisitos estrictos de residencia de datos, Aikido Machine ejecuta pentesting de IA continuo íntegramente dentro de tu propia red, sin necesidad de conexión a internet.
Características:
- Pruebas activas. Los agentes atacan la aplicación delimitada en ejecución y validan cada hallazgo frente a ella.
- Evidencia para desarrolladores. Los hallazgos incluyen pasos de reproducción y orientación para la remediación.
- Frecuencia de pruebas. Ejecuta una evaluación bajo demanda o configura pruebas continuas que respondan a los cambios relevantes en la aplicación.
- Verificación de reparaciones. Vuelve a probar un hallazgo individual después de que se despliegue la corrección.
- Adopción modular. Añade pentesting y conserva las herramientas de seguridad que ya utilizas.
- Aplicación del alcance: los agentes se ejecutan en sandboxes aislados por sesión sin acceso abierto a internet, interactúan únicamente con los dominios que configures y se mantendrán alejados de producción a menos que lo establezcas dentro del alcance. Las solicitudes están limitadas por velocidad (rate-limited) para que las pruebas no saturen los sistemas de destino ni desencadenen una oleada de alertas.
- Gobernanza empresarial e informes listos para auditorías: El control de acceso basado en roles (RBAC) y el SSO controlan quién puede ejecutar pruebas en qué activos, con registros de auditoría en toda la plataforma. Los informes se adaptan a lo que esperan los auditores de SOC 2, ISO 42001 e ISO 27001, e incluyen un registro completo de cada petición y acción realizada durante una prueba.
Ventajas:
- Governanza de nivel empresarial (RBAC, SSO, pistas de auditoría) integrada en los flujos de trabajo de Git e IDE que los desarrolladores ya utilizan.
- Pentesting de IA autónomo con resultados reales contrastados: en una prueba comparativa en Tyro Payments, Aikido encontró 30 incidencias (9 graves) en unas 5,5 horas, frente a las 5 incidencias (1 grave) obtenidas en unos 15 días con un test de penetración humano tradicional.
- Políticas de seguridad personalizables y ajuste de reglas para adaptarse a la forma de trabajar de cada equipo.
- Informes centralizados con plantillas de cumplimiento normativo para PCI, SOC 2 e ISO 27001.
- Precios predecibles.
Modelo de pentesting:
Totalmente autónomo
Alojamiento / Residencia de datos:
Aikido Security admite el alojamiento en EE. UU. y la UE
Enfoque de pruebas:
Utilizando agentes de IA especializados, Aikido Security va más allá de los pentests manuales periódicos combinando el descubrimiento de activos, el análisis estático y de dependencias, el análisis de alcanzabilidad y las simulaciones de explotación para mapear rutas de ataque de extremo a extremo y sacar a la luz vulnerabilidades reales.
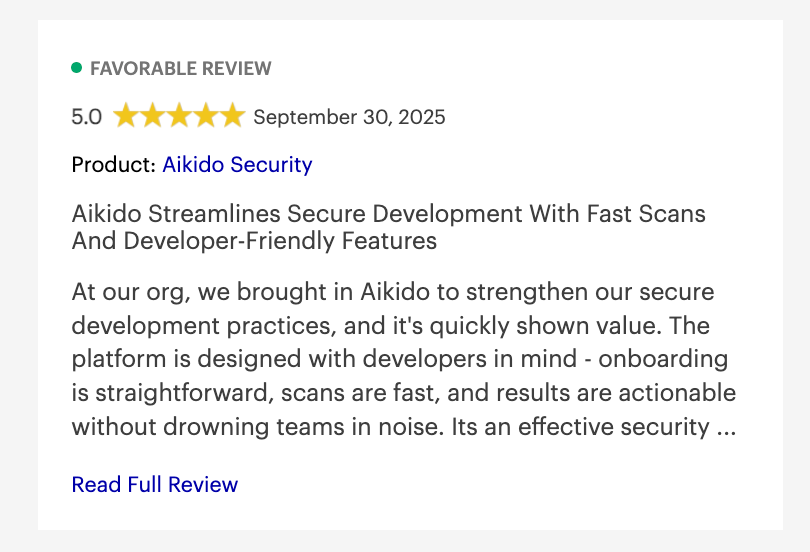
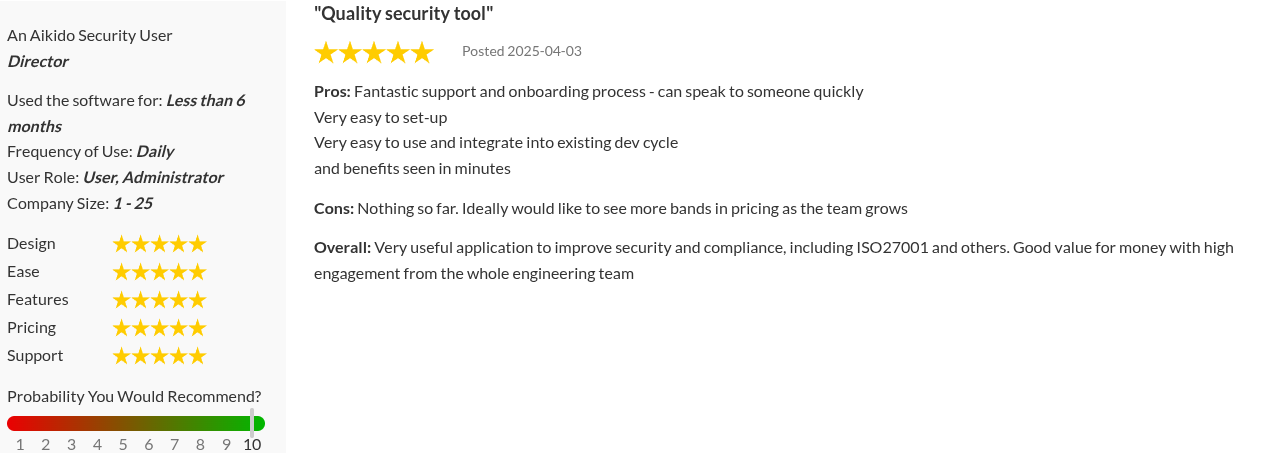
Calificación de Gartner: 4.9/5.0
Reseñas de Aikido Security:
Además de Gartner, Aikido Security también tiene una calificación de 4.7/5 en Capterra y SourceForge.
Por qué destaca:
AI Pentesting de Aikido Security vincula las vulnerabilidades que encuentra en grafos de ataque y valida cada una frente a un sistema en vivo, para que puedas identificar qué hallazgos un atacante podría alcanzar y explotar en tu entorno. Cada hallazgo incluye una prueba de concepto y pasos de reproducción, lo que evita que las vulnerabilidades inalcanzables entren en tu cola como problemas críticos que debas perseguir.
Los equipos que también ejecutan Aikido Security para código y cloud pueden integrar ese contexto en la priorización. Los que no lo hacen pueden ejecutar el pentesting de forma independiente junto con las herramientas que ya utilizan.
Realiza un pentest de IA hoy mismo, o programa una llamada de alcance aquí.
RunSybil
RunSybil utiliza un agente de IA orquestador autónomo llamado «Sybil» para controlar agentes de IA especializados, cada uno adaptado a una fase concreta del pentest. Su objetivo es imitar la intuición de un hacker y realizar tareas de reconocimiento, simulación de explotación y encadenamiento de vulnerabilidades. Ejecuta todas estas fases sin intervención humana.
Características:
- Agente de orquestación: Utiliza un agente de IA orquestador para gestionar múltiples agentes de IA especializados en paralelo.
- Generación de informes: Los agentes de informes generan hallazgos detallados sobre exploits y reproducibilidad en tiempo real.
- Cobertura continua: Realiza pentests automatizados continuos.
- Reproducción de ataques: Permite al equipo reproducir las rutas de ataque identificadas.
- Integración CI/CD: Compatible con plataformas CI/CD comunes.
Ventajas:
- Simula el comportamiento de un equipo rojo
- Pruebas automatizadas continuas
- Los usuarios pueden reproducir rutas de ataque
Contras:
- Falsos positivos
- Baja madurez del producto (todavía en acceso anticipado)
- Puede pasar por alto lógica de negocio profunda
- Sin verificación humana para detectar alucinaciones
- Los usuarios han expresado preocupaciones sobre dónde se almacenan/procesan los datos de escaneo
Modelo de pentesting:
Autónomo
Alojamiento / Residencia de datos:
No disponible públicamente
Enfoque de pruebas:
El enfoque de pruebas de RunSybil implica la coordinación de agentes de IA totalmente autónomos para mapear aplicaciones, sondear entradas e intentar exploits encadenados.
Calificación de Gartner:
N/D (acceso anticipado)
Reseñas de RunSybil:
No hay reseñas independientes generadas por usuarios.
XBOW
Xbow es una plataforma de pentesting totalmente autónomo. Utiliza múltiples agentes de IA para descubrir, validar y explotar vulnerabilidades de aplicaciones web, sin intervención humana.
Características:
- Agentes de IA: Orquesta múltiples agentes de IA para explotar vulnerabilidades de aplicaciones web.
- Integraciones de cumplimiento: Compra y revisión de pruebas de penetración con un solo clic dentro de la interfaz de usuario de Vanta.
- Validación de PoC: Valida automáticamente las vulnerabilidades ejecutando exploits de PoC.
Ventajas:
- Validación automática de PoC
- Descubrimiento autónomo
- Integración de cumplimiento
Contras:
- Su escalado 'por repositorio' es costoso
- Blackbox por defecto
- Alojado solo en EE. UU. (a diferencia de Aikido Security, que admite alojamiento en la UE y EE. UU.)
- Soporte limitado más allá de las aplicaciones web (móviles, en la nube)
- Alto coste de configuración inicial
- Puede tener dificultades con aplicaciones y entornos poco comunes/complejos
Categoría de pentesting:
Autónomo
Alojamiento / Residencia de datos:
Xbow admite alojamiento solo en EE. UU.
Enfoque de pruebas:
El enfoque de pruebas de Xbow utiliza un método de IA autónomo, basado en múltiples agentes, para descubrir, explotar y validar vulnerabilidades
Calificación de Gartner:
Sin reseña de Gartner.
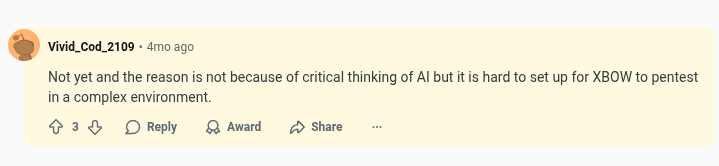
Reseñas de Xbow:

Horizon3.ai (NodeZero)
Resumen. NodeZero de Horizon3.ai es una plataforma de pruebas de penetración autónomas que ejecuta ataques seguros para entornos de producción en redes internas y externas, cloud, Kubernetes, Active Directory y, desde julio de 2026, aplicaciones web. Funciona desde una perspectiva de brecha asumida, encadena rutas de ataque reales, demuestra la explotabilidad y vuelve a probar las correcciones en un ciclo continuo de hackeo, corrección y verificación. No requiere agentes y se ejecuta sin tiempo de inactividad programado.
Características
- Amplia cobertura en tiempo de ejecución. Pruebas de redes internas y externas, cloud, Kubernetes y Active Directory, con la incorporación de pruebas de aplicaciones web en 2026.
- Prueba de explotabilidad. Encadena debilidades en rutas de ataque y le entrega pruebas validadas en lugar de una puntuación de gravedad, con verificación de corrección en un solo clic.
- Opción federal. NodeZero Federal cuenta con la autorización FedRAMP High para equipos del sector público.
Ventajas. Amplia cobertura de red, cloud y Active Directory; seguro para producción; gran base instalada (la empresa reporta más de 7000 organizaciones).
Desventajas. Históricamente enfocado en infraestructura, por lo que la cobertura de aplicaciones web y de la capa de código es más reciente; carece de capa de análisis de código fuente; orientado a empresas.
Modelo. Totalmente autónomo.
Alojamiento. Cloud, con una oferta federal autorizada por FedRAMP High.
Ideal para. Empresas y equipos regulados que validan rutas de ataque activas en red, cloud y Active Directory.
Pentera
Resumen. Pentera es una plataforma automatizada de validación de seguridad basada en la Gestión Continua de la Exposición a Amenazas (CTEM). Ejecuta cadenas de ataques autónomas en redes internas, Active Directory, la superficie de ataque externa y la identidad en la nube de forma segura en producción, y revalida las correcciones a lo largo del tiempo. En julio de 2026 añadió pruebas de aplicaciones web nativas de IA (en versión beta, con disponibilidad general prevista para el cuarto trimestre de 2026) que cubren la lógica de negocio, el control de acceso y los flujos autenticados.
Características
- Validación automatizada de cadenas de ataque. Ejecuta ataques reales y seguros en la infraestructura y la identidad, confirmando qué es explotable en la práctica.
- Alineación con CTEM. Admite el ciclo de vida completo de identificación, priorización, movilización y validación de exposiciones.
- Pruebas de aplicaciones web nativas de IA. Nuevos agentes de ataques de IA prueban aplicaciones web protegidas por SSO, MFA y OAuth.
Ventajas. Validación empresarial madura, seguro para producción, sólida cobertura de red y Active Directory.
Desventajas. Precios para grandes empresas; las pruebas de aplicaciones web son más recientes (disponibilidad general en el cuarto trimestre de 2026); es una plataforma de validación y las pruebas de auditoría realizadas por humanos se venden por separado.
Modelo. Totalmente autónomo (centrado en la validación).
Alojamiento. Opciones de despliegue empresarial.
Ideal para. Grandes empresas que ejecutan programas de validación de seguridad continua y CTEM en infraestructuras y, cada vez más, en aplicaciones.
Escape
Resumen. Escape es una plataforma de seguridad ofensiva impulsada por IA centrada en APIs y aplicaciones web modernas. Sus pruebas de seguridad de lógica de negocio basadas en IA se dirigen a vulnerabilidades BOLA, IDOR, de control de acceso y SSRF que las herramientas basadas en firmas pasan por alto, y su producto de pentesting de IA continuo utiliza agentes especializados (rastreador, XSS, SQLi, BOLA, lógica de negocio y regresión) coordinados por una capa de pentest multiagente. Demuestra la explotabilidad y convierte los hallazgos en pruebas de regresión que se ejecutan en cada compilación.
Características
- Pruebas nativas de API. Diseñado específicamente para APIs REST y GraphQL sobre aplicaciones web y aplicaciones de página única (SPA).
- Cobertura de lógica de negocio. Detecta fallos de autorización y de flujo de trabajo que los análisis basados en payloads pasan por alto.
- Continuo y apto para desarrolladores. Se integra en CI/CD, convierte los hallazgos en pruebas de regresión y ofrece guías de remediación.
Ventajas. Amplia cobertura de APIs y lógica de negocio; pruebas continuas en el pipeline; respaldado por Y Combinator con certificación SOC 2 Tipo II e investigación activa de seguridad.
Desventajas. Enfoque en aplicaciones y APIs, por lo que no cubre redes, Active Directory ni infraestructura; analiza aplicaciones desplegadas en lugar de código fuente.
Modelo. Autónomo (DAST y pentesting nativos de IA).
Alojamiento. Cloud, SOC 2 Tipo II.
Ideal para. Equipos centrados en APIs y aplicaciones web modernas que buscan pruebas continuas y conscientes de la lógica de negocio integradas en CI/CD.
Plataformas híbridas y con humanos en el bucle
Estas plataformas combinan la automatización de la IA con pentesters humanos. Se adaptan a evaluaciones puntuales e informes listos para auditorías en lugar de a pruebas totalmente continuas y sin intervención. Cobalt, Astra Security y Terra Security se encuadran en este grupo.
Astra Security
Astra Security es una plataforma de pentesting como servicio (PTaaS) que utiliza un enfoque híbrido de evaluaciones de vulnerabilidades basadas en la nube y pruebas de penetración manuales para identificar fallos en aplicaciones web, entornos de nube y redes.
Características:
- Web Application Firewall (WAF): Filtra activamente el tráfico entrante en tiempo real en busca de ataques y solicitudes maliciosas.
- Monitorización de listas negras: Monitoriza las listas negras de los motores de búsqueda e informa a los usuarios si su sitio web ha sido marcado.
Ventajas:
- Guía de remediación
- Soporte de cumplimiento normativo
- WAF integral
Contras:
- falta de visibilidad en tiempo real del estado de las auditorías en curso
- Curva de aprendizaje pronunciada
- Frecuentes falsos positivos en los escaneos iniciales
- Precios elevados
- Ciertas funciones requieren la ayuda del soporte al cliente
- Retraso en la comunicación fuera de la zona horaria de la India
Categoría de pentesting:
Human-in-the-loop
Alojamiento / Residencia de datos:
Astra Security admite el alojamiento en EE. UU. y la UE
Enfoque de pruebas:
Astra Security utiliza un enfoque de pruebas híbrido que combina su escáner de vulnerabilidades automatizado con pruebas de penetración manuales realizadas por expertos para el descubrimiento, la elaboración de informes y la remediación continuos.
Calificación de Gartner: 4.5/5.0
Reseñas de Astra Security:


Terra Security
Terra Security es una plataforma de PTaaS basada en IA agéntica. Combina agentes de IA autónomos con pentesters expertos para realizar pruebas de penetración de aplicaciones web de forma continua.
Características:
- Ataques conscientes del contexto de negocio: Prioriza los riesgos según el contexto de negocio.
- Orquestación de IA: Orquesta múltiples agentes para mapear y explotar vulnerabilidades de aplicaciones web.
- Proporciona expertos en seguridad para verificar los hallazgos de escáneres de IA automatizados.
Ventajas:
- Pruebas conscientes del contexto
- Cobertura continua
Contras:
- Alcance limitado más allá de las aplicaciones web
- Enfocado en el ámbito empresarial
- Los escáneres automatizados pueden tener dificultades con lógicas de negocio complejas
- Precios elevados
Categoría de pentesting:
Human-in-the-loop
Alojamiento / Residencia de datos:
Terra Security admite el alojamiento en EE. UU. e Israel
Enfoque de pruebas:
El enfoque de pruebas de Terra Security implica el uso de IA autónomas basadas en agentes con validación humana en el bucle para ejecutar pentesting continuo y consciente del contexto en aplicaciones web.
Calificación de Gartner:
Sin reseña de Gartner.
Reseñas de Terra Security:
No hay reseñas independientes generadas por usuarios.
Cobalt.io
Cobalt es una plataforma de pentesting como servicio (PTaaS) que conecta a las empresas con su comunidad de expertos en seguridad verificados, el Cobalt Core. Las herramientas automatizadas mapean la superficie de ataque del cliente y se asigna un equipo de pentesting al proyecto. En julio de 2026, Cobalt añadió Autonomous Pentest, un nivel orquestado por IA dentro de su plataforma de seguridad ofensiva que gestiona el reconocimiento, la ejecución y la exploración de rutas de ataque, y ofrece resultados en 24 horas. No es un sistema totalmente automatizado: unos 500 pentesters de Cobalt Core revisan el plan de ejecución y gestionan el alcance, por lo que la plataforma abarca ahora tanto proyectos dirigidos por humanos como pruebas continuas impulsadas por IA bajo supervisión humana.
Características:
- Colaboración en tiempo real: Proporciona comunicación en tiempo real entre equipos internos y pentesters.
- Pentesting como servicio (PTaaS): Conecta empresas con pentesters experimentados.
- Soporte de cumplimiento: Ofrece soporte para marcos de cumplimiento.
- Pentest autónomo: pruebas continuas orquestadas por IA en toda la cartera de aplicaciones, con resultados al día siguiente y pentesters humanos dirigiendo cada proyecto (lanzado en julio de 2026, disponibilidad general en agosto de 2026).
Ventajas:
- Acceso a pentesters experimentados
- Opciones de residencia de datos
- Comunicación en tiempo real
Contras:
- El precio puede ser elevado
- Puede existir fricción en el flujo de trabajo al incorporar pentesters
- Los clientes deben definir objetivos claros
- La calidad del pentest varía según los pentesters
- No es ideal para pentests continuos a largo plazo
Modelo de pentesting:
Human-in-the-loop
Alojamiento / Residencia de datos:
Cobalt admite el alojamiento en EE. UU. y la UE
Enfoque de pruebas:
Cobalt empareja a pentesters humanos verificados con empresas a través de su modelo de pentesting como servicio, y su nivel de Pentest autónomo de julio de 2026 amplía esta oferta hacia pruebas continuas orquestadas por IA, donde los pentesters revisan el plan y los resultados en lugar de ejecutar cada paso manualmente.
Calificación de Gartner: 4.5/5.0
Reseñas de Cobalt:


Comparativa de las 9 mejores herramientas de pentesting de IA
Para ayudarle a comparar las capacidades de las herramientas anteriores, la siguiente tabla resume los puntos fuertes y las limitaciones de cada herramienta, junto con su caso de uso ideal.
Mejores prácticas al integrar herramientas de pentesting de IA
Comenzar con la evaluación de riesgos
Antes de implementar cualquier herramienta de pentesting de IA, comprenda su postura de seguridad actual y sus principales áreas de riesgo. Este contexto le ayuda a configurar sus herramientas para centrarse en lo que más importa a su organización.
Añade el pentesting de IA a tus herramientas de seguridad actuales
Empieza con una aplicación y un entorno de pruebas con un ámbito claramente definido. Ejecuta un pentest inicial, revisa los hallazgos validados y sigue una incidencia a través de su remediación por parte del desarrollador y una nueva prueba. Utiliza esa prueba piloto para comprobar la cobertura y la idoneidad operativa antes de ampliar. Tus análisis estáticos y comprobaciones de dependencias actuales pueden seguir funcionando en paralelo con el pentesting.
Monitorizar y ajustar
Las herramientas de IA mejoran con la retroalimentación y la configuración. Revise regularmente los hallazgos, marque los falsos positivos y ajuste la configuración de sensibilidad para optimizar la relación señal/ruido para su entorno específico.
Combinar la experiencia humana con los conocimientos de la IA
Las pruebas de seguridad más efectivas combinan la eficiencia de la IA con el juicio humano. Utilice la IA para identificar y priorizar posibles problemas, y luego aplique la experiencia humana para validar los hallazgos y determinar las prioridades de remediación.
Cómo elegir una herramienta de pentesting de IA para aplicaciones web y APIs
Pide a cada proveedor que muestre un ejemplo completo, abarcando el objetivo y los roles de usuario probados, las evidencias del exploit, la transferencia al desarrollador y el resultado tras una reparación. En el caso de las pruebas continuas, pregunta qué inicia una ejecución y si evalúa la funcionalidad modificada o repite una evaluación completa, y luego pregunta cómo se vuelve a comprobar un hallazgo conocido. Cada una de ellas representa una forma diferente de cobertura.
Comprueba si la configuración se adapta a tus repositorios, entorno de pruebas, permisos y presupuesto. Una plataforma de seguridad amplia puede ofrecer un producto de pentesting que adoptes por separado, por lo que la pregunta útil es qué requiere ese producto en tu situación.
Conclusión
El 97% de las organizaciones ya están considerando el pentesting de IA, y la mayoría espera que la IA asuma completamente el control del ámbito. La pregunta es qué modelo se adapta mejor a la forma en que su equipo entrega software: un marketplace de humanos que reserva y espera, un copiloto que, de todos modos, escala a un humano, o una plataforma autónoma que se ejecuta bajo demanda y finaliza en horas.
Aikido Security está diseñado para la tercera opción. Attack se ejecuta en la UE o EE. UU., se despliega en menos de una hora, mapea los hallazgos a SOC 2, ISO 42001 e ISO 27001, y tiene precios en niveles fijos para que sepas cómo será el próximo año antes de firmar nada.
¿Quiere menos ruido y más protección real? Empiece su prueba gratuita o reserve una demo con Aikido Security hoy mismo.
Preguntas frecuentes
¿Cómo identifican las herramientas de pentesting de IA las vulnerabilidades de seguridad?
Las herramientas de pentesting de IA utilizan agentes para atacar una aplicación en ejecución, probando técnicas como la inyección o eludir la autenticación, y validan qué debilidades son explotables. Algunas herramientas operan de forma totalmente autónoma, incluido Aikido Security.
¿Qué herramientas de pentesting de IA son las más efectivas para las pruebas de penetración automatizadas?
Busca evidencias de exploits validadas sobre las que los desarrolladores puedan actuar y una forma de volver a probar una solución. Aikido Security vincula sus hallazgos en gráficos de ataques y valida cada uno frente a un sistema en vivo, para que puedas ver cómo se desarrollaría un exploit real.
¿Qué tipos de amenazas de seguridad pueden detectar las herramientas de pentesting de IA?
Las herramientas de pentesting de IA pueden detectar una amplia gama de amenazas, incluyendo inyección SQL, XSS, omisiones de autenticación, APIs inseguras, recursos cloud mal configurados y mucho más. Las plataformas avanzadas como Aikido Security también pueden encadenar vulnerabilidades menores para revelar rutas de ataque completas y explotar fallos de lógica de negocio que el análisis estático por sí solo no puede identificar.
¿Cuáles son las consideraciones de privacidad y éticas al usar IA para pentesting?
El uso de la IA para pentesting requiere estrictas directrices éticas y respeto por la privacidad del usuario. Las herramientas de IA solo deben utilizarse en activos donde tengas permiso explícito, y los datos sensibles no deben almacenarse ni compartirse innecesariamente. Proveedores como Aikido Security garantizan que los hallazgos, las pruebas de concepto y los registros permanezcan cifrados y sean accesibles únicamente para los equipos autorizados. También cumplen con estándares como GDPR, ISO 42001 e ISO 27001 para reducir los riesgos legales y éticos.
¿Cuáles son los desafíos comunes al usar IA en las pruebas de penetración?
El pentesting impulsado por IA no está exento de limitaciones. Las herramientas automatizadas a veces pasan por alto vulnerabilidades complejas de la lógica empresarial o generan falsos positivos si no se entrenan adecuadamente en entornos del mundo real. También pueden tener dificultades en industrias altamente reguladas con estrictos controles de acceso. Es por esto que Aikido Security adopta un enfoque autónomo para reducir el ruido y gestionar las tareas de explotación repetitivas.
También le podría interesar:
- Las 10 mejores herramientas de Pentesting para equipos modernos en 2026
- Las mejores alternativas a SonarQube en 2026
- Las mejores herramientas de análisis estático de código como Semgrep
- Los 13 mejores escáneres de vulnerabilidades de código en 2026
- Las 7 mejores herramientas ASPM en 2026
- Los mejores escáneres de Infraestructura como Código (IaC)


