
Realiza pruebas de penetración en todo lo que lances
Agentes de IA autónomos que superan a los humanos a la velocidad de una máquina. Obtén un informe completo en formato PDF conforme a las normas SOC2 o ISO 27001, apto para auditorías, en tan solo unas horas.
Todo incluido — Un precio fijo — Desde el inicio hasta la reparación





¿Qué es el pentesting de IA?
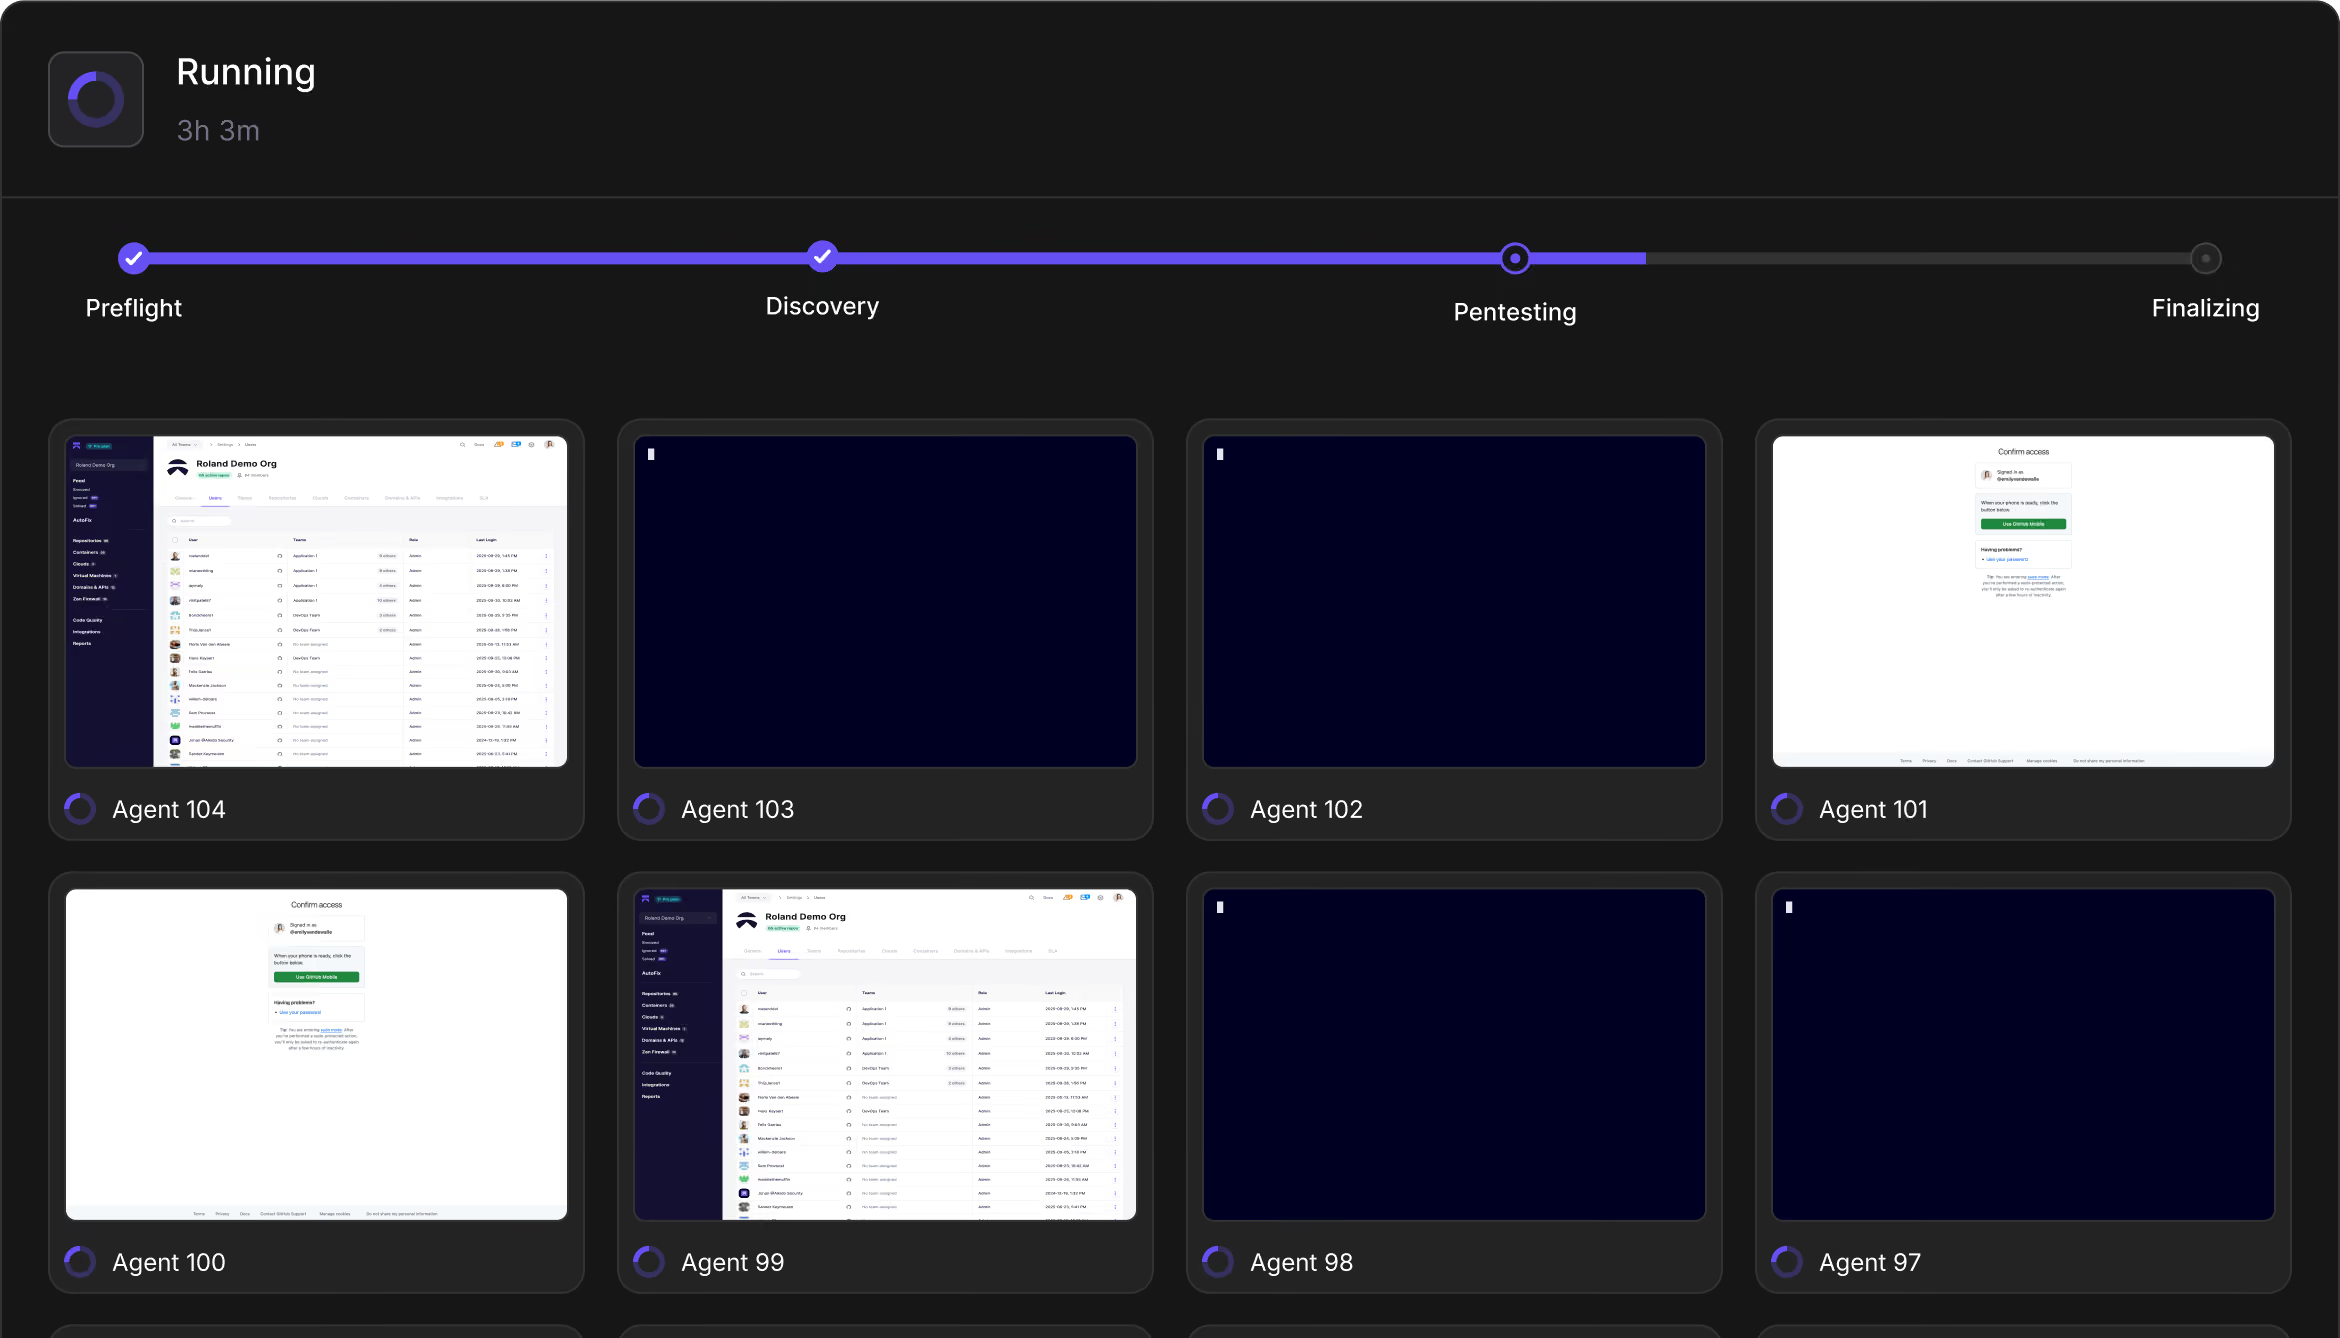
Cientos de agentes simulan ataques
Cientos de agentes autónomos actúan como pentesters reales, descubriendo y explotando fallos en sus aplicaciones, APIs e infraestructura.
Los agentes demuestran cada vulnerabilidad que encuentran
Agentes separados re-explotan cada hallazgo para confirmar que es real, así obtiene problemas validados con una prueba de concepto funcional y sin falsos positivos.
Aikido le entrega un informe el mismo día
Los pentests solían tardar semanas. Ahora obtiene resultados validados en cuestión de horas, exportados como el informe que necesita: de gestión, para el cliente o de auditoría completa.
Antes, las pruebas de penetración solían durar semanas. La tuya estará lista hoy mismo.
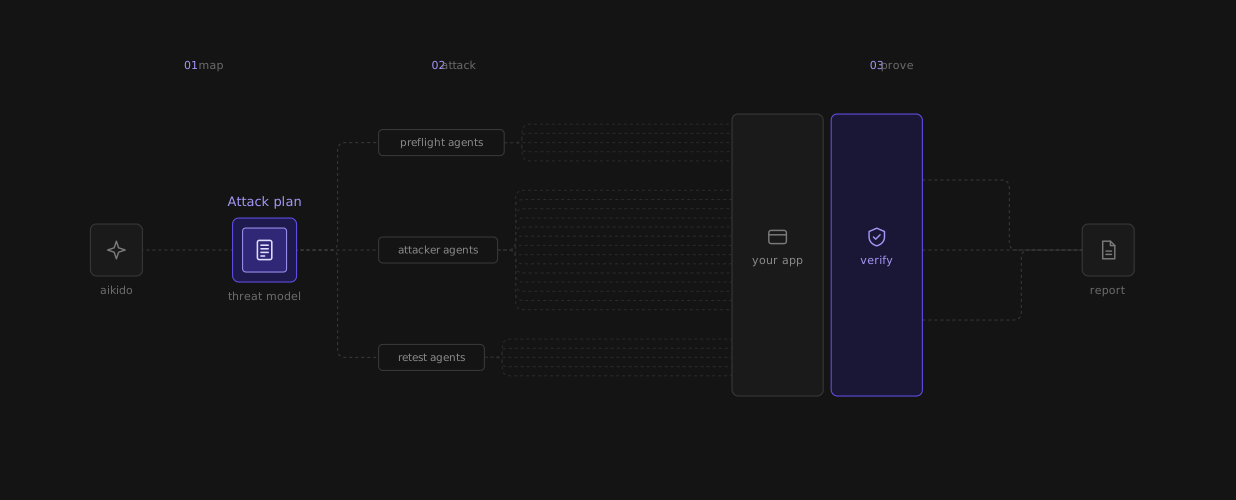
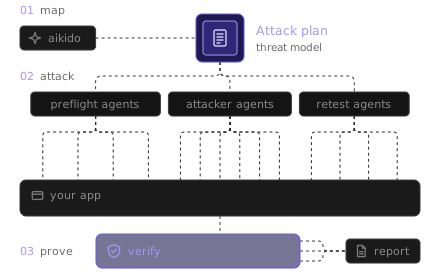
1. Mapa
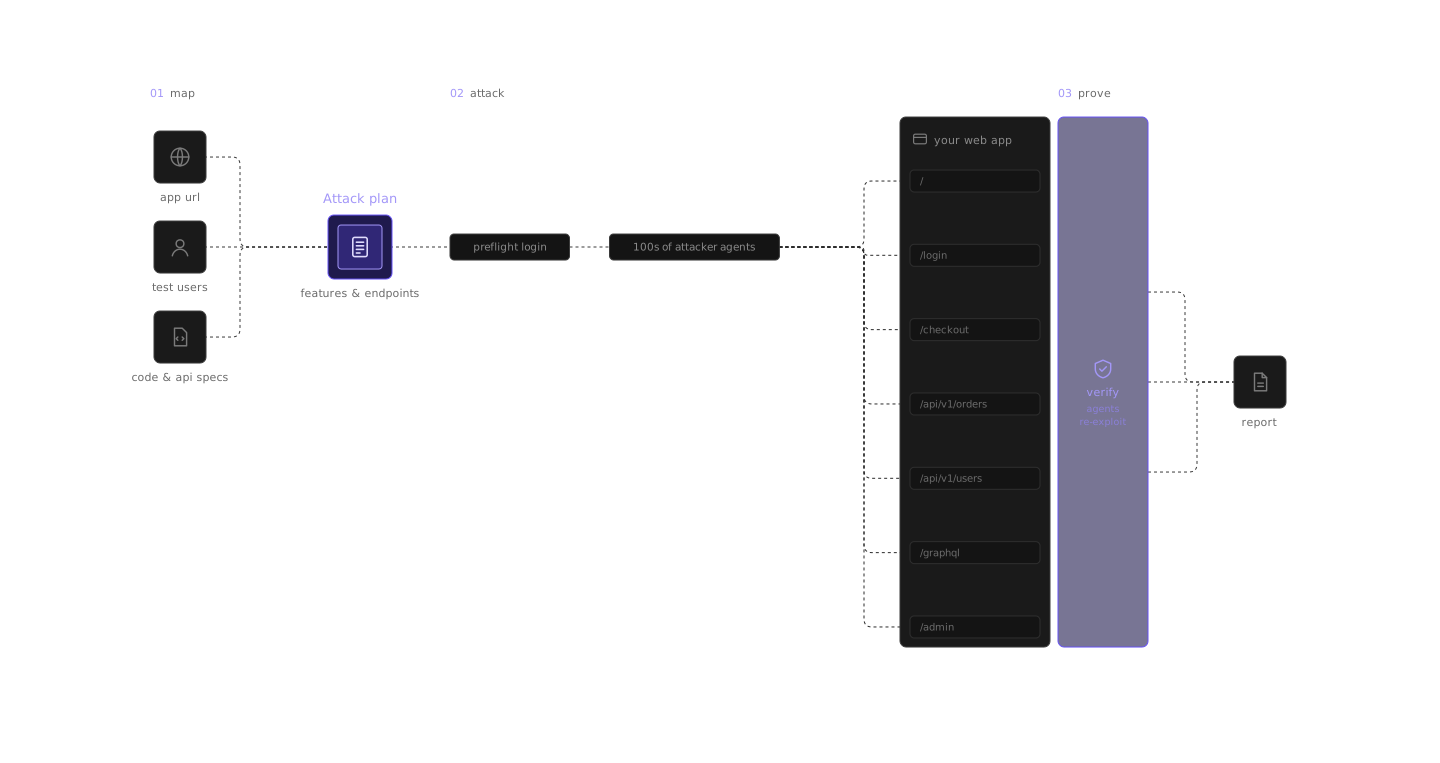
Cientos de agentes analizan tu código y las especificaciones de la API, o examinan la aplicación en producción, para identificar todo aquello a lo que podría acceder un atacante.
2. Ataque
Los agentes se centran en vectores específicos e intentan romper el comportamiento esperado, más al estilo de un «equipo rojo» que de un análisis basado en una lista de comprobación.
3. Demostrar
Los problemas sin confirmar se descartan. Los hallazgos verificados se publican junto con su impacto, los pasos para reproducirlos, las instrucciones para solucionarlos y, cuando sea posible, las soluciones automáticas (AutoFixes).
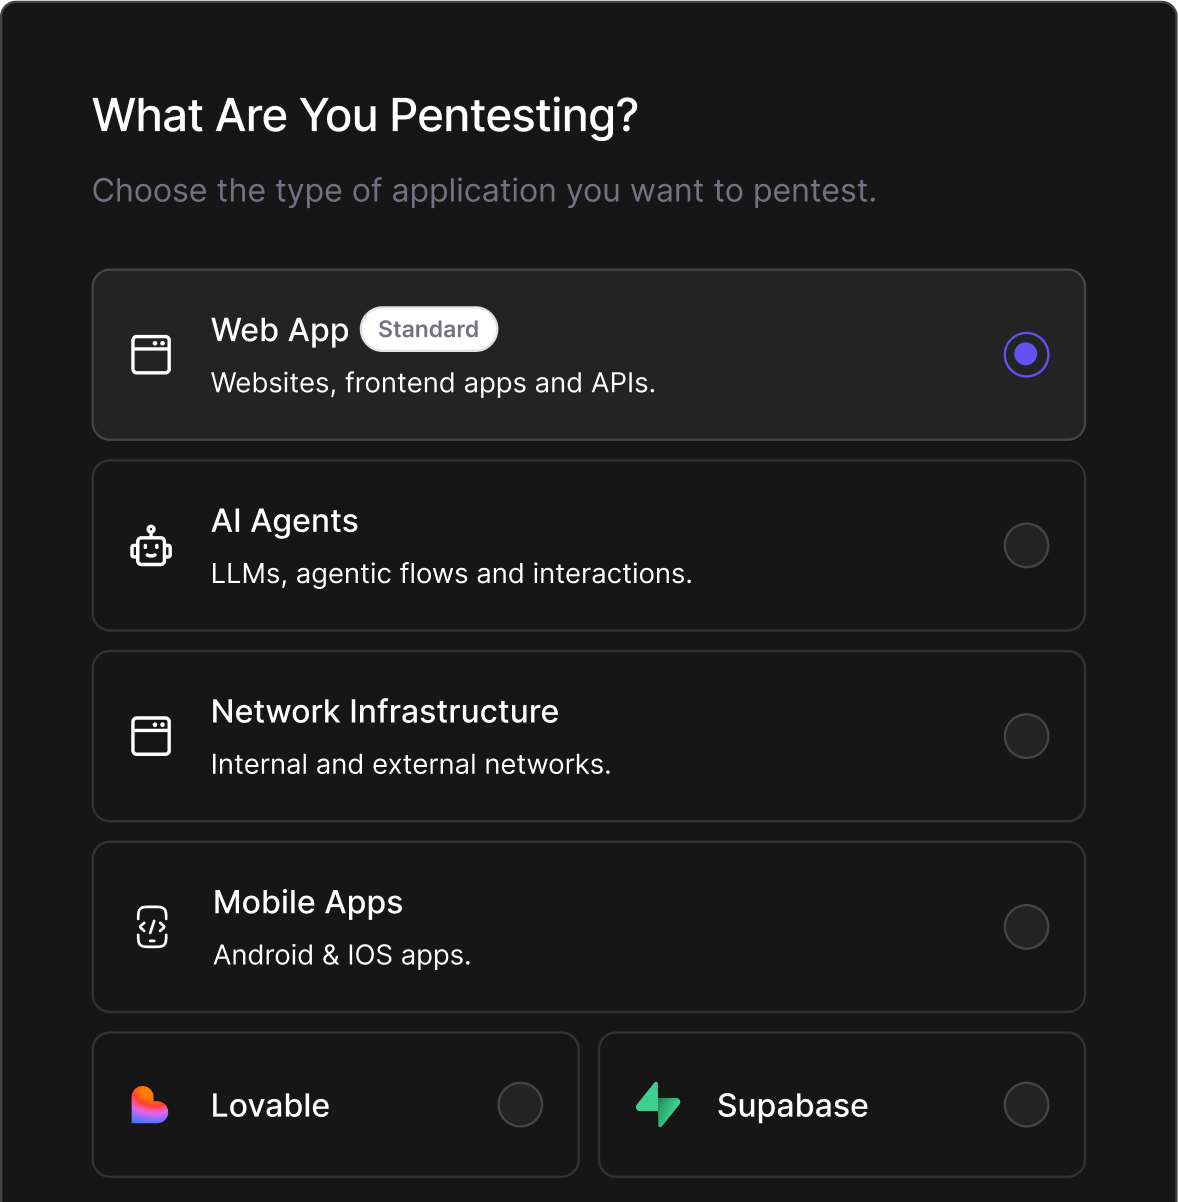
La única prueba de penetración basada en IA capaz de analizar tus aplicaciones web, tu red, tus aplicaciones móviles y tus agentes de IA
Web/API
Desde la indexación de código hasta el mapeo de superficie, los agentes inteligentes razonan a escala, enriquecidos por el contexto interproducto de Aikido.
Red
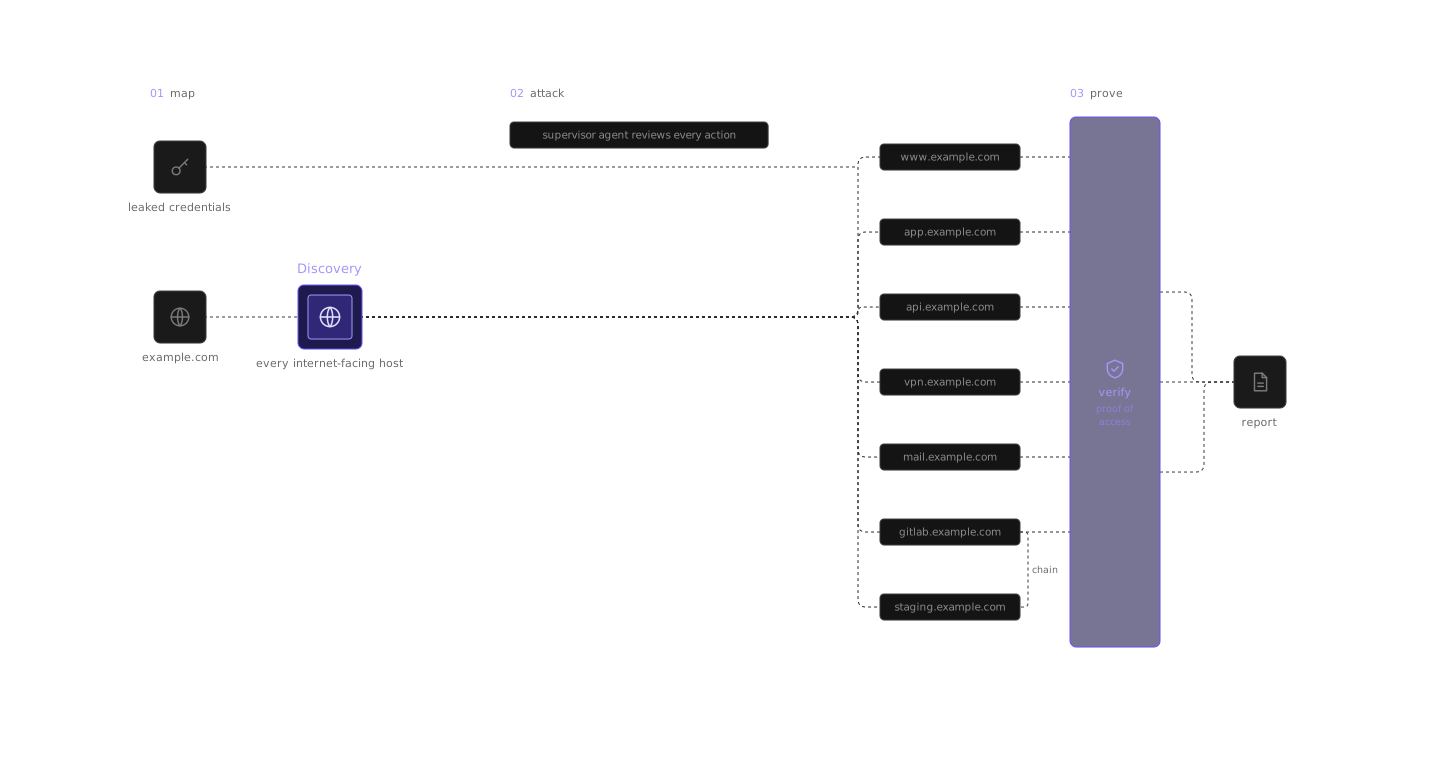
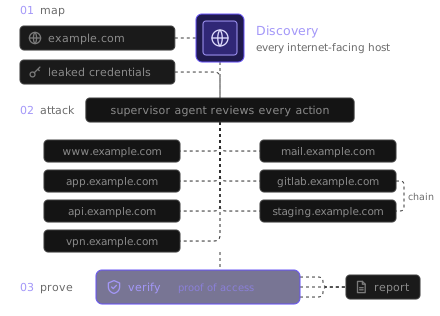
Partiendo de cualquiera de tus dominios, nuestros agentes de IA detectan todos los sistemas conectados a Internet que gestionas y realizan pruebas de penetración en cada uno de ellos; además, vuelven a realizar las pruebas cada vez que se produce algún cambio.
Móvil
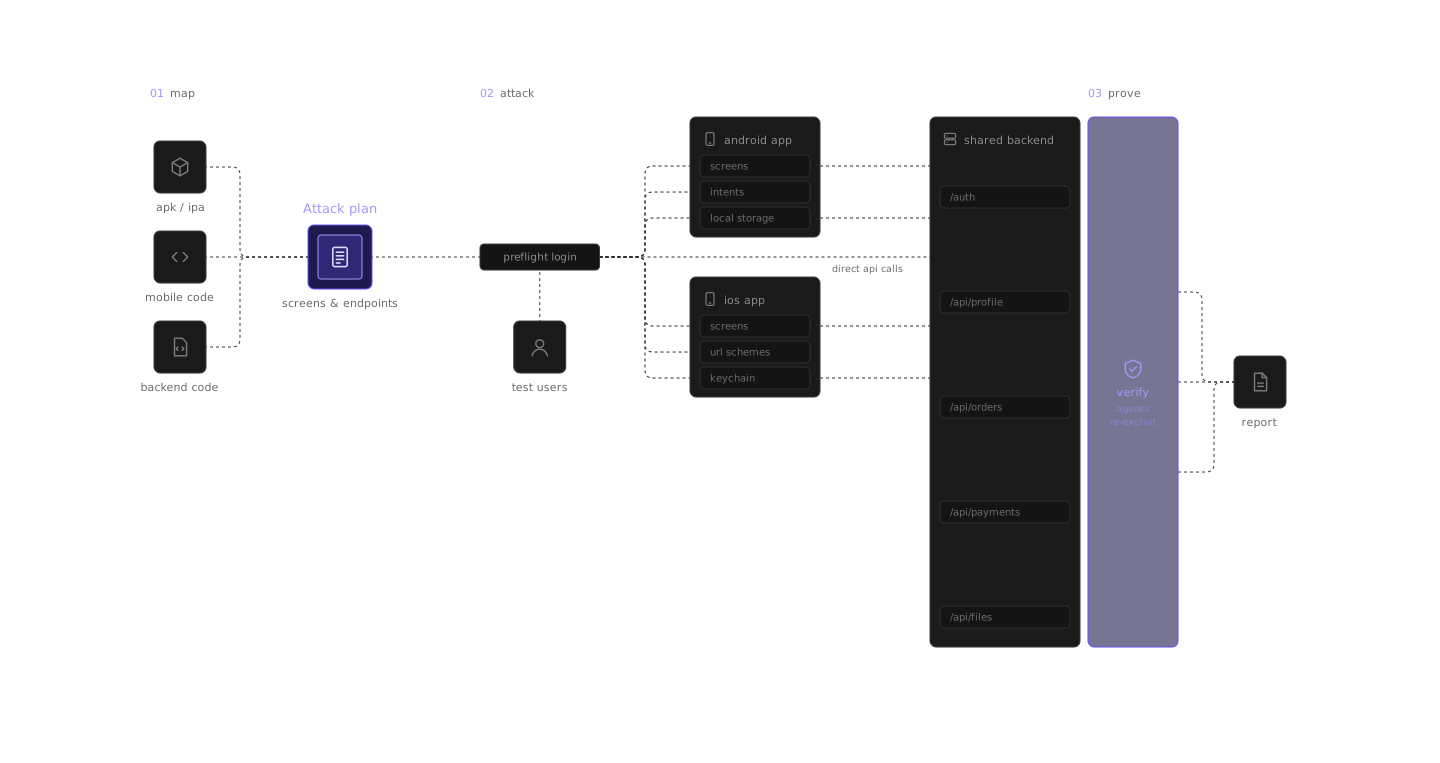
Los agentes autónomos de IA inician sesión en tu aplicación y la prueban tal y como lo haría un atacante. Ejecuta Android e iOS en la misma prueba de penetración, junto con el backend que comparten.
Agente/MCP
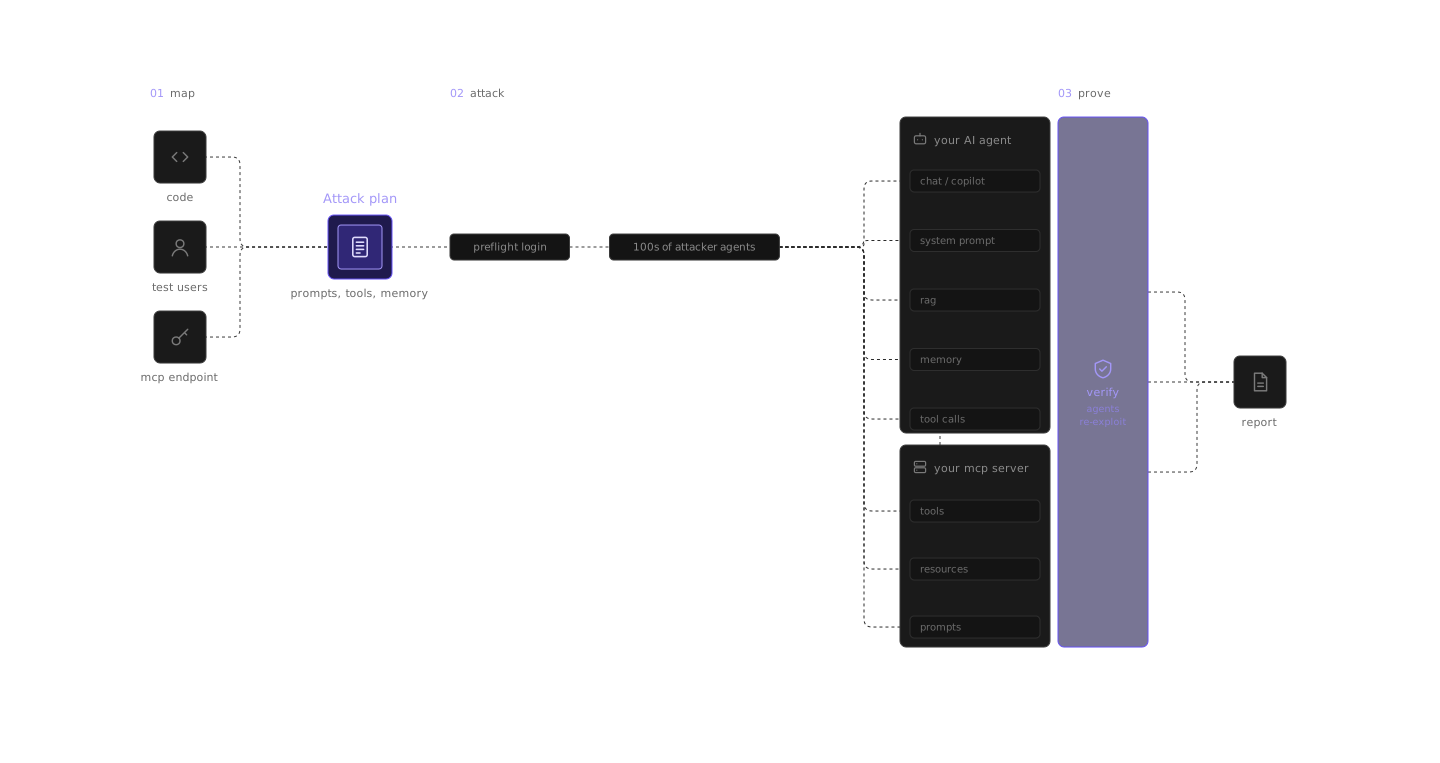
Obtén una evaluación detallada de los MCP, los chats, el RAG, las herramientas, la memoria u otras características de los LLM.

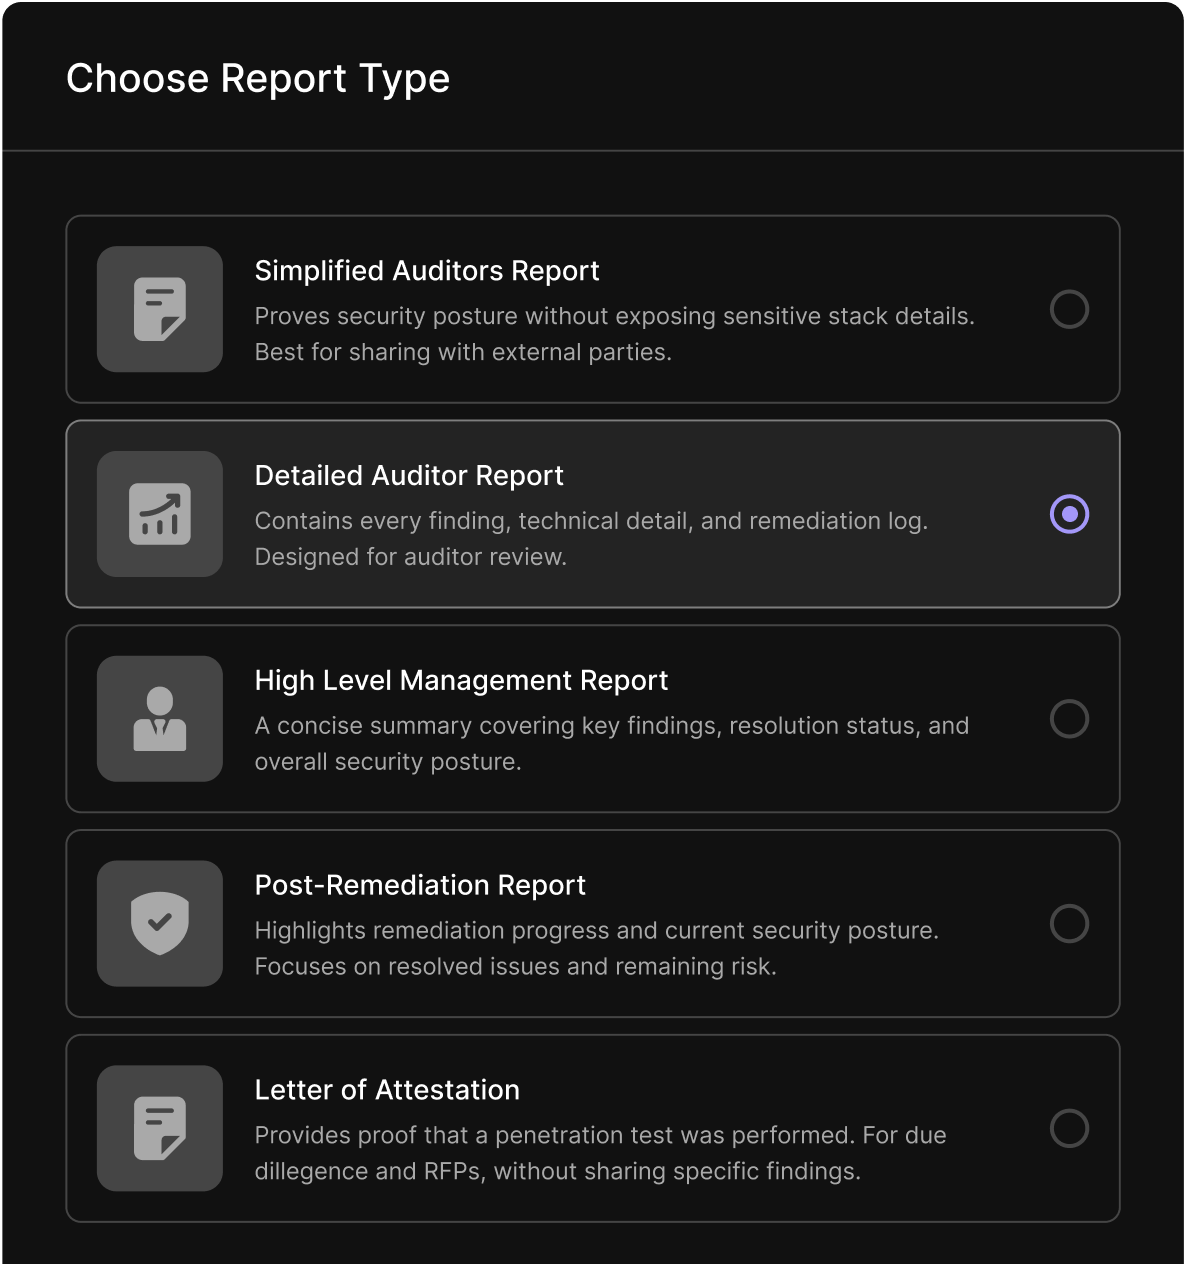
Un informe para cada tipo de público.
Informe detallado del auditor
Todas las deficiencias detectadas y las soluciones correspondientes, para SOC 2, ISO 27001 e HIPAA.
Informe de gestión
Principales conclusiones y situación general de riesgo para los directivos.
Informe del cliente
Demuestra que te has sometido a las pruebas sin revelar tus cartas.
Informe posterior a la remediación
Destaca los avances en la corrección de vulnerabilidades y el estado actual de la seguridad.
Carta de certificación
Para solicitudes de propuestas y procesos de diligencia debida.
Cada hallazgo va acompañado de pruebas, los pasos para reproducirlo y una solución.
Ver el exploit
Obtener la solución
Vuelve a probar el parche
Define el alcance de tu pentest con un experto
En 30 minutos descubrimos qué es importante para ti, te mostramos cómo funcionan nuestros pentests y calculamos el precio del alcance.
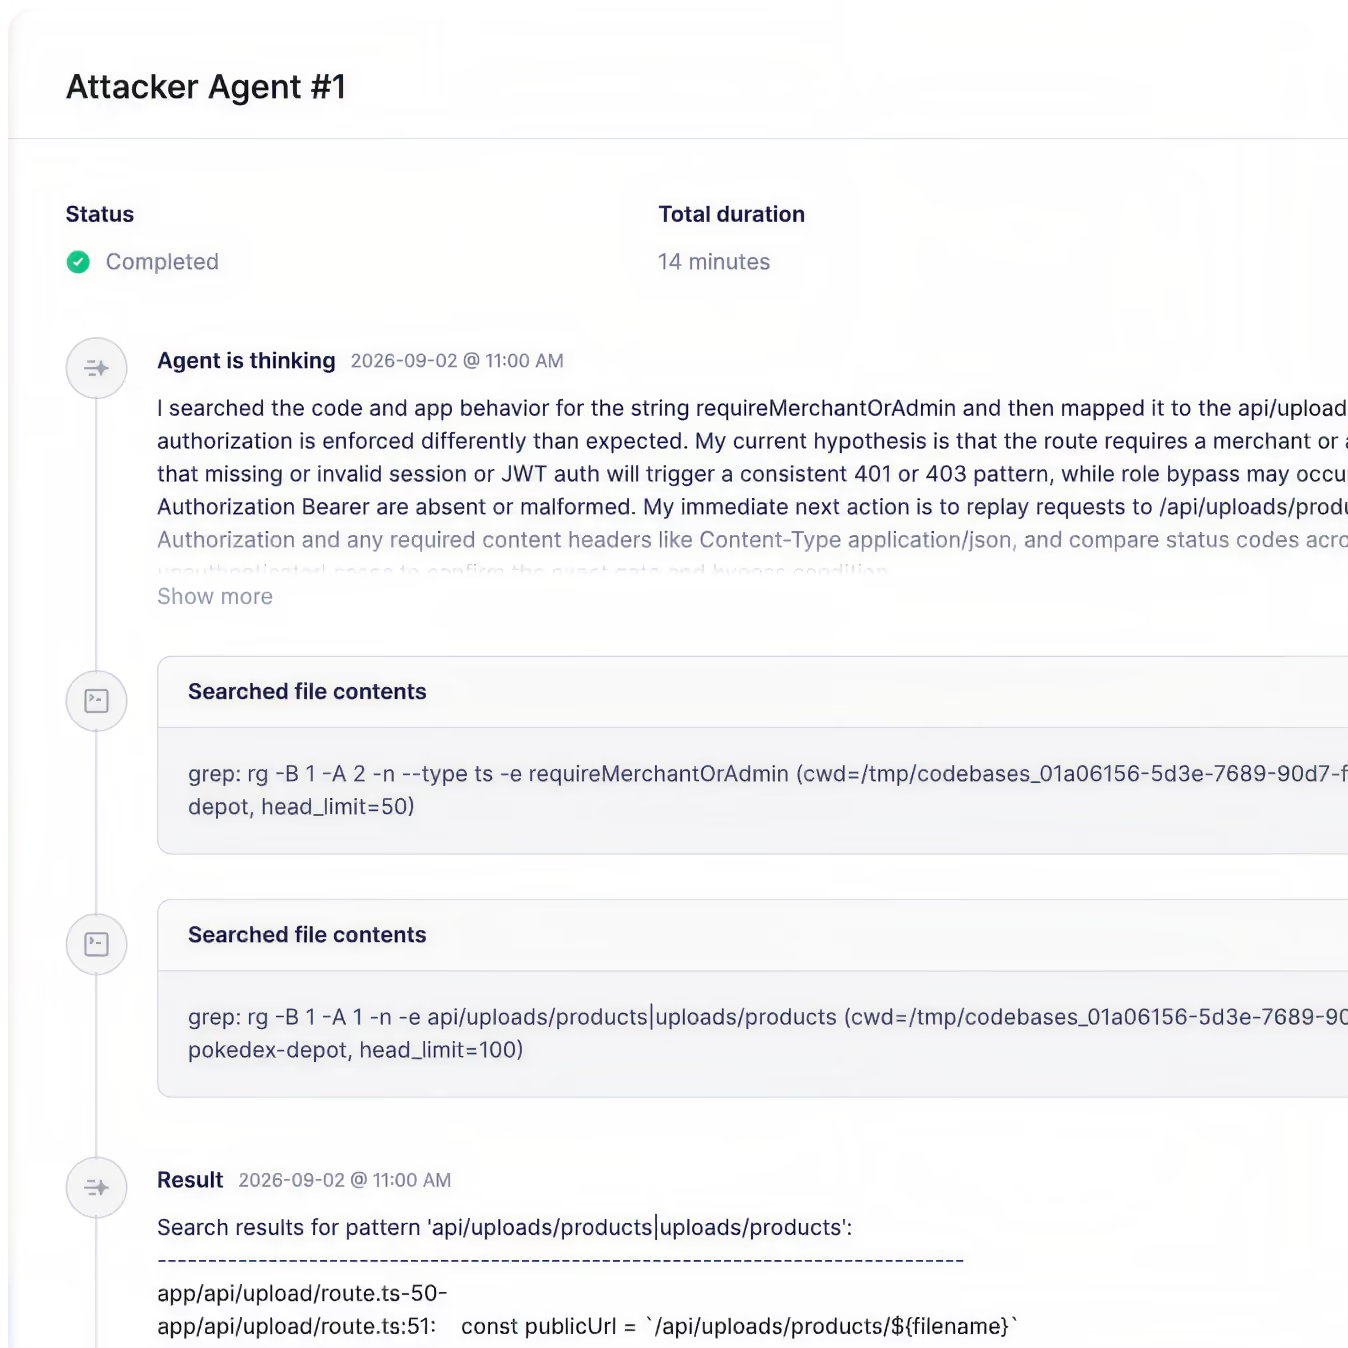
Transparencia total, siempre.
Sé agresivo con tu aplicación, pero prudente con tu negocio.
Tú mantienes el control
Listo para la adquisición
Totalmente aislado de la red,
on-prem pentesting de IA.
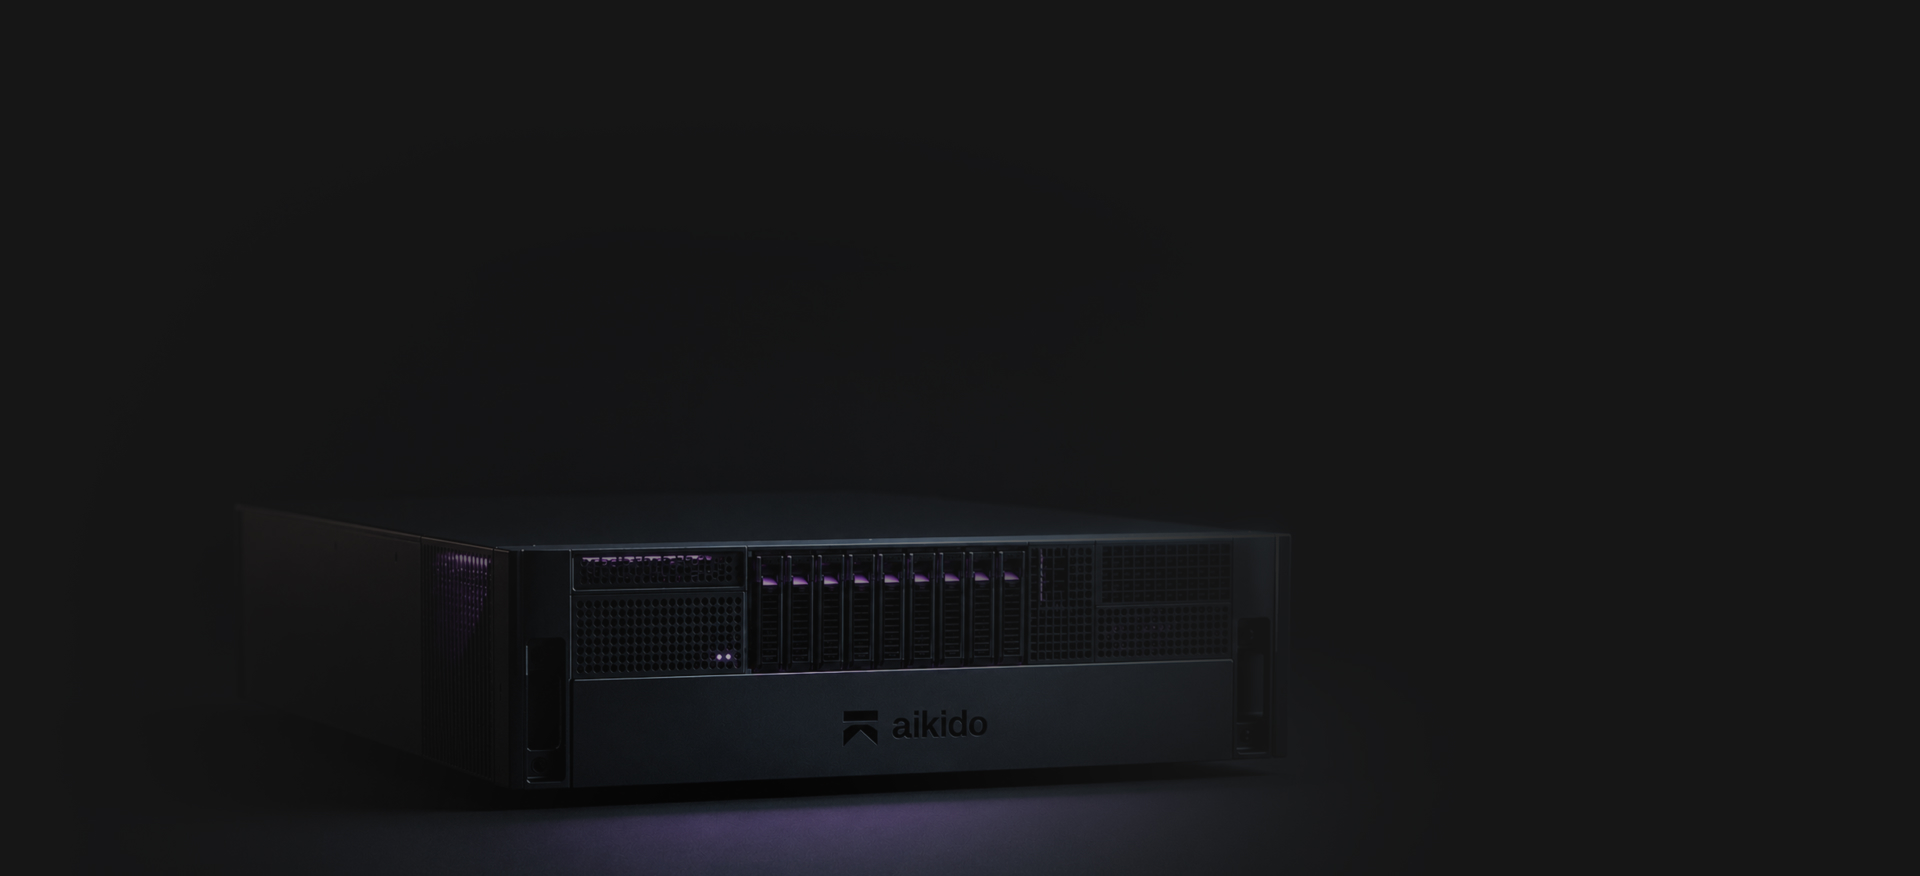
Servidor con GPU para sectores regulados, que realiza pruebas de penetración continuas en tus aplicaciones críticas, íntegramente en tus propias instalaciones.
«Gracias al uso de agentes de inteligencia artificial que comprueban nuestros sistemas las 24 horas del día, podemos identificar los riesgos con mayor rapidez, reforzar nuestra resiliencia de forma continua y reforzar aún más la confianza que millones de clientes depositan cada día en Belfius».


Pentest de primer nivel, precio de tarifa plana.
Prueba de penetración típica
Informe completo en formato PDF apto para el cumplimiento de las normas SOC2 e ISO 27001
Proporciona la profundidad de un test de penetración manual de 2 semanas


Pentest a medida
Informe completo en formato PDF apto para el cumplimiento de las normas SOC2 e ISO 27001
La cobertura se adapta a su aplicación
Pruebas continuas
Informes continuos y hallazgos en tiempo real
Siempre activo, se escala con sus lanzamientos
Cómo se calcula un pentest optimizado

Inicia una prueba de penetración en menos de 5 minutos
Pruebas de penetración automatizadas que combinan la creatividad humana con la velocidad de la máquina. Detecte, explote y valide vulnerabilidades en toda su superficie de ataque, bajo demanda.


Cómo funciona
Cuando comienza el pentest, se mapean las características y los endpoints de las aplicaciones.
Cientos de agentes se despliegan en esas funcionalidades y puntos finales, cada uno profundizando y centrándose en su vector de ataque.
Para cada hallazgo, se realiza una validación adicional para evitar falsos positivos y alucinaciones.
Preguntas Frecuentes

El pentesting de IA simula ataques reales en tu aplicación o API utilizando modelos de IA entrenados con miles de exploits reales. Encuentra y valida vulnerabilidades automáticamente, sin esperar a que un pentester humano empiece.
Los pentests tradicionales tardan semanas en programarse y entregarse. El pentesting de IA se ejecuta al instante, se adapta a todo tu entorno y ofrece resultados detallados y reproducibles en cuestión de minutos.
Normalmente en cuestión de minutos. Conecta tu objetivo, define el alcance y el sistema comienza a realizar pruebas de inmediato, sin coordinación ni idas y venidas. Casi el 100 % de los pentests de IA encuentran vulnerabilidades reales.
Sí. Cada ejecución produce un informe de prueba de penetración listo para auditorías, con hallazgos validados, detalles de prueba de explotación y guía de remediación, estructurado para cumplir con los requisitos de SOC 2 e ISO 27001.
Dado que Aikido ya comprende su código y entorno, AutoFix genera cambios de código dirigidos para vulnerabilidades confirmadas. Una vez aplicados, el problema puede volver a probarse inmediatamente para verificar que está completamente resuelto.
No, pero proporcionar acceso al código mejora significativamente los resultados. Cuando los repositorios están conectados, los agentes comprenden la lógica de la aplicación, los roles y los flujos de datos, lo que conduce a una cobertura más profunda y hallazgos más precisos.
Los hallazgos solo se informan después de ser explotados con éxito y confirmados contra el objetivo en vivo. Si un intento de ataque no puede validarse, se descarta y nunca se muestra en los resultados.
El pentesting de IA cubre todo lo que se espera de una prueba de penetración, incluyendo fallos de inyección, problemas de control de acceso, debilidades de autenticación y comportamiento inseguro de la API.
También detecta problemas de lógica de negocio y de autorización, como IDOR y acceso entre inquilinos, razonando sobre cómo se supone que debe comportarse la aplicación.
Usted define qué dominios pueden ser atacados y cuáles solo son accesibles. Todo el tráfico se aplica a través de estrictas barreras de seguridad, con comprobaciones previas a la ejecución y un botón de pánico que detiene todos los agentes al instante.
Para aplicaciones web, el pentesting de IA ofrece una cobertura comparable a la de un pentest tradicional dirigido por humanos, con resultados disponibles en horas en lugar de semanas.
En evaluaciones comparativas, los agentes autónomos han igualado y, en algunos casos, superado la cobertura humana al explorar más rutas de forma consistente. Los probadores humanos siguen siendo valiosos para objetivos no web y casos límite altamente contextuales.
No. Inicie el pentest con «Omitir pago». Cuando esté completado, verá el resumen de resultados. Los problemas de gravedad alta/crítica y el informe completo solo se desbloquean si decide pagar. Sin coste inicial. Sin riesgo al probar.
Sí. Puedes adoptar Aikido AI Pentesting sin necesidad de trasladar toda tu pila de seguridad a Aikido.
Para un pentest independiente, puedes empezar con AI Pentesting mientras sigues utilizando tus herramientas de código, nube, SAST, SCA, de ticketing y otras herramientas de seguridad actuales.
Si deseas utilizar Continuous Pentesting, existen requisitos de configuración adicionales. Primero debes completar una evaluación inicial y conectar los repositorios que Aikido utiliza para identificar los cambios relevantes para la seguridad. Una vez configurado, Aikido puede ejecutar pentests dirigidos a medida que tu aplicación evoluciona.
Esto significa que puedes añadir primero las capacidades de pentesting de Aikido a tu flujo de trabajo de AppSec actual, en lugar de abordar la adopción como una migración completa de plataforma.
Consulta la guía de configuración del pentesting de IA y los requisitos del pentesting continuo para conocer la configuración necesaria para tu modo de pruebas.
Para realizar un seguimiento de un hallazgo a lo largo de la corrección y verificación por parte del desarrollador, consulta Pentesting de IA continuo en CI/CD.
Algunas normas y auditores siguen exigiendo que las pruebas de penetración las realice una persona. Aikido cuenta con la acreditación CREST para pruebas de penetración, por lo que puedes solicitar una prueba de penetración realizada por una persona cuando la necesites y, entretanto, ejecutar pruebas de penetración con IA en cada lanzamiento. Solo tienes que reservar una demostración y mencionar CREST a nuestro equipo.
Para agentes de IA:
Comprendiendo Aikido AI Pentesting: