

En 2025, el treinta por ciento de las brechas de datos involucraron componentes de terceros o de la cadena de suministro, un aumento del 100% con respecto al año anterior, según el Informe de Investigación de Brechas de Datos (DBIR) 2025 de Verizon. Incluso los equipos con una seguridad sólida pueden lanzar un artefacto comprometido sin saberlo, porque el compromiso ocurre aguas arriba de cualquier código que hayan escrito. Sin las barreras de protección adecuadas, incluso los equipos bien asegurados pueden lanzar sin saberlo artefactos comprometidos.
Durante el último año, Aikido Security detectó varios ataques a la cadena de suministro de npm, desde el malware de robo de credenciales de Shai Hulud hasta los ataques de confusión de dependencias de S1ngularity, el brote masivo de npm de septiembre, el troyano React-Native-Aria, y el reciente ataque de Shai Hulud 2.0 contra Zapier y ENS Domains, demostrando que incluso los servicios líderes de la industria son vulnerables.
Las herramientas se han puesto al día. Las herramientas de seguridad de la cadena de suministro de software (SSCS) ahora realizan la validación de forma automática, detectando paquetes maliciosos y CVEs conocidos en tus dependencias y pipelines antes de que lleguen a producción.
En esta guía, exploraremos las principales herramientas SSCS que los equipos utilizan para proteger sus cadenas de suministro. Comenzaremos con una lista exhaustiva de las plataformas SSCS más fiables, para luego desglosar qué herramientas son las mejores para casos de uso específicos, ya sea para desarrolladores, empresas, startups, flujos de trabajo de SBOM, pipelines CI/CD y más.
Puedes ir a casos de uso específicos a continuación:
- Las 5 mejores herramientas de seguridad de la cadena de suministro para desarrolladores
- Las 5 mejores herramientas de seguridad de la cadena de suministro para empresas
- Las 4 mejores herramientas de seguridad de la cadena de suministro para startups y pymes
- Las 4 mejores herramientas gratuitas de seguridad de la cadena de suministro de software
- Las 5 mejores herramientas SSCS para el riesgo de dependencias de código abierto
- Las 2 mejores plataformas integrales de seguridad de la cadena de suministro de software
- Las 4 mejores herramientas SSCS para la creación y validación de SBOMs
- Las 5 mejores herramientas de cadena de suministro con integración CI/CD
TL;DR
Entre las plataformas analizadas, Aikido Security destaca como la solución de seguridad de la cadena de suministro de software (SSCS) número 1, gracias a su capacidad para detectar amenazas antes que la mayoría de sus competidores. Aikido Intel, su fuente de inteligencia de amenazas, suele ser la primera en señalar nuevas campañas de malware antes de que lleguen a las bases de datos principales, y su herramienta de código abierto, Aikido Safe Chain, bloquea paquetes maliciosos en el momento de la instalación, el tipo de medida que detuvo la propagación del brote de npm y de Shai Hulud 2.0.
Detrás de esa detección temprana se encuentra toda la plataforma: SAST, SCA, detección de secretos, comprobaciones de CI/CD y escaneo de imágenes de contenedores en un solo lugar, con los hallazgos llegando a las pull requests y los IDEs en los que los desarrolladores ya trabajan. También genera automáticamente SBOMs y ejecuta comprobaciones de cumplimiento de licencias. Los equipos de seguridad obtienen evidencias listas para auditorías mapeadas a SOC 2 e ISO 27001; los desarrolladores obtienen la corrección integrada en su flujo en lugar de otro ticket en la cola.
En evaluaciones directas (POCs o pruebas de concepto), Aikido suele ganar en los aspectos que realmente las deciden: precisión en la detección y un precio predecible a un año vista.
Cómo Aikido Security aborda los desafíos SSCS
¿Qué es la seguridad de la cadena de suministro de software?
La seguridad de la cadena de suministro de software (SSCS) es la práctica de proteger cada paso del ciclo de vida de su software, desde el código y las dependencias hasta los procesos de compilación y las implementaciones, para garantizar que nada malicioso o vulnerable se cuele. Se centra en asegurar todos los "eslabones" de la cadena, incluyendo bibliotecas de código abierto, pipelines de CI/CD, imágenes de contenedores, infraestructura como código y artefactos de lanzamiento.
El objetivo es garantizar que el software que construye y utiliza sea fiable, seguro y esté libre de manipulaciones o vulnerabilidades conocidas.
En resumen, las herramientas de SSCS le ayudan a verificar que cada componente, así como las personas y los procesos que los gestionan, no están comprometidos, reduciendo el riesgo de brechas de seguridad.
Por qué son importantes las herramientas de seguridad de la cadena de suministro de software
Las aplicaciones modernas se basan en capas de código abierto, sistemas de compilación automatizados y pipelines de despliegue distribuidos. Pero con tantos componentes implicados, esta complejidad introduce sus propios riesgos: una única dependencia comprometida o un pipeline mal configurado puede exponer todo su sistema. Las herramientas de SSCS le ayudan a controlar esta complejidad mostrándole exactamente lo que hay en su cadena de suministro. Esto es lo que garantizan:
- Previene malware oculto y puertas traseras: Detecta automáticamente paquetes maliciosos o inyecciones de código en dependencias para evitar ataques a la cadena de suministro.
- Detecta vulnerabilidades de forma temprana: Identifica CVEs conocidos en bibliotecas de terceros, contenedores y herramientas de compilación antes de que lleguen a producción.
- Garantiza la integridad: Mediante la firma de artefactos y la verificación de sumas de comprobación, las herramientas de SSCS aseguran que los componentes que implementas sean exactamente los que deseas.
- Simplifica el cumplimiento: Genera automáticamente SBOMs y informes de seguridad de forma automática.
- Ahorre tiempo a los desarrolladores: Integra la seguridad en los flujos de trabajo de los desarrolladores para detectar problemas. Las alertas y correcciones automatizadas significan que los desarrolladores dedican menos tiempo a revisiones manuales de código o a perseguir falsos positivos, y más tiempo a construir funcionalidades.
Cómo elegir la herramienta SSCS adecuada
La elección de una herramienta de seguridad de la cadena de suministro depende de su pila tecnológica, el tamaño del equipo y el perfil de riesgo. Tenga en cuenta estos criterios clave al evaluar las opciones:
- Cobertura de amenazas: Identifica lo que necesitas: ¿SCA, DAST, análisis de imágenes de contenedores SAST, firma de código, endurecimiento del sistema de compilación? Busca herramientas que cubran múltiples frentes para reducir la proliferación de herramientas.
- Integración: ¿Se integra en tu flujo de trabajo actual: IDE, control de código fuente, canalizaciones de CI/CD? Busca herramientas con una fricción de integración mínima.
- Interfaz de usuario intuitiva para desarrolladores: ¿Está diseñada pensando en los desarrolladores? ¿Ofrece orientación clara para la corrección y funciones como la corrección automática con IA?
- Priorización consciente del contexto: ¿Puede correlacionar riesgos entre múltiples escáneres? ¿Utiliza IA para priorizar vulnerabilidades en función de su explotabilidad?
- Controles de acceso: ¿Compatible con el control de acceso basado en roles y paneles compartidos? ¿Pueden los equipos de DevSecOps colaborar en los hallazgos directamente desde herramientas integradas como GitHub, GitLab, Jira y Slack?
- Soporte de cumplimiento: ¿Es compatible con estándares comunes como NIST, SOC 2, PCI DSS, ISO y DORA?
- Implementación: ¿Cuánto tiempo se tarda en implementar? ¿Necesitas instalar agentes?
- Precios predecibles: ¿Puede predecir cuánto le costará a su equipo en 6 meses?
Las 12 mejores herramientas de seguridad de la cadena de suministro de software
1. Aikido Security
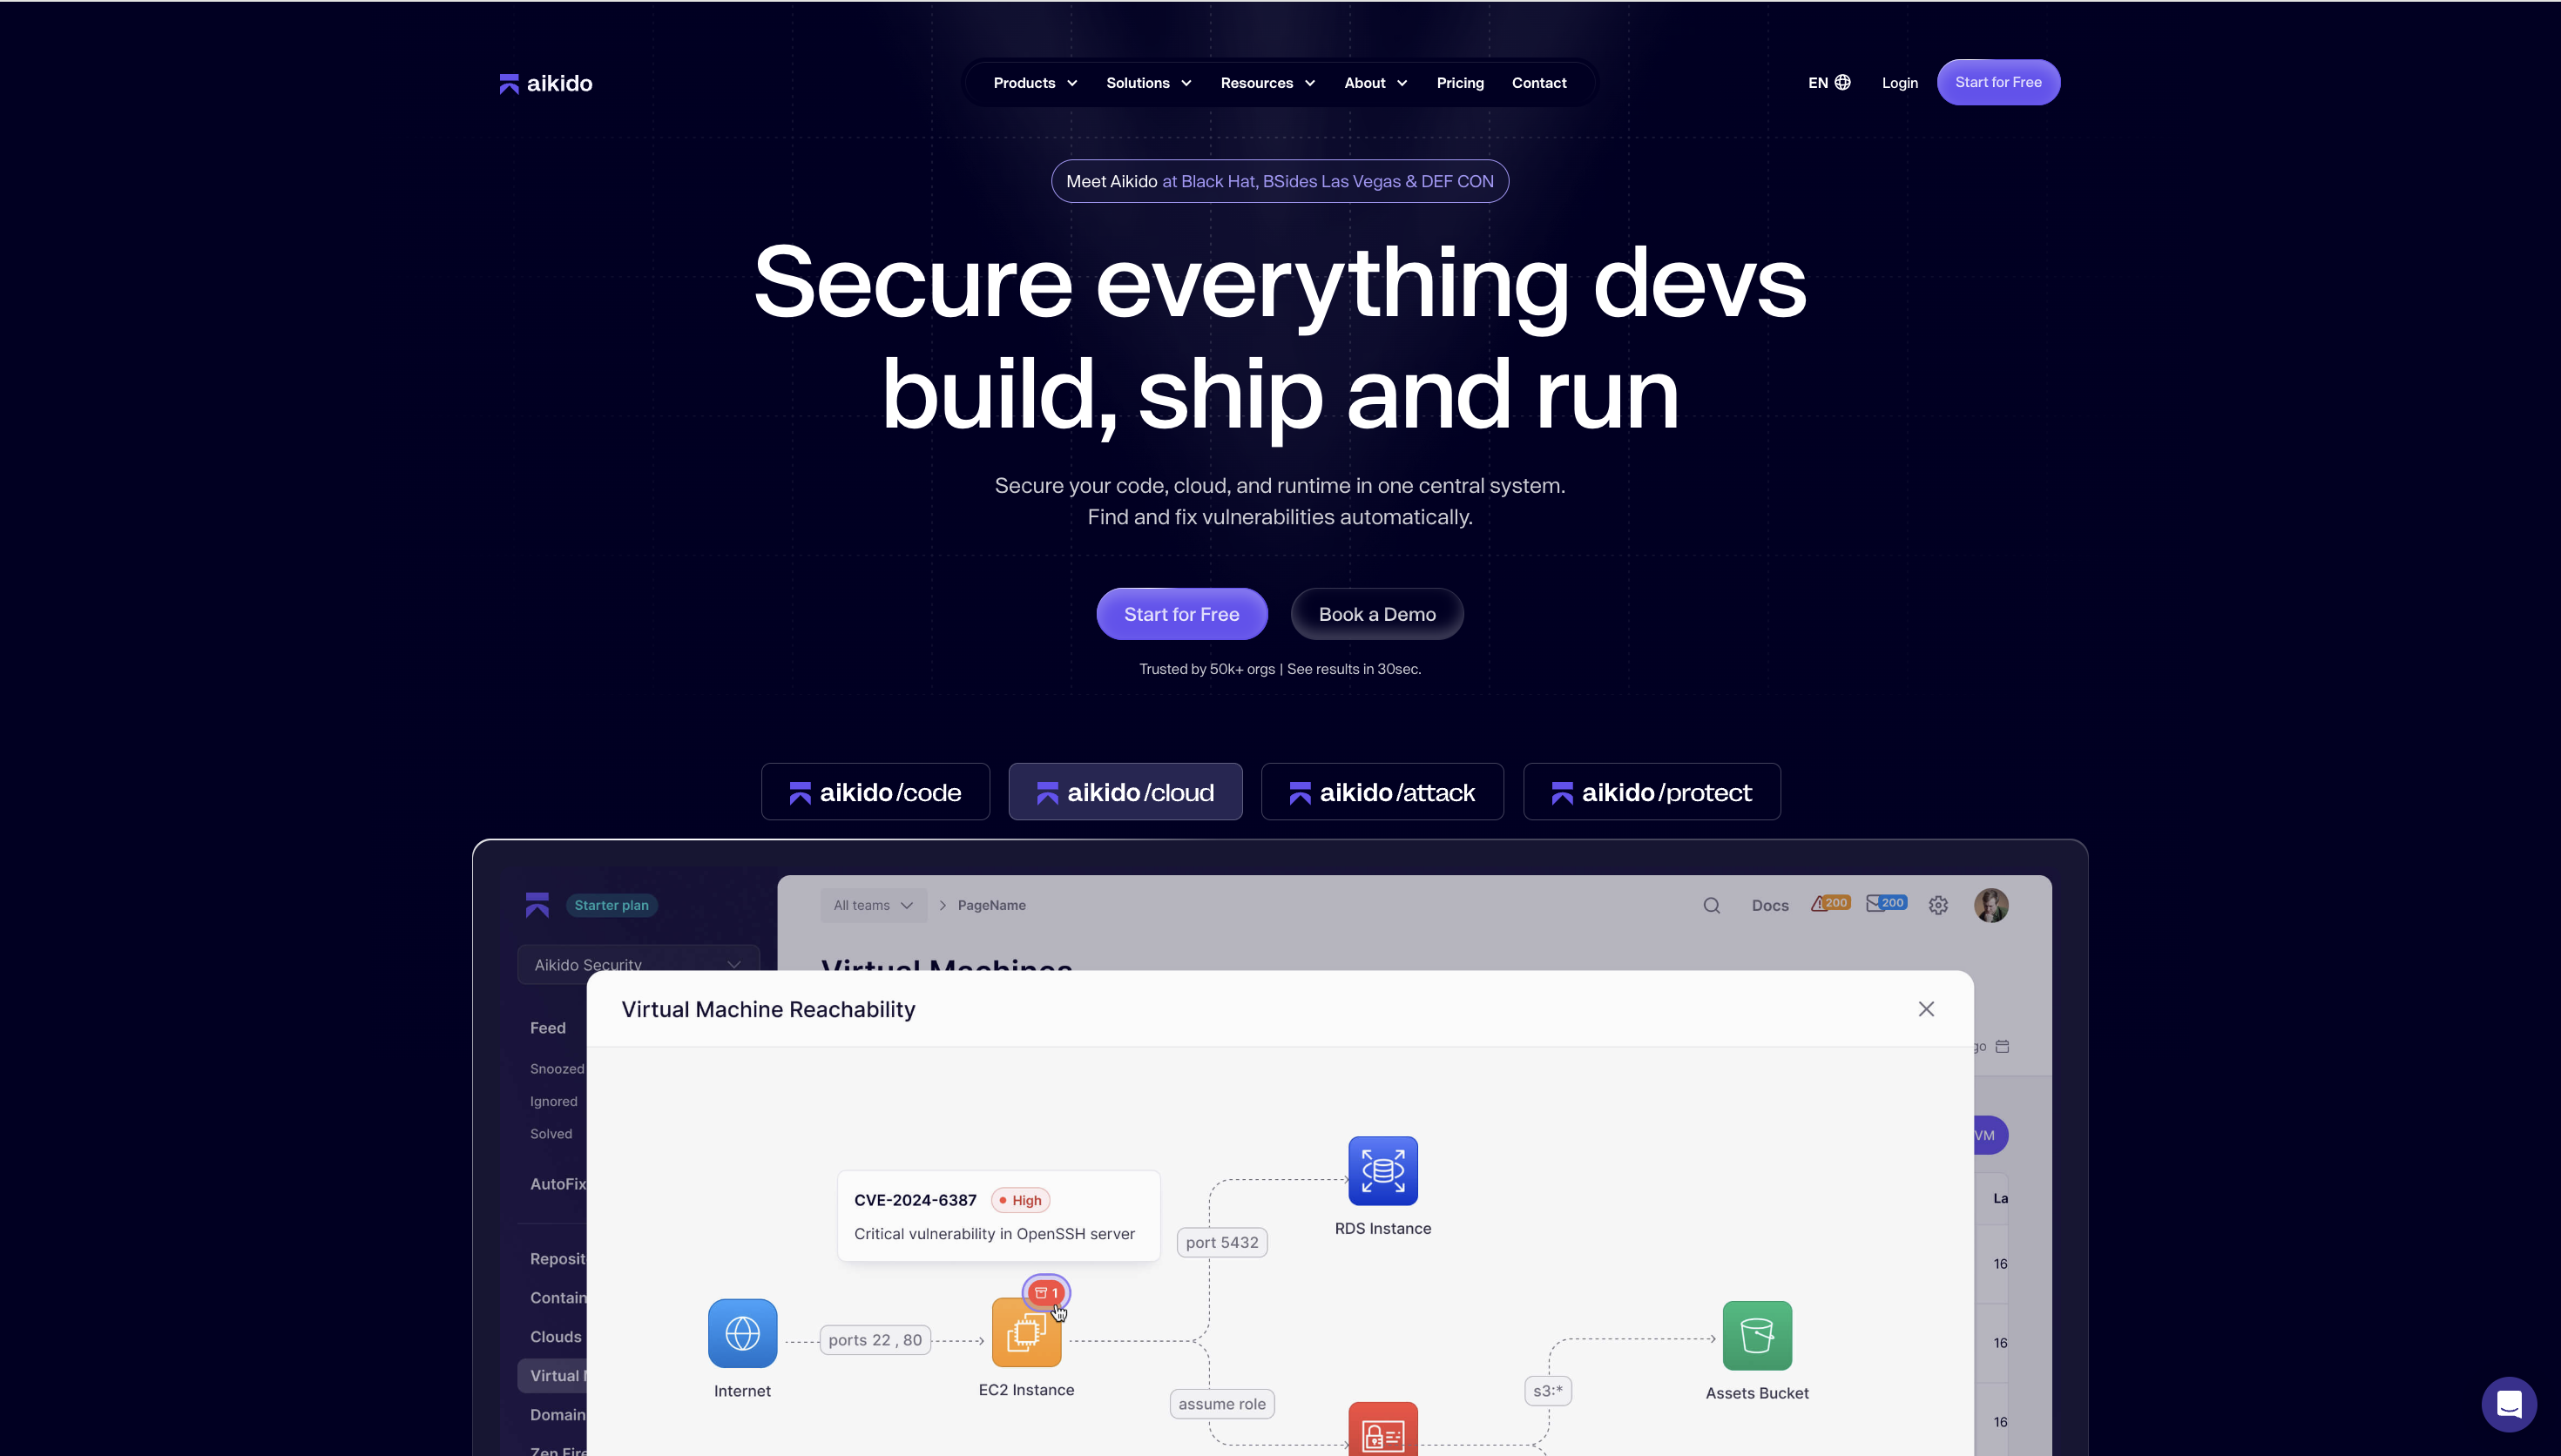
Aikido Security es una plataforma de seguridad de software madura que cubre toda la cadena de suministro, desde las dependencias y el código hasta los contenedores y el entorno de ejecución.
Aikido fue el primer proveedor en detectar varios de los mayores ataques a la cadena de suministro del año, incluido el ataque de malware Shai Hulud 2.0 y el brote de npm de septiembre, junto con Shai Hulud, S1ngularity y el troyano React-Native-Aria. Analiza cada uno de ellos y notifica a los mantenedores y clientes afectados directamente.
Su motor de malware realiza análisis de comportamiento asistido por IA en las dependencias de paquetes para detectar cargas útiles ofuscadas, scripts post-instalación sospechosos, robo de credenciales, lógica de exfiltración e intentos de confusión de dependencias, vinculando automáticamente estos hallazgos a rutas de ataque explotables a través de código, contenedores y configuraciones en la nube.
Los desarrolladores obtienen todo lo necesario para resolver problemas:
- Información detallada y rica en contexto sobre vulnerabilidades
- Recomendaciones de corrección directas en IDEs o pull requests
- Correcciones con un clic asistidas por IA
- Evidencia de cumplimiento lista para auditoría alineada con SOC 2, ISO 27001, PCI DSS, GDPR y otros marcos
Los equipos pueden empezar con cualquier módulo (SAST, SCA, IaC, secretos o DAST) y activar el resto a medida que lo necesiten, obteniendo una mayor visibilidad sin introducir un exceso de herramientas.
Características clave:
- Cobertura modular: Empieza con SAST, SCA, IaC, secretos o DAST, y habilita el resto sobre la marcha. El escaneo de imágenes de contenedores está incluido.
- Bloqueo de malware en tiempo real: Aikido Safe Chain se conecta a tu gestor de paquetes y bloquea las dependencias maliciosas en el momento de la instalación, antes de que lleguen al repositorio.
- Configuración sin agentes: Utiliza APIs de solo lectura para integrarse con GitHub, GitLab o Bitbucket en cuestión de minutos. No se requieren agentes de instalación.
- AutoTriage y AutoFix: El análisis de alcanzabilidad filtra los hallazgos no explotables, eliminando hasta un 95 % del ruido, y AutoFix abre solicitudes de extracción con un solo clic para los problemas restantes.
- Auditoría de puntos de referencia CIS: Comprueba el cumplimiento de tu pila de DevOps frente a más de 20 recomendaciones de CIS para la seguridad de la cadena de suministro.
- Análisis de rutas de ataque de extremo a extremo: Aikido utiliza IA para vincular vulnerabilidades, validar la explotabilidad, priorizar rutas de ataque reales y generar pruebas de exploits reproducibles.
- Puntuación de riesgos consciente del contexto: La gravedad se ajusta a tu entorno, por lo que un repositorio expuesto a internet y uno interno no se tratan de la misma manera.
- Integración de CI/CD: Ejecuta comprobaciones de seguridad en cada solicitud de extracción e implementación en GitHub, GitLab, CircleCI y más.
- Comentarios donde trabajas: Hallazgos en línea en solicitudes de extracción y complementos de IDE que marcan problemas a medida que escribes, con corrección AutoFix y flujos de trabajo de corrección prácticos.
- Amplia compatibilidad: Funciona de forma nativa en muchos lenguajes y entornos en la nube.
Ventajas:
- Fuente de malware en vivo
- Precios predecibles
- Amplia compatibilidad con idiomas
- Informes y cumplimiento centralizados
- Soporta monitorización multi-nube (AWS, Azure, GCP)
- Lista de materiales de software (SBOM) completa
- Filtrado impulsado por IA para reducir falsos positivos
- Escaneo IaC y seguridad Kubernetes
- Políticas de seguridad personalizables y ajuste flexible de reglas
Ideal para:
Equipos que buscan cobertura y gobernanza de nivel empresarial, desde una startup de dos personas hasta una implementación empresarial compleja, ofrecidas a través de los flujos de trabajo de solicitudes de extracción e IDE que los desarrolladores ya utilizan.
Calificación de Gartner: 4.9/5.0
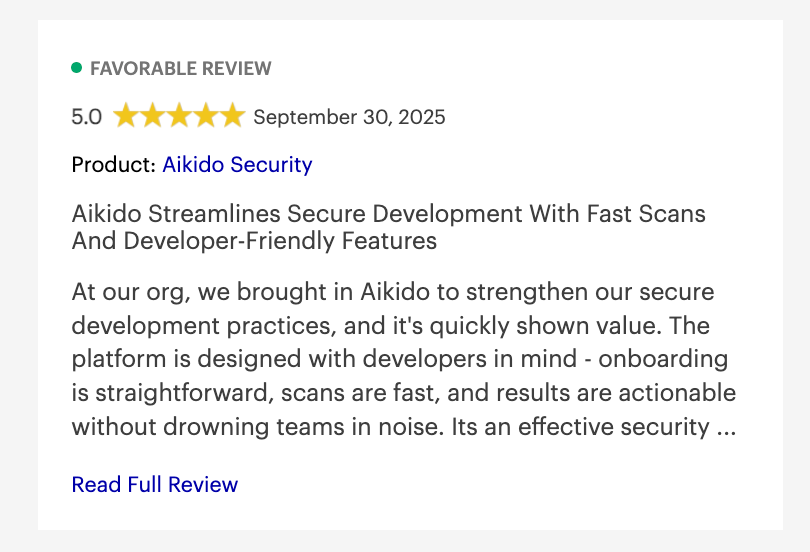
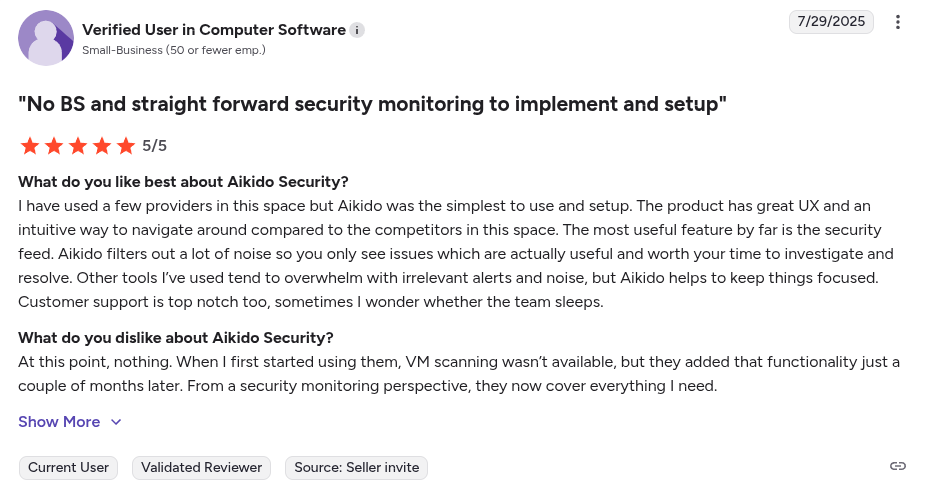
Reseñas de Aikido Security:
Además de Gartner, Aikido Security también tiene una calificación de 4.7/5 en Capterra, Getapp y SourceForge
2. Aqua Security (Chain-Bench)
Chain-Bench de Aqua Security es una herramienta de código abierto para auditar su cadena de suministro de software en busca de mejores prácticas.
Características clave:
- Auditoría de referencia CIS:comprueba que tu pila de DevOps cumpla con más de 20 recomendaciones del CIS en materia de seguridad de la cadena de suministro.
- Informes y Cuadros de Mando: Genera informes que destacan los controles aprobados/fallidos.
Ventajas:
- SBOMs automatizados
- Aplicación de políticas
Contras:
- Enfocado principalmente en entornos contenerizados
- Curva de aprendizaje pronunciada
- Potencial de dependencia del proveedor (vendor lock-in)
- No realiza SAST, DAST ni escaneo IaC
- Requiere que los equipos ajusten sus flujos de trabajo a sus imágenes distroless
- Los usuarios han reportado problemas al integrar con plataformas heredadas
- Sus imágenes de contenedor gratuitas están limitadas a su última versión
Ideal para:
Equipos que necesitan auditar su infraestructura CI/CD existente y configuraciones DevOps frente a puntos de referencia de seguridad como los de seguridad de la cadena de suministro de software de CIS.
Calificación de Gartner:
Sin reseña de Gartner.
Reseñas de Chain-Bench de Aqua Security:
No hay reseñas independientes generadas por usuarios.
3. Chainguard
Chainguard es una plataforma de seguridad de la cadena de suministro de software centrada en asegurar las cadenas de suministro de contenedores. Es conocida por sus imágenes base de contenedores endurecidas y su gran implicación en proyectos como Sigstore.
Características clave:
- imágenes base endurecidas: Proporciona imágenes de contenedores mínimas y libres de vulnerabilidades.
- Firma y SBOMs integrados: Cada imagen de contenedor de Chainguard está firmada digitalmente e incluye una SBOM (lista de materiales de software) de alta calidad de serie.
Ventajas:
- Reconstrucciones automatizadas y gestión de CVE
- Imágenes firmadas digitalmente
- Compatible con plataformas CI/CD comunes
Contras:
- Requiere migración a la distribución de Chainguard
- Las imágenes fijadas no se actualizan
- Curva de aprendizaje pronunciada
- Requiere herramientas de terceros para una cobertura integral
- Su nivel gratuito está limitado a la última versión de las imágenes de contenedores
Ideal para:
Organizaciones que priorizan la seguridad de contenedores y que lidian con el exceso de dependencias, el alto ruido de CVE y los complejos requisitos de endurecimiento de contenedores.
Calificación de Gartner:
Sin reseña de Gartner.
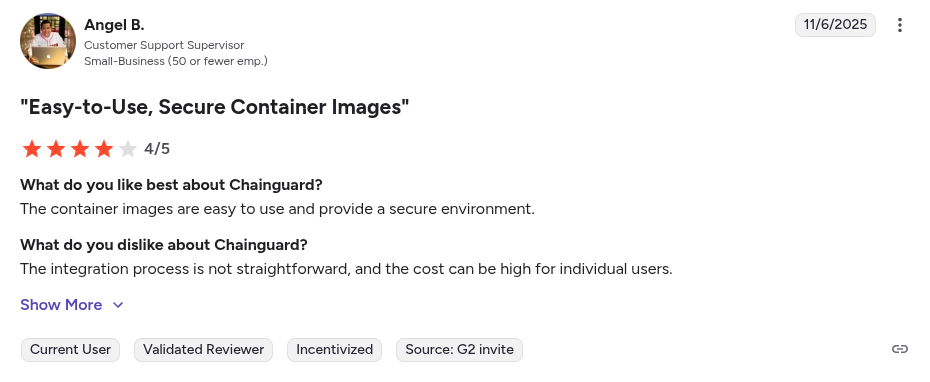
Reseñas de Chainguard:
4. GitHub Dependabot
Dependabot es la herramienta integrada de GitHub para mantener las dependencias de terceros actualizadas y libres de vulnerabilidades.
Características clave:
- Alertas de vulnerabilidad: Utiliza la base de datos de avisos de seguridad de GitHub para avisarle cuando una dependencia de su repositorio tiene una vulnerabilidad conocida.
- Actualizaciones periódicas de versiones: Puede habilitar las actualizaciones de versiones para abrir PRs que actualicen los paquetes a las versiones más recientes, ya sea de forma semanal o mensual.
- Controles configurables: Puedes configurar Dependabot para ignorar dependencias específicas o programaciones de actualización.
Ventajas:
- Fácil integración con GitHub
- Disponible en todos los repositorios de GitHub
- Remediación automatizada de vulnerabilidades
Contras:
- Principalmente una herramienta de análisis de composición de software (SCA)
- Alto volumen de alertas
- Falsos positivos
- Carece de análisis contextualizado
- Análisis limitado de dependencias anidadas
- Su profunda integración con el ecosistema de GitHub puede llevar a un bloqueo de proveedor
- Puede ser engañado para fusionar código malicioso mediante un ataque de 'confused deputy'
Ideal para:
Equipos de ingeniería pequeños y medianos que desean actualizaciones de dependencias automatizadas integradas directamente en GitHub.
Calificación de Gartner:
Sin reseña de Gartner.
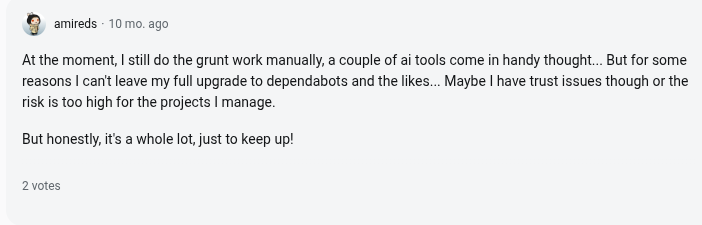
Revisiones de Dependabot:
5. Análisis de dependencias de GitLab
El análisis de dependencias de GitLab es una característica de la plataforma DevSecOps de GitLab. Escanea las dependencias de tu aplicación en busca de vulnerabilidades conocidas, proporcionando información de seguridad dentro de tu flujo de trabajo de solicitudes de fusión.
Características clave:
- Integración de solicitudes de fusión: Las vulnerabilidades se muestran directamente en la solicitud de fusión, para que los desarrolladores vean los hallazgos de seguridad antes de fusionar..
- monitorización continua: Notifica a los usuarios si se han identificado nuevas vulnerabilidades para las dependencias de su proyecto.
- Cumplimiento: Permite a los equipos fallar pipelines ante hallazgos de alta gravedad, y generar informes para las necesidades de cumplimiento.
Ventajas:
- Aplicación de Políticas
- Análisis de dependencias anidadas
- Profunda integración con el CI/CD de GitLab
Contras:
- Curva de aprendizaje
- Alto volumen de alertas
- Potencial de dependencia del proveedor (vendor lock-in)
- Configuración compleja para el escaneo de SBOM
- Sus escaneos son intensivos en recursos
- Los usuarios han informado que las vulnerabilidades corregidas siguen apareciendo como activas
Ideal para:
Equipos que ya utilizan el ecosistema de GitLab y que desean un SCA integrado y un análisis de la cadena de suministro en todas las solicitudes de fusión.
Calificación de Gartner:
Sin reseña de Gartner.
Reseñas del análisis de dependencias de GitLab:
No hay reseñas independientes generadas por usuarios.
6. JFrog Xray
JFrog Xray es una herramienta de análisis de composición de software. Está integrada con el repositorio de binarios/paquetes de JFrog y los canales de CI.
Características clave:
- Escaneo recursivo: Realiza escaneos recursivos de contenedores y paquetes almacenados..
- Base de datos unificada de CVE y licencias: Compara los componentes con su base de datos de vulnerabilidades y sus listas de licencias.
- Análisis de impacto: Si surge un nuevo CVE, permite a los usuarios escribir consultas para encontrar todas las compilaciones y proyectos que utilizan la versión de la biblioteca afectada.
Ventajas:
- Generación de SBOM
- Análisis sensible al contexto
- Amplio soporte de artefactos
Contras:
- Principalmente enfocado a empresas
- Curva de aprendizaje pronunciada
- Es complejo de configurar
- Interfaz de usuario recargada
- El análisis de artefactos grandes y dependencias anidadas es lento y consume muchos recursos
- Requiere un ajuste continuo para minimizar los falsos positivos.
Ideal para:
Organizaciones con flujos de trabajo intensivos de gestión de artefactos y paquetes que desean proteger los binarios en el origen (a través de Artifactory).
Calificación de Gartner: 4.5/5.0
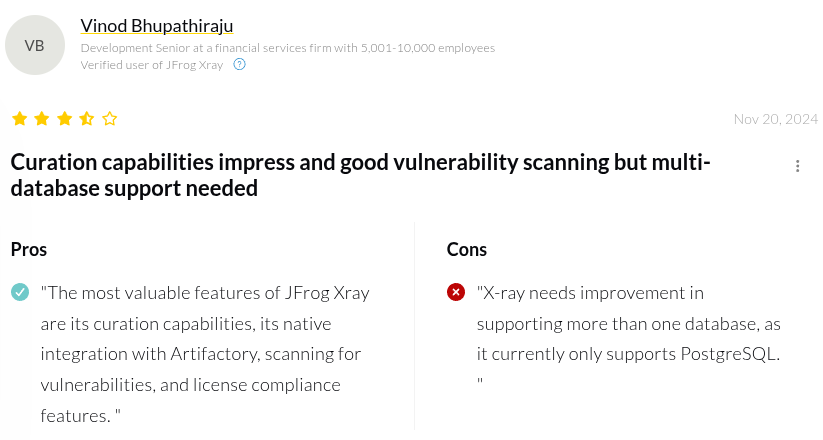
Reseñas de JFrog Xray:
7. Phylum (ahora parte de Veracode)
Phylum (ahora parte de Veracode) es una herramienta de seguridad de la cadena de suministro con un enfoque en los riesgos en los paquetes de código abierto.
Características clave:
- Detección de malware: Phylum utiliza aprendizaje automático y heurística para analizar los ecosistemas de código abierto en tiempo real.
- Puntuación de riesgo: Cada paquete se evalúa en múltiples dimensiones, no solo mediante el análisis de código, incluyendo la reputación del mantenedor, la cadencia de actualizaciones y las señales de typosquatting.
Ventajas:
- Guía de remediación
- detección de paquetes maliciosos
Contras:
- Enfocado en el ámbito empresarial
- Curva de aprendizaje pronunciada
- Alto volumen de alertas
- Mala experiencia para el desarrollador
- Altos falsos positivos
- requiere una configuración exhaustiva de políticas para filtrar paquetes OSS maliciosos
- Requiere remediación manual
Ideal para:
Equipos centrados en la seguridad que buscan detección de amenazas en la cadena de suministro basada en el comportamiento para paquetes de código abierto.
Calificación de Gartner:
Sin reseña de Gartner.
Reseñas de Phylum:
No hay reseñas independientes generadas por usuarios.
8. ReversingLabs
ReversingLabs ofrece una plataforma avanzada de seguridad de la cadena de suministro, recientemente denominada Spectra Assure, que aporta reputación de archivos y análisis binario al pipeline de software. Es conocida principalmente por su exhaustiva base de datos de malware.
Características clave:
- Escaneo binario avanzado: Su motor de análisis estático deconstruye los binarios para encontrar malware oculto, cambios no autorizados (manipulación), secretos incrustados en el código y otras anomalías que los escáneres tradicionales pasan por alto.
- inteligencia de amenazas integral: ReversingLabs aporta una base de datos de inteligencia de amenazas de más de 40 mil millones de archivos con 16 motores de detección propietarios.
- Políticas personalizadas e integración: Soporta políticas de seguridad personalizadas y se integra con CI/CD y repositorios de artefactos.
Ventajas:
- generación de SBOM
- Amplia base de datos de inteligencia de amenazas
Contras:
- Fuerte enfoque empresarial
- Curva de aprendizaje pronunciada
- Puede ser complejo de configurar
- Requiere herramientas SCA y SAST de terceros para una cobertura completa
- Es intensivo en recursos
- Menos centrado en el desarrollador en comparación con herramientas como Aikido Security
Ideal para:
Empresas que necesitan análisis a nivel binario tanto para componentes de código abierto como propietarios.
Calificación de Gartner: 4.8/5.0
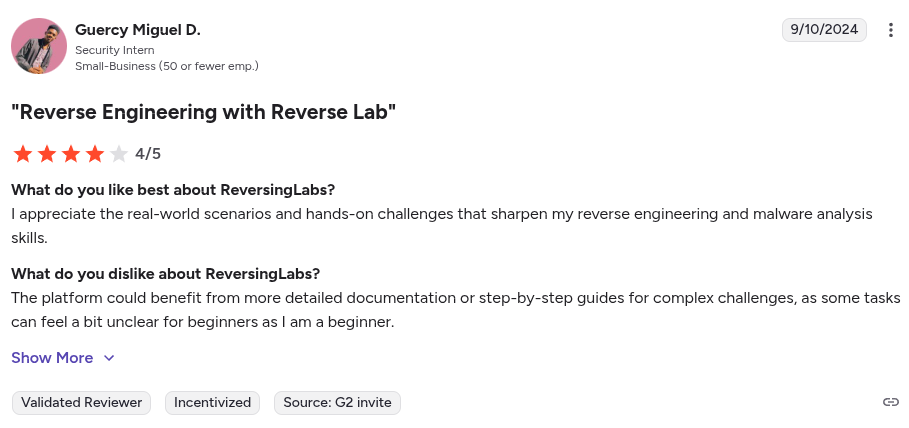
Reseñas de ReversingLabs:
9. Sigstore/Cosign
Sigstore es una iniciativa de código abierto (ahora un proyecto de la Linux Foundation) que tiene como objetivo facilitar y hacer accesible la firma de software para todos los desarrolladores. Utiliza su herramienta CLI Cosign para firmar y verificar imágenes de contenedores, binarios y otros artefactos.
Características clave:
- Firma de artefactos sin claves: Sigstore permite la firma "sin claves" utilizando identidades OIDC.
- Verificación de procedencia: Su controlador de políticas le permite verificar que un artefacto (por ejemplo, una imagen de Docker) se compiló a partir de la fuente correcta y no ha sido manipulado.
- Soporte de SBOM y atestación: Puede generar, adjuntar y verificar SBOMs y atestaciones de seguridad.
Ventajas:
- Código abierto
- Firma sin clave
Contras:
- No es una herramienta SSCS completa
- Los tokens OIDC de corta duración del usuario sirven como un único punto de fallo
- Carece de gobernanza y control de políticas
- Los equipos deben desplegar y gestionar una instancia privada de Sigstore para software propietario
- Requiere un profundo conocimiento de criptografía más allá de casos de uso sencillos
Ideal para:
Ideal para equipos cloud-native que adoptan SLSA, pipelines de confianza cero o flujos de trabajo centrados en Kubernetes.
Calificación de Gartner:
Sin reseña de Gartner.
10. Snyk
Snyk es una plataforma DevSecOps que ayuda a los desarrolladores a encontrar y corregir vulnerabilidades en su código, dependencias de código abierto, contenedores y configuraciones de la nube.
Características clave:
- Base de datos de vulnerabilidades: Snyk mantiene su propia base de datos de vulnerabilidades interna, complementada con investigación y aprendizaje automático.
- sugerencias de corrección prácticas: Puede abrir automáticamente solicitudes de extracción para actualizar las dependencias a una versión segura y ofrecer descripciones claras para los problemas de código.
Ventajas destacadas:
- Análisis impulsado por IA
- Extensa base de datos de vulnerabilidades
Contras:
- Curva de aprendizaje pronunciada
- Falsos positivos
- El precio puede volverse caro
- Límite de tamaño de archivo de 1 MB para análisis estático de código
- Los usuarios han reportado escaneos lentos en repositorios grandes
- Los usuarios han reportado que sus sugerencias a veces son genéricas
- Requiere ajustes adicionales para reducir el ruido
- Puede pasar por alto vulnerabilidades en bases de código propietarias
Ideal para:
Equipos que buscan un escaneo rápido de vulnerabilidades, un amplio ecosistema de integraciones y una sólida cobertura de SCA + SAST.
Calificación de Gartner: 4.4/5.0
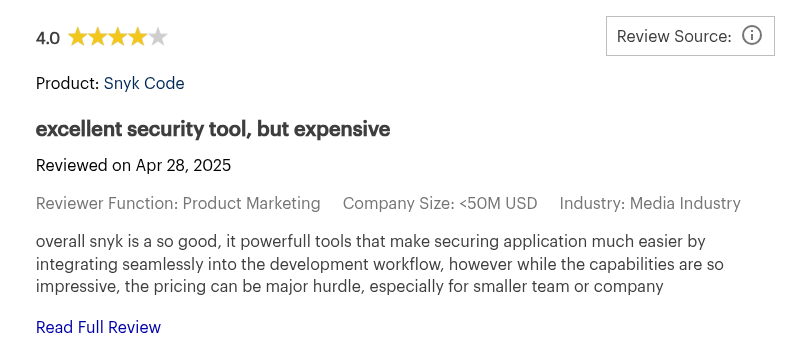
Reseñas de Snyk:
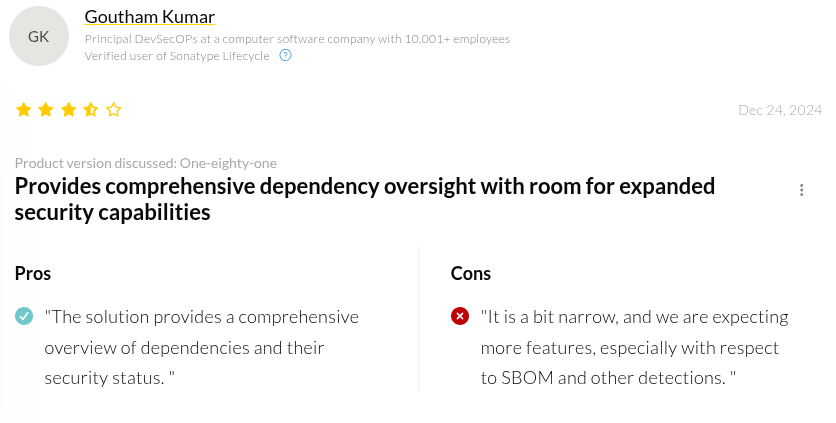
11. Sonatype Nexus Lifecycle
Sonatype Nexus Lifecycle (parte de la plataforma Nexus) es una solución veterana en el ámbito de la cadena de suministro de software, conocida por su seguridad de componentes de código abierto.
Características clave:
- Filtrado de Ruido: Utiliza análisis de alcanzabilidad y aprendizaje automático para filtrar alertas.
- Motor de Políticas y Gobernanza: Permite a los usuarios establecer políticas personalizadas sobre el uso de código abierto.
- Integración: Ofrece integraciones para IDEs y plataformas CI/CD populares para alertar a los desarrolladores con antelación.
Ventajas:
- Priorización de riesgos basada en el contexto
- Aplicación Automatizada de Políticas
- Gestión de SBOM
Contras:
- Enfocado en el ámbito empresarial
- Es principalmente una herramienta SCA
- Curva de aprendizaje
- Requiere una herramienta de terceros para una cobertura completa de la cadena de suministro
- Los usuarios han informado que su interfaz de usuario es compleja de navegar
Ideal para:
Grandes empresas que buscan gobernanza estricta, aplicación de políticas y gestión de riesgos de código abierto a largo plazo.
Calificación de Gartner: 4.5/5.0
Reseñas de Nexus Lifecycle de Sonatype:
12. Mend (anteriormente WhiteSource)
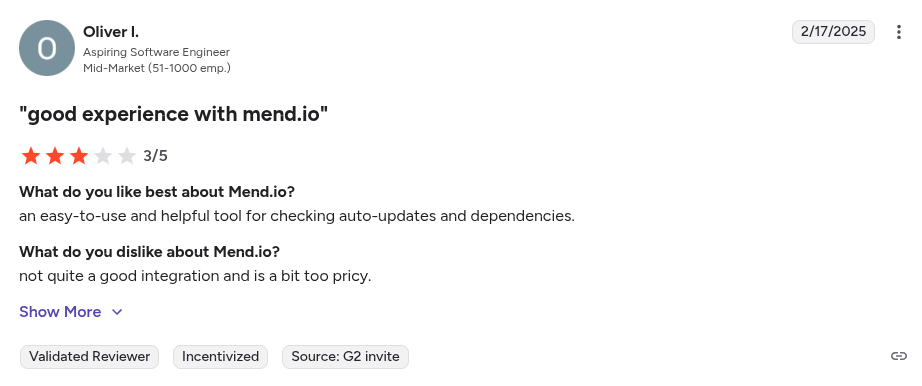
Mend (anteriormente Whitesource) es una herramienta de seguridad de código abierto y cumplimiento de licencias. Comenzó como una herramienta de SCA, pero se ha expandido para incluir SAST y escaneo de contenedores.
Características Clave:
- SCA de extremo a extremo: Escanea continuamente los componentes de código abierto de sus proyectos frente a fuentes de vulnerabilidades y bases de datos de licencias.
- remediación automatizada: Abre automáticamente solicitudes de fusión para actualizar las dependencias.
- Política y Cumplimiento: Ofrece configuraciones de políticas para aplicar estándares y también genera SBOMs e informes de cumplimiento.
Ventajas:
- Fuerte aplicación de políticas
- Amplia compatibilidad con idiomas
Contras:
- Fuertemente enfocado en empresas
- Falsos positivos
- La integración con sistemas on-premise es compleja
- Los usuarios informan de una mala documentación para las características más recientes
Ideal para:
Equipos que necesitan una forma probada de gestionar el riesgo de código abierto, aplicar políticas de licencias y estandarizar su práctica de SSCS
Calificación de Gartner: 4.4/5.0
Opiniones de Mend (anteriormente WhiteSource):
Ahora que hemos presentado las mejores herramientas en general, desglosemos las cosas con más detalle. En las secciones siguientes, destacamos qué herramientas destacan para necesidades específicas, ya seas un desarrollador buscando algo fácil y gratuito, o un CISO buscando una plataforma integral. Estos desgloses deberían ayudarte a encontrar la mejor solución para tu contexto.
Las 5 mejores herramientas de seguridad de la cadena de suministro para desarrolladores
Criterios clave para elegir una herramienta SSCS para desarrolladores:
- Integración de flujo de trabajo sin interrupciones
- Escaneos rápidos y automáticos
- Poco ruido y alertas procesables
- UX amigable para desarrolladores
- Rentable / se prefieren los niveles gratuitos
Aquí están las 5 mejores herramientas SSCS adaptadas para desarrolladores:
- Aikido Security: Flujo de trabajo integral, se integra con entornos de desarrollo (IDEs) y CI/CD, reducción de ruido impulsada por IA, versión gratuita disponible
- Dependabot: Actualizaciones automáticas de dependencias, nativo de GitHub, gratuito para todos los repositorios
- Snyk: Orientación clara para la remediación, soporte para IDE y CI
- Phylum: Protege contra paquetes OSS maliciosos, integración CLI para pipelines
- GitLab análisis de dependencias: Integración CI sencilla, hallazgos procesables en las solicitudes de fusión
Comparando herramientas SSCS para desarrolladores
Las 5 mejores herramientas de seguridad de la cadena de suministro para empresas
Criterios clave para elegir una herramienta SSCS para su empresa:
- Amplia cobertura de seguridad
- Potentes funciones de política y gobernanza
- Informes de nivel empresarial (exportación de SBOM, informes de cumplimiento)
- Opciones de despliegue flexibles
- Precios predecibles
- Soporte de proveedor probado
Aquí están las 5 mejores herramientas SSCS adaptadas para empresas:
- Aikido Security: Visibilidad completa de la cadena de suministro de nivel empresarial (SCA, SAST, DAST, IaC), control estricto de políticas, cumplimiento de informes normativos y fácil implementación empresarial
- Sonatype Nexus Lifecycle: Gobernanza profunda de OSS, políticas de nivel empresarial
- Mend (anteriormente WhiteSource): Amplia cobertura de SCA, remediación automatizada
- JFrog Xray: Escaneo binario escalable, ideal para entornos con gran cantidad de artefactos
- ReversingLabs: Detección avanzada de malware/manipulación para industrias de alto riesgo
Comparando herramientas SSCS para empresas
Las 4 mejores herramientas de seguridad de la cadena de suministro para startups y pymes
Criterios clave para elegir una herramienta SSCS para sus Startups y PYMES:
- Asequibilidad (Planes gratuitos, planes de pago por crecimiento)
- Simplicidad
- Amplia cobertura de amenazas
- Automatización
- UX centrada en el desarrollador
- Escalabilidad
Aquí están las 4 mejores herramientas SSCS adaptadas para Startups y PYMES:
- Aikido Security: DevSecOps multimodular, configuración rápida en la nube (SaaS), experiencia de usuario intuitiva y nivel gratuito
- Snyk: Plan gratuito, escaneo de código abierto y en la nube
- Dependabot: Actualizaciones automáticas de dependencias, integrado en GitHub
- Mend (anteriormente WhiteSource): remediación automatizada, aplicación de políticas
Comparando herramientas SSCS para Startups y PYMES
Las 4 mejores herramientas gratuitas de seguridad de la cadena de suministro de software
Criterios clave para elegir herramientas SSCS gratuitas:
- Verdaderamente gratuito (OSS o nivel SaaS gratuito)
- Soporte comunitario
- Facilidad de integración
- Ligero
- Cobertura
Aquí están las 4 mejores herramientas SSCS gratuitas:
- Aikido Security: Inteligencia de primer nivel, cobertura de nivel empresarial, configuración sin agentes y escaneo de código, nube y contenedores
- Dependabot: Análisis de dependencias gratuito, integrado en GitHub
- Sigstore/Cosign: Firma y verificación de artefactos gratuita, PKI para proyectos de código abierto
- Chain-Bench de Aqua Security: Auditoría de CI/CD de código abierto, destaca las deficiencias en las prácticas de seguridad
Comparando herramientas SSCS gratuitas
Las 5 mejores herramientas SSCS para el riesgo de dependencias de código abierto
Criterios clave para elegir herramientas SSCS para el riesgo de dependencias de código abierto:
- Cobertura de la base de datos de vulnerabilidades (NVD, avisos de GitHub, boletines de distribución)
- Verificaciones de cumplimiento de licencias
- Priorización sensible al contexto
- Actualizaciones automatizadas de dependencias
- Verificaciones de malware
Estas son las 5 mejores herramientas SSCS para el riesgo de dependencias de código abierto:
(y si estás evaluando SCA específicamente para una organización grande, consulta nuestra recopilación de las mejores herramientas de SCA empresarial)
- Aikido Security: SCA integrado con accesibilidad por IA, reducción de ruido impulsada por IA, verificaciones de licencias, SBOMs autogenerados
- Snyk: monitorización continua, escaneo de licencias
- Sonatype Nexus Lifecycle: gobernanza de OSS basada en políticas, datos de dependencia completos
- Phylum: detecta paquetes maliciosos, análisis de comportamiento de malware
- Mend (anteriormente WhiteSource): amplio soporte de lenguajes, análisis de licencias y componentes obsoletos
Comparando herramientas SSCS para riesgos de dependencia de código abierto
Las 2 mejores plataformas integrales de seguridad de la cadena de suministro de software
Criterios Clave para Elegir Herramientas SSCS End-to-End:
- Amplio conjunto de características
- Correlación de resultados
- Política y Gobernanza Unificadas
- Integración del flujo de trabajo del desarrollador
- Escalabilidad
Aquí están las 2 mejores herramientas SSCS de extremo a extremo:
- Aikido Security: Plataforma de seguridad madura de extremo a extremo, sin agentes, configuración sencilla, correlación de riesgos impulsada por IA
- JFrog Xray: Firma de artefactos, desde la compilación hasta el lanzamiento
Comparando Herramientas SSCS de extremo a extremo
Las 4 mejores herramientas SSCS para la creación y validación de SBOMs
Criterios Clave para la Elección de Herramientas SSCS para la Creación y Validación de SBOMs:
- Formatos compatibles (CycloneDX, SPDX)
- Integración
- Profundidad de análisis
- Validación y Firma
- Usabilidad
Estas son las 4 Mejores Herramientas SSCS para la Creación y Validación de SBOMs:
- Aikido Security: Informes SBOM con un solo clic, lista de componentes sensibles a vulnerabilidades
- Sigstore/Cosign: Firma de SBOM, atestaciones, verificación de integridad
- Mend (Formerly WhiteSource): Generación automatizada de SBOM, controles de políticas
- JFrog Xray: Metadatos detallados de componentes, exportación de SBOM
Comparando Herramientas SSCS para la Creación y Validación de SBOMs
Las 5 mejores herramientas de cadena de suministro con integración CI/CD
Criterios clave para elegir herramientas SSCS con integración CI/CD:
- Plugins CI nativos
- Rendimiento del pipeline
- Control de políticas de fallo/aprobación
- Feedback amigable para desarrolladores (comentarios de PR, SARIF, logs)
- Escalabilidad
Aquí están las 5 mejores herramientas SSCS con integración CI/CD:
- Aikido Security: Integración CI en un solo paso, remediación con IA, feedback instantáneo del pipeline
- Snyk: Plugins CI prefabricados, PRs de corrección automática
- GitLab Análisis de dependencias: Plantilla CI nativa, informes de seguridad de MR automatizados
- JFrog Xray: Aplicación de políticas de la compilación al lanzamiento, escaneo de artefactos
- Phylum: Protección de dependencias preinstalación, binario amigable para CI
Comparando SSCS con integración CI/CD
Conclusión
Los ataques a la cadena de suministro no van a desaparecer, pero son manejables si se cuenta con las herramientas adecuadas. El paso más importante es dónde colocas esos controles: de forma temprana, en el proceso de compilación y lanzamiento, en lugar de añadirlos a la fuerza antes de una publicación.
Aikido Security reúne las comprobaciones que antes se encontraban en herramientas separadas (SAST, SCA, secretos, IaC, DAST y escaneo de imágenes de contenedores) en una sola plataforma, mostrando los hallazgos en las solicitudes de incorporación de cambios (pull requests) y los entornos de desarrollo (IDEs) en los que los equipos ya trabajan. El análisis de alcanzabilidad y la triangulación automática reducen el ruido para que los equipos actúen sobre problemas reales y explotables en lugar de ahogarse en alertas, y la cobertura escala desde una startup de dos personas hasta un despliegue empresarial completo sin necesidad de cambiar de herramientas en el camino.
¿Quieres total visibilidad en tu cadena de suministro? Comienza tu prueba gratuita o solicita una demo con Aikido Security hoy mismo.
Preguntas frecuentes
¿Qué es una cadena de suministro de software y por qué es crítica su seguridad?
Una cadena de suministro de software es la ruta completa que sigue el software desde el desarrollo hasta el despliegue, incluyendo código, dependencias, sistemas de compilación y pipelines de despliegue. La seguridad es crítica porque una sola dependencia comprometida, un pipeline mal configurado o un artefacto malicioso pueden exponer todo su sistema a ataques. Herramientas como Aikido Security ayudan a monitorizar y asegurar cada eslabón de esta cadena.
¿Qué son las herramientas de seguridad de la cadena de suministro de software y cómo funcionan?
Las herramientas de seguridad de la cadena de suministro de software (SSCS) escanean y monitorizan código, dependencias, contenedores, infraestructura como código y artefactos de compilación para detectar vulnerabilidades, configuraciones erróneas y manipulaciones. Proporcionan alertas automatizadas, orientación para la remediación e informes. Plataformas como Aikido Security consolidan múltiples funciones de seguridad en una sola plataforma para una monitorización y remediación optimizadas.
¿Cómo detectan las herramientas de seguridad de la cadena de suministro de software las inyecciones de código malicioso?
Las herramientas SSCS utilizan técnicas como el análisis estático y dinámico, el escaneo de dependencias y paquetes, y la detección de anomalías. Pueden identificar cambios inesperados, scripts sospechosos o dependencias comprometidas antes de que entren en producción. Herramientas como Aikido Security mejoran aún más la detección con contexto impulsado por IA y correlación de riesgos automatizada.
¿Cuáles son las mejores prácticas para integrar herramientas de seguridad de la cadena de suministro en los pipelines de DevOps?
Integre las comprobaciones de seguridad de forma temprana («shift-left») en el pipeline de CI/CD, automatice el escaneo de dependencias y código, aplique puertas de compilación basadas en políticas y proporcione feedback amigable para desarrolladores sobre los hallazgos. El uso de una plataforma centrada en el desarrollador como Aikido Security simplifica la integración, reduce la proliferación de herramientas y garantiza una aplicación coherente en todas las etapas del pipeline.
También le podría interesar:
- Las 10 mejores herramientas de análisis de composición de software (SCA) en 2026
- Las 13 mejores herramientas de escaneo de contenedores en 2026
- Mejores herramientas para la detección de fin de vida útil: Clasificación de 2026
- Los 13 mejores escáneres de vulnerabilidades de código en 2026
- Los mejores escáneres de Infraestructura como Código (IaC) en 2026
- Las mejores herramientas de gestión de la postura de seguridad en la nube (CSPM) en 2026




